


Đối với bất kỳ ai nắm giữ lượng bitcoin đáng kể, cấu trúc lưu ký bao gồm một điểm lỗi duy nhất sẽ được coi là không thể chấp nhận được. Nếu ví có một thành phần duy nhất—khi bị mất hoặc bị đánh cắp—có thể dẫn đến mất tiền vĩnh viễn thì điều đó đơn giản là quá nguy hiểm để xem xét. Không ai muốn khối tài sản đáng kể đang bấp bênh bên bờ vực thảm họa.
Những người nắm giữ bitcoin cá nhân có sẵn nhiều công cụ có thể giúp giảm nguy cơ mất mát hoặc trộm cắp. Trong bài viết trước, chúng tôi đã đề cập đến một số công cụ này, nêu bật những sửa đổi thường được áp dụng cho ví singlesig. Tuy nhiên, chúng tôi cũng giải thích lý do tại sao các phương pháp này không thể loại bỏ hoàn toàn các điểm lỗi duy nhất.
Đối với một doanh nghiệp, chính phủ hoặc tổ chức khác muốn bảo đảm kho bạc bitcoin, việc loại bỏ các điểm lỗi duy nhất không chỉ là điều dễ có mà còn là điều kiện tiên quyết. Các mô hình lưu ký duy nhất đáng xem xét đối với các thực thể này là những mô hình bao gồm yêu cầu về ngưỡng để tiếp cận nguồn vốn. Yêu cầu về ngưỡng mô tả một cấu trúc bao gồm nhiều thành phần được bảo mật riêng biệt, trong đó cần có một tập hợp con của các thành phần đó để phê duyệt bất kỳ hoạt động rút tiền nào. Đây là cách duy nhất để đạt được mức độ bảo mật cấp tổ chức, loại bỏ hoàn toàn các điểm lỗi duy nhất.
Trong bài viết này, chúng tôi sẽ đề cập đến cách áp dụng bảo mật ngưỡng bằng ba phương pháp khác nhau: script multisig, chia sẻ bí mật của Shamir (SSS) và tính toán nhiều bên (MPC). Chúng ta cũng sẽ đi sâu vào sự cân bằng liên quan đến từng phương pháp tiếp cận và cách tổ chức có thể chọn cách thiết lập tốt nhất để đáp ứng nhu cầu của họ.
Multisig là gì?
Nếu bạn không chắc chắn multisig script là gì, chúng tôi khuyên bạn nên xem bài viết trước đây của chúng tôi nhằm giải thích cách hoạt động của ví multisig và mục đích sử dụng của chúng. Để xem xét nhanh, ví đa chữ ký bao gồm nhiều khóa riêng tư và có thể được định cấu hình sao cho cần có một số (ngưỡng) cụ thể của các khóa riêng đó để ký bất kỳ giao dịch nào. Chữ ký có thể được tạo ra ở những thời điểm và địa điểm khác nhau, cho phép mỗi khóa được tách biệt về mặt vật lý. Khi số lượng chữ ký ngưỡng đã được tạo ra, chúng có thể được kết hợp thành một giao dịch bitcoin duy nhất có khả năng tiêu tiền.
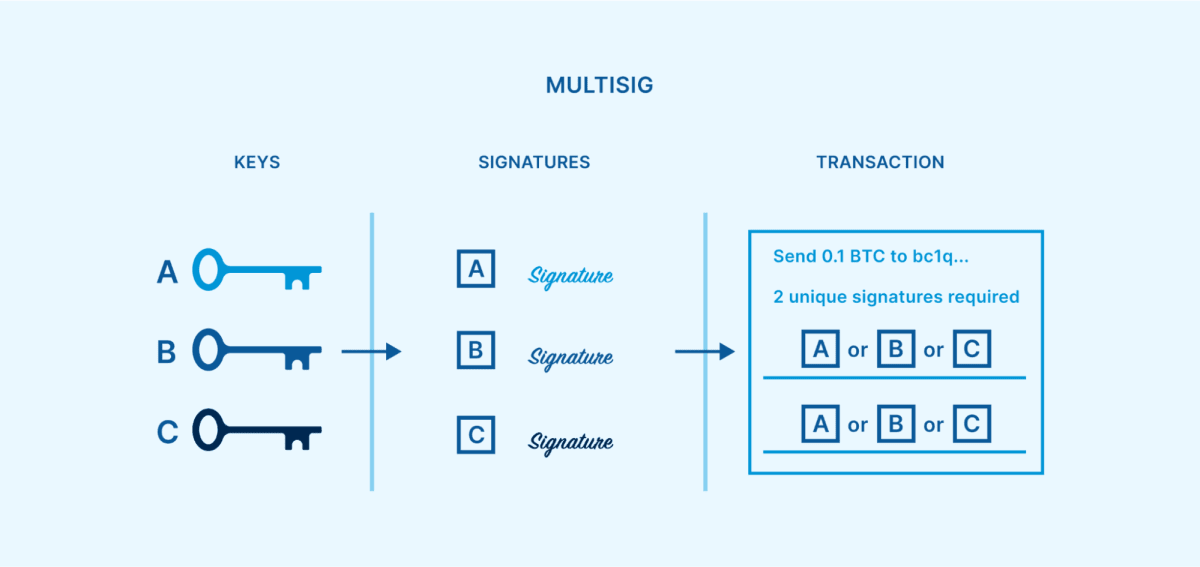 Số đại biểu đa chữ ký gồm 2 trên 3 tập lệnh, trong đó cần có ngưỡng hai chữ ký duy nhất từ hai khóa để rút tiền.
Cách tạo yêu cầu ngưỡng tương đối đơn giản này có hiệu quả cao trong việc loại bỏ tất cả các điểm lỗi đơn lẻ. Miễn là ngưỡng chi tiêu lớn hơn một nhưng nhỏ hơn tổng số khóa thì bất kỳ khóa nào cũng có thể bị mất, bị đánh cắp hoặc bị phá hủy mà bitcoin không thể phục hồi được. Các khóa còn lại có thể ký một giao dịch khôi phục để chuyển tiền sang thiết lập nhiều chữ ký mới.
Satoshi Nakamoto đã đặt nền móng cho multisig khi bitcoin lần đầu tiên được phát hành, dự đoán rằng nó có thể là một cơ chế phổ biến để đảm bảo tiền. Tuy nhiên, phải đến softfork P2SH vào năm 2012, multisig mới bắt đầu trở thành một công cụ được sử dụng rộng rãi. Multisig kể từ đó đã chứng tỏ mình là một mô hình bảo mật đã được thử nghiệm trong hơn một thập kỷ, trên nhiều loại địa chỉ khác nhau.
Chia sẻ bí mật của Shamir là gì?
Chia sẻ bí mật của Shamir (SSS) là một thuật toán chia sẻ bí mật được phát triển bởi nhà mật mã học nổi tiếng Adi Shamir vào năm 1979. Nó có thể được sử dụng như một cách khác để đưa ra yêu cầu về ngưỡng để bảo vệ bitcoin. SSS cho phép người dùng chia khóa thành nhiều “cổ phiếu” được phân phối, chỉ cần một ngưỡng chia sẻ nhất định để tập hợp lại khóa. Điều này có thể được sử dụng để thiết kế các đại biểu như 2 trên 3 hoặc 3 trên 5, tương tự như multisig.
 Sự sắp xếp 2 trên 3 SSS, trong đó hai cổ phiếu bất kỳ, được biểu thị bằng các hình màu, có thể tập hợp lại khóa thành ví chữ ký đơn. Khóa có thể tạo ra chữ ký duy nhất cần thiết để rút tiền.
Tuy nhiên, cách tiếp cận này vẫn dẫn đến một số điểm lỗi ở một số trường hợp nhất định trong vòng đời của nó. Một ví dụ là khi khóa ban đầu được chia thành các phần SSS. Thao tác này thường được thực hiện trên một thiết bị tại một thời điểm và địa điểm. Nếu kẻ tấn công xâm phạm thiết bị đó, quy trình tạo khóa hoặc quy trình tạo chia sẻ, thì tức là họ đã xâm phạm khóa. Một ví dụ khác là bất cứ khi nào người dùng cần tập hợp lại khóa để ký giao dịch. Một số lượng chia sẻ ngưỡng phải được tập hợp lại, một lần nữa trên một thiết bị tại một thời điểm và địa điểm duy nhất mà kẻ tấn công có thể khai thác.
Một phương pháp khá đơn giản và được sử dụng rộng rãi để triển khai công nghệ SSS để lưu ký tiền điện tử là thông qua bản sao lưu Shamir, được phát triển bởi Satoshi Labs vào năm 2017. Nó có thể được tìm thấy dưới dạng tùy chọn trong một số mẫu ví phần cứng Trezor nhất định.
MPC là gì?
MPC, hay tính toán nhiều bên, là một trường con của mật mã có từ những năm 1970. Mục tiêu của MPC là cho phép nhiều người tham gia cùng thực hiện tính toán, trong khi đóng góp của mỗi người tham gia vào việc tính toán không được tiết lộ cho những người còn lại trong nhóm và do đó có thể được giữ kín. Điều này cho phép nhiều bên cộng tác trong nhiều bối cảnh khác nhau mà không cần phải tin tưởng lẫn nhau.
Khi áp dụng cho việc lưu ký bitcoin, MPC liên quan đến “cổ phiếu” được phân phối, tương tự như SSS. Tuy nhiên, không giống như SSS, các chia sẻ không được tách ra khỏi khóa riêng cũng như không được sử dụng để xây dựng lại khóa riêng. Thay vào đó, nhiều bên tính toán một chữ ký trực tiếp từ ngưỡng chia sẻ của họ.
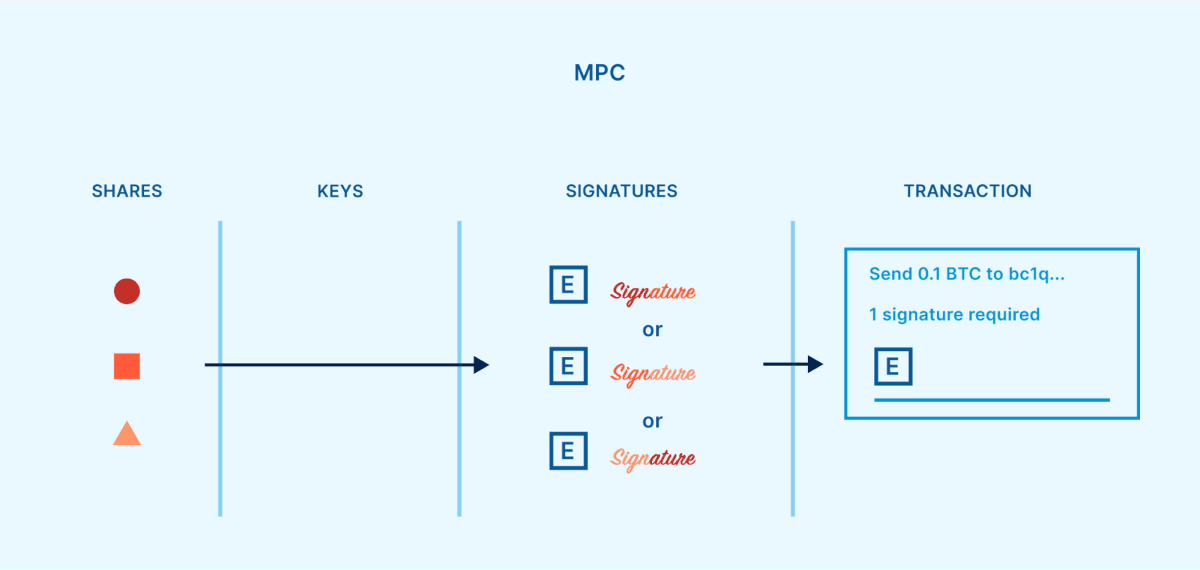 Sự sắp xếp 2 trên 3 MPC, trong đó hai phần chia sẻ bất kỳ, được biểu thị bằng các hình màu, có thể tạo chữ ký trực tiếp mà không cần lắp ráp khóa trước.
Không giống như SSS, MPC không yêu cầu một điểm lỗi duy nhất. Các cổ phiếu MPC có thể được tạo riêng biệt với nhau và chúng không bao giờ cần phải được kết hợp với nhau để vận hành ví. Thông tin được tạo ra từ một lượt chia sẻ có thể được truyền đạt tới những người tham gia khác mà bản thân lượt chia sẻ đó không bị tiết lộ.
Vì bitcoin và các loại tiền điện tử khác chủ yếu sử dụng hệ thống chữ ký dựa trên ECDSA (Thuật toán chữ ký số đường cong Elliptic), nên MPC phải được điều chỉnh cho phù hợp với bối cảnh này. Các giao thức ngưỡng thực tế đầu tiên cho ECDSA đã được xuất bản vào năm 2018. [GG18, LNR18]
Sự đánh đổi giữa các mô hình ngưỡng là gì?
Với ba mô hình bảo mật ngưỡng khác nhau để lựa chọn, bước tiếp theo là tìm hiểu điểm mạnh và điểm yếu của từng tùy chọn.
Sự cân bằng với multisig
Script multisig là một cách tiêu chuẩn hóa để đạt được ngưỡng bảo mật, có nguồn gốc từ giao thức bitcoin. Cấu trúc được coi là tương đối đơn giản và mạnh mẽ. Rào cản gia nhập cũng rất nhỏ—nếu người dùng bitcoin biết cách vận hành ví singlesig thì việc học cách thiết lập và sử dụng ví multisig không phải là bước nhảy vọt lớn.
Khi ví multisig được khởi tạo, các địa chỉ được tạo để nhận bitcoin vào ví có yêu cầu về ngưỡng được tích hợp sẵn trong đó. Khi một địa chỉ đa chữ ký đã được cấp vốn, bitcoin sẽ được bảo vệ bởi một hợp đồng bất biến về cơ bản đã được ghi vào chính blockchain. Cách duy nhất để thay đổi hợp đồng (chẳng hạn như thay đổi chính sách kiểm soát truy cập, điều chỉnh khóa nào đang bảo vệ bitcoin) là chuyển bitcoin đến một địa chỉ mới được tạo bằng một hợp đồng khác. Đối với nhiều bên đang hợp tác để bảo đảm bitcoin, cơ chế hợp đồng bất biến cấp cơ sở này có thể mang lại mức độ đảm bảo cao nhất rằng tiền được bảo đảm theo cách mà tất cả các bên đã dự định. Nếu có bất cứ điều gì thay đổi về cơ bản, mọi người sẽ thấy rõ điều đó khi xảy ra một giao dịch công khai và các chìa khóa phê duyệt thay đổi đó sẽ được biết. Đây là lý do tại sao các nhà cung cấp dịch vụ lưu ký hợp tác như Unchained lại dựa vào script multisig cho các sản phẩm của chúng tôi.
Tuy nhiên, việc triển khai hợp đồng công khai trên blockchain đi kèm với sự đánh đổi. Vì bitcoin được sử dụng ngoài địa chỉ nhiều chữ ký nên chính sách kiểm soát truy cập cho địa chỉ đó phải được công bố vĩnh viễn trên blockchain. Sau đó, người quan sát có thể xem chi tiết về số đại biểu đa chữ ký đang được sử dụng. Mặc dù số tiền còn lại có thể dễ dàng di chuyển đến một địa chỉ mới trong tương lai, nhưng thực tế là các thỏa thuận bảo mật trong quá khứ bị lộ là không lý tưởng. Ngoài ra, việc cần di chuyển bitcoin từ địa chỉ này sang địa chỉ khác để điều chỉnh chính sách kiểm soát truy cập có nghĩa là phí giao dịch luôn liên quan đến quy trình (và số đại biểu càng lớn thì chi phí sẽ càng đắt).
Đối với các thực thể coi trọng việc lưu giữ các altcoin, chẳng hạn như sàn giao dịch tiền điện tử, tập lệnh multisig có thể đặt ra nhiều thách thức hơn hai phương pháp bảo mật ngưỡng còn lại. Điều này là do ngưỡng tối đa nhiều chữ ký được áp đặt ở cấp độ chuỗi khối và các loại tiền điện tử khác nhau sử dụng các chuỗi khối khác nhau. Nhiều loại tiền điện tử thậm chí không hỗ trợ triển khai multisig mạnh mẽ, nguyên bản. Trong khi đó, SSS và MPC thực thi ngưỡng số đại biểu ở cấp độ chính và trông giống như các giao dịch chữ ký đơn một cách công khai. Vì hầu hết tất cả các loại tiền điện tử đều hỗ trợ một tiêu chuẩn tương tự cho quyền lưu ký chữ ký đơn (cùng một khóa có thể được sử dụng trên hầu hết các loại tiền điện tử), điều này cho phép SSS và MPC tương thích xuyên chuỗi hơn.
Đánh đổi với sự chia sẻ bí mật của Shamir
SSS cung cấp một cách khác để thiết kế yêu cầu ngưỡng dựa trên mật mã tương đối đơn giản và đã được thử nghiệm trong thực tế. Với mục đích lưu ký tiền điện tử, SSS cũng có một phương pháp được triển khai rộng rãi với rào cản gia nhập thấp (sao lưu Shamir). Khi ai đó đã có kinh nghiệm sử dụng ví singlesig thông thường, việc sử dụng Trezor để thiết lập ví có bản sao lưu Shamir không phải là một bước nhảy vọt lớn.
Không giống như multisig, SSS hoạt động hoàn toàn bên ngoài các địa chỉ và giao dịch công khai trên blockchain. Thay vào đó, yêu cầu về ngưỡng được quyết định bằng cách chia khóa riêng thành các phần chia sẻ. Điều này có nghĩa là việc chia khóa thành các cổ phiếu và sau đó tập hợp lại chúng có thể được thực hiện riêng tư, do đó chỉ những người tham gia vào thỏa thuận lưu ký bitcoin mới biết rằng SSS đang được sử dụng. Ngoài các lợi ích về quyền riêng tư, việc giữ cấu trúc ngưỡng bên ngoài blockchain cũng có nghĩa là các giao dịch SSS sẽ không dẫn đến tăng phí và nó có thể được sử dụng để bảo mật nhiều loại tiền điện tử khác nhau. Mặc dù hầu hết các loại tiền điện tử đều có chuỗi khối riêng, nhưng tất cả chúng đều có thể chia sẻ cùng một khóa riêng tư làm điểm truy cập và khóa đó có thể được phân tách bằng SSS.
Nhược điểm lớn nhất đối với SSS đã được đề cập ở trên—khóa riêng phải tồn tại ở một nơi cùng một lúc, trước khi nó được chia thành các cổ phiếu lần đầu tiên và cả khi các cổ phiếu được kết hợp lại nhằm mục đích phê duyệt việc rút tiền. Những lỗ hổng này tạo ra các điểm lỗi tạm thời, có nghĩa là bản thân SSS không cung cấp bảo mật cấp tổ chức thực sự, không giống như multisig hoặc MPC.
Ngoài ra, SSS vốn không cung cấp phương pháp điều chỉnh chính sách kiểm soát truy cập. Khi khóa riêng được chia thành số lượng cổ phiếu đại biểu, những cổ phiếu đó sẽ luôn duy trì khả năng sao chép khóa đó. Nếu một nhóm đang cùng nhau bảo vệ kho bạc bằng cách sử dụng SSS và một thành viên của nhóm rời đi, việc thu hồi quyền đối với cá nhân đó một cách an toàn có thể đặt ra một thách thức. Các thành viên còn lại của nhóm có thể tập hợp lại chìa khóa và sau đó chia nó thành các cổ phiếu mới, nhưng các cổ phiếu cũ sẽ cần phải được tiêu hủy một cách có thể xác minh được. Nếu không, tiền sẽ cần được gửi đến một ví hoàn toàn mới được bảo vệ bằng một khóa khác.
Đánh đổi với MPC
Giống như SSS, MPC thực thi yêu cầu ngưỡng ở cấp khóa thay vì cấp blockchain. Điều này mở ra những lợi ích tương tự, chẳng hạn như cấp khả năng bảo mật cao hơn, tránh tăng phí giao dịch và cho phép sử dụng một cấu trúc lưu ký MPC trên nhiều loại tiền điện tử khác nhau.
Điều quan trọng là MPC tránh được các điểm lỗi tạm thời xảy ra khi sử dụng SSS. Bằng cách sử dụng một phương thức mã hóa khác, các chia sẻ chính có thể tồn tại riêng biệt kể từ thời điểm ví được tạo lần đầu tiên và thậm chí vẫn tách biệt trong khi ký các giao dịch rút tiền. Hầu hết việc triển khai MPC cũng bao gồm một phương pháp gốc để điều chỉnh chính sách kiểm soát truy cập (tạo số lượng cổ phiếu mới) mà không cần phải gửi tiền đến địa chỉ ví mới.
Tuy nhiên, MPC cho ngưỡng ECDSA được coi là mật mã rất phức tạp và không có tiêu chuẩn nào được thống nhất để sử dụng nó. Có nhiều giao thức khác nhau, trong đó hai giao thức đầu tiên được phát triển độc lập vào năm 2018 bởi Gennaro và Goldfeder [GG18] và Lindell et al. [LNR18]. Kể từ đó, chúng tôi cũng đã thấy các giao thức của Doerner et al. [DKLs19], Castagnos và cộng sự. [CCL+20], Damgård và cộng sự. [DJM+20], Canetti và cộng sự. [CMP20], Gągol và cộng sự. [GKSS20], Gennaro và Goldfeder [GG20], Canetti và cộng sự. [CGG+21], Abram và cộng sự. [ANO+21], Doerner và cộng sự. [DKLs23], và có lẽ những người khác. Mặc dù các giao thức mới hơn có xu hướng thực hiện một số cải tiến nhất định so với các giao thức cũ nhưng chúng có thể có ít cơ hội hơn để đánh giá ngang hàng, kiểm tra và thử nghiệm khác.
Mức độ phức tạp cao hơn liên quan đến MPC tạo ra bề mặt tấn công mở rộng. Với các thành phần và quy trình bổ sung, sẽ có nhiều chỗ hơn cho lỗi và các lỗ hổng bảo mật tiềm ẩn. Bằng chứng về các lỗi bảo mật nghiêm trọng, bao gồm các cuộc tấn công trích xuất khóa riêng hoàn toàn, đã xuất hiện nhiều lần, ảnh hưởng đến một số ngưỡng giao thức ECDSA được liệt kê ở trên.
Những ví dụ bao gồm:
Lỗ hổng AS20, tháng 9 năm 2020, ảnh hưởng đến việc triển khai GG18
Lỗ hổng Alpha-Rays, tháng 12 năm 2021, ảnh hưởng đến GG18 và GG20
Lỗ hổng TSSHOCK, tháng 8 năm 2023, ảnh hưởng đến GG18, GG20 và CGG+21
Lỗ hổng BitForge, tháng 8 năm 2023, ảnh hưởng đến GG18 và GG20
“Mật mã cần phải vượt qua thử thách về thời gian để đạt được tuổi thọ và các giao thức mới này rõ ràng đã không vượt qua được thử thách về thời gian[…] nghiên cứu này chưa sẵn sàng để triển khai hoặc áp dụng rộng rãi. Theo quan điểm của tôi, việc thực hiện và sản xuất những nghiên cứu gần đây như vậy là khá nguy hiểm.” — Sổ cái CTO Charles Guillemet, phản hồi tháng 12 năm 2021 đối với Alpha-Rays
“[MPC] phức tạp hơn, dễ mắc lỗi hơn. Các giao thức tiền điện tử nâng cao rất mong manh về mặt chi tiết và cách triển khai. Tôi cảm thấy tự tin hơn với multisig, một giải pháp cực kỳ đơn giản và chắc chắn.” — Bài đăng của nhà mật mã học nổi tiếng Adam Back, tháng 1 năm 2023
MPC cũng bị giới hạn bởi ai có thể sử dụng nó một cách thực tế ngay từ đầu. Như đã đề cập trước đó, ngưỡng ECDSA rất phức tạp. Đối với người bình thường, không có sẵn công cụ nào để thiết lập MPC một cách an toàn hoặc dễ dàng. Mặc dù một số doanh nghiệp cung cấp ví MPC lưu ký hợp tác khá dễ sử dụng, nhưng những doanh nghiệp đó không cung cấp cách nào dễ dàng để người dùng lấy lại tiền nếu doanh nghiệp biến mất (hoặc không có cách nào cả, trong trường hợp đó họ là một điểm thất bại duy nhất). Bởi vì script multisig là một tiêu chuẩn đơn giản và mở nên các doanh nghiệp cung cấp giải pháp lưu ký hợp tác sử dụng multisig có thể cung cấp các công cụ khôi phục mã nguồn mở và dễ sử dụng. Điều này tạo ra một con đường đơn giản để khách hàng lấy lại tiền của mình ngay cả khi doanh nghiệp hợp tác đa chữ ký không còn sẵn sàng hỗ trợ.
Mô hình nào là tốt nhất?
Như chúng tôi vừa trình bày, có rất nhiều sự cân bằng giữa việc sử dụng multisig, SSS và MPC. Chúng có thể được sắp xếp trong biểu đồ để so sánh trực quan:
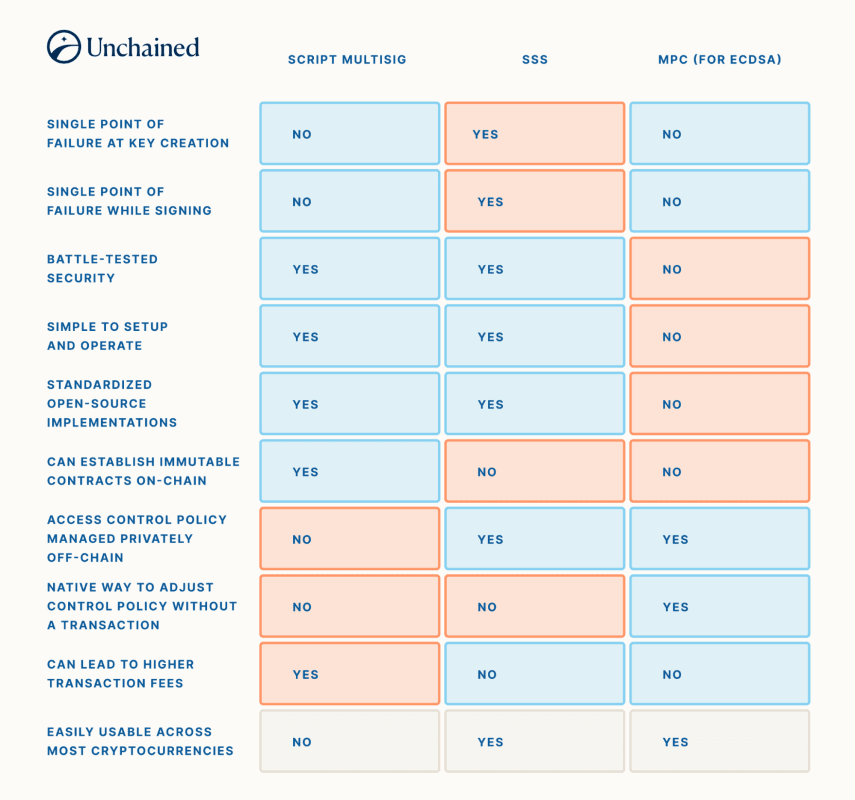 Biểu đồ này thể hiện điểm mạnh (màu xanh) và điểm yếu (màu đỏ) của từng phương pháp triển khai bảo mật ngưỡng. Màu xám có thể là điểm mạnh hoặc điểm yếu tùy theo quan điểm của mỗi người.
Nếu một doanh nghiệp chuyên lưu ký nhiều loại tiền điện tử khác nhau, họ có thể có động lực thuê một nhóm chuyên gia để thiết lập cẩn thận mô hình lưu ký MPC. Tuy nhiên, nếu một doanh nghiệp hoặc cá nhân đang tìm kiếm một cách đơn giản và đáng tin cậy để bảo mật bitcoin lâu dài, thì việc sử dụng tập lệnh multisig và chấp nhận đánh đổi quyền riêng tư có thể thích hợp hơn. SSS hiếm khi được sử dụng riêng lẻ do nó không có khả năng thực thi các yêu cầu về ngưỡng cấp tổ chức mọi lúc.
Kết hợp các mô hình để hợp tác giám hộ
Mặc dù multisig, SSS và MPC thường được coi là các mô hình bảo mật cạnh tranh, nhưng có thể kết hợp nhiều mô hình trong số chúng vào cấu trúc lưu ký tổng thể. Như đã mô tả trước đây, SSS và MPC cho phép ngưỡng chia sẻ chính để tạo chữ ký cho giao dịch. Nếu chữ ký là để chi tiền từ ví singlesig thì không cần gì khác để hoàn tất giao dịch. Tuy nhiên, nếu thay vào đó, chữ ký là để tiêu tiền từ ví multisig, thì cũng có thể cần thêm chữ ký từ các khóa khác.
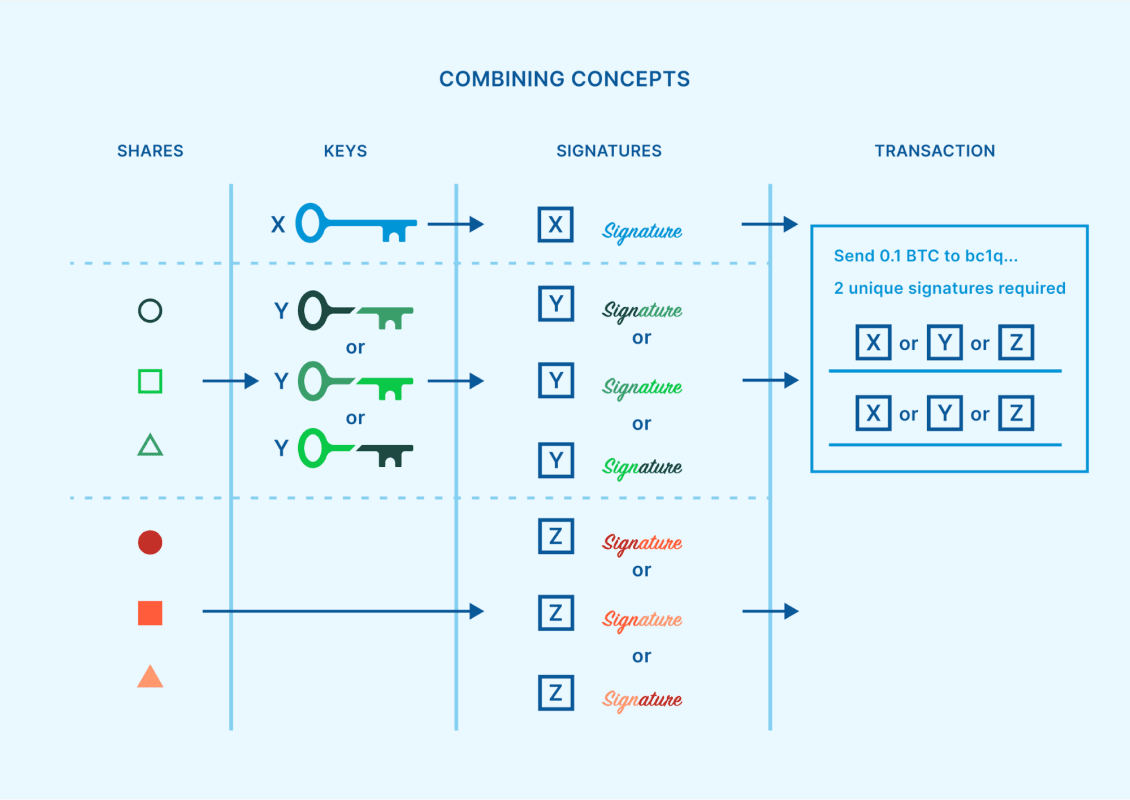 Cấu trúc đa chữ ký 2 trên 3, trong đó một chữ ký có thể được tạo ra từ một khóa thông thường, một chữ ký khác có thể được tạo ra từ một khóa được tập hợp lại từ 2 trên 3 cổ phiếu SSS và một chữ ký khác có thể được tạo ra trực tiếp từ 2 trong 3 cổ phiếu MPC.
Mặc dù sự kết hợp các kỹ thuật này nghe có vẻ không cần thiết và rườm rà, nhưng thực sự có một số bối cảnh mà nó có ý nghĩa thực tế. Với sự phổ biến ngày càng tăng của các đại lý chủ chốt và quyền giám sát của nhiều tổ chức, ngày càng có nhiều doanh nghiệp đặc biệt được các cá nhân và tổ chức ủy quyền để bảo đảm một trong các chìa khóa cho ví multisig. Các đại lý chính được phân phối này có thể giúp giảm rủi ro về quyền giám sát. Nhưng làm thế nào một tác nhân chủ chốt nên bảo mật khóa duy nhất mà họ chịu trách nhiệm?
SSS hoặc MPC có thể là một chiến lược để giảm thiểu hoặc loại bỏ các điểm lỗi duy nhất khỏi nhiệm vụ này. Một đại lý chủ chốt của công ty có thể thiết kế một hệ thống trong đó một số nhân viên khác nhau trong doanh nghiệp, mỗi người nắm giữ cổ phần chủ chốt và do đó, chữ ký chỉ có thể được tạo ra khi có sự thỏa thuận từ một ngưỡng nhất định của những nhân viên đó. Ngoài ra, nếu một cuộc tấn công xảy ra trong quá trình tập hợp lại SSS hoặc việc triển khai MPC gặp phải lỗ hổng trích xuất khóa mới giống như các lỗ hổng được liệt kê trước đó thì không có khoản tiền nào của khách hàng gặp rủi ro ngay lập tức. Tác nhân chính sẽ có thời gian để phản ứng và giải quyết vấn đề, trong khi bitcoin vẫn được bảo vệ bởi ví đa chữ ký rộng hơn.
Sử dụng tập lệnh multisig để tạo yêu cầu về ngưỡng như một hợp đồng cơ bản bất biến, sau đó ủy quyền cho các đại lý chủ chốt chuyên nghiệp để bảo vệ khóa multisig bằng cách sử dụng ngưỡng SSS hoặc MPC của riêng họ, là phương pháp an toàn nhất để một tổ chức giữ an toàn cho bitcoin cho lâu dài.
Các khả năng mới với Taproot
Vào tháng 11 năm 2021, soft-fork Taproot đã diễn ra, bổ sung thêm các công cụ mới vào hệ sinh thái bitcoin. Một số công cụ này tác động đến tương lai của việc lưu ký bitcoin cấp tổ chức, bằng cách cho phép thực hiện một số cải tiến và tùy chọn nhất định.
Chữ ký Schnorr: Thuật toán chữ ký Schnorr hiện có sẵn bằng bitcoin như một giải pháp thay thế cho ECDSA. Việc sử dụng MPC trên Schnorr dẫn đến các sơ đồ bảo mật ngưỡng ít phức tạp hơn nhiều và do đó cũng mang lại độ tin cậy cao hơn về bảo mật của chúng so với các giao thức ECDSA đã đề cập trước đó. FROST là giao thức chữ ký ngưỡng Schnorr hàng đầu, trong khi MuSig2 cũng có sẵn dành riêng cho số đại biểu N-of-N. Cả hai chương trình chữ ký này đều đang trên đường trở thành công cụ tiêu chuẩn hóa trong ngành công nghiệp bitcoin và chúng được kỳ vọng sẽ cung cấp MPC cho các cá nhân thông thường, với trải nghiệm người dùng tương tự như tập lệnh multisig.
Quyền riêng tư của loại tập lệnh: Địa chỉ trả tiền cho Taproot (P2TR) là loại địa chỉ mới cho phép các địa chỉ bitcoin đa chữ ký của tập lệnh xuất hiện giống hệt với địa chỉ đang được sử dụng cho ví đơn. Điều này mang lại sự cải thiện đáng kể về quyền riêng tư, bởi vì điều đó có nghĩa là bản thân địa chỉ bitcoin không cung cấp bất kỳ manh mối nào về mô hình bảo mật của chủ sở hữu nó, chẳng hạn như liệu họ có thể sử dụng tập lệnh multisig hay không.
Nhiều đường dẫn chi tiêu: Địa chỉ P2TR cũng có khả năng chứa nhiều đường dẫn chi tiêu được tích hợp sẵn trong đó. Điều này có thể tạo ra những cách mới để cấu trúc ngưỡng bảo mật cho quyền giám hộ cấp tổ chức, như được mô tả trong BIP 342 (cơ sở lý luận, phần 5). Ví dụ: người dùng có thể tạo đường dẫn chi tiêu đa chữ ký tập lệnh N-of-N cho mọi tổ hợp khóa có thể tiêu tiền. Thay vì xây dựng một nhóm túc số 2 trên 3 với các khóa A, B và C, bạn có thể đạt được kết quả tương tự với ba nhóm túc số 2 trên 2 riêng biệt làm đường chi tiêu khả thi—một có các khóa A và B, một có các khóa A và C, và một có khóa B và C. Chiến lược này có thể tăng cường quyền riêng tư vì chỉ đường dẫn chi tiêu được sử dụng cuối cùng mới được tiết lộ. Một khái niệm tương tự có thể được áp dụng cho số đại biểu chia sẻ khóa MPC, cho phép sử dụng MuSig2 cho các ngưỡng.
Các công cụ Taproot này tương đối mới và việc áp dụng chúng vẫn đang ở giai đoạn đầu. Nhiều phần mềm và dịch vụ bitcoin chưa cung cấp hỗ trợ đầy đủ cho những gì Taproot cung cấp. Cũng cần lưu ý rằng hầu hết các altcoin đều không có sẵn những công cụ này.
Suy nghĩ cuối cùng
Ngày càng có nhiều tổ chức quan tâm đến việc đảm bảo kho bạc bitcoin và họ yêu cầu các giải pháp hiệu quả. Tránh những điểm thất bại duy nhất và giảm thiểu rủi ro đối tác là những điều cần cân nhắc tối quan trọng. Cách tốt nhất để đáp ứng các tiêu chí này là tận dụng cấu trúc đa chữ ký, trong đó các khóa có thể được phân phối giữa các đại lý chủ chốt của doanh nghiệp khác nhau, không ai trong số họ có quyền kiểm soát đơn phương đối với bitcoin. Mỗi tác nhân chính có thể sử dụng SSS hoặc MPC để thêm ngưỡng bảo vệ bổ sung cho khóa cụ thể của họ.
Unchained đã đi tiên phong trong mạng lưới lưu ký doanh nghiệp, được xây dựng cho các khách hàng tổ chức muốn thiết lập một thỏa thuận như thế này. Nó dễ sử dụng và có thể tùy chỉnh, để mỗi khách hàng có thể chọn xem họ muốn tự mình giữ một số lượng khóa kiểm soát hay chỉ một khóa duy nhất hay giao trách nhiệm bảo mật các khóa hoàn toàn cho một số khóa doanh nghiệp độc lập. đại lý. Nếu bạn muốn tìm hiểu thêm, hãy đặt lịch tư vấn miễn phí với chúng tôi ngay hôm nay!
Đặc biệt cảm ơn Dhruv Bansal vì đã xem xét bài viết này và cung cấp những phản hồi có giá trị.
Được xuất bản lần đầu trên Unchained.com.
Unchained Capital là đối tác Hợp tác lưu ký chính thức tại Hoa Kỳ của Tạp chí Bitcoin và là nhà tài trợ không thể thiếu cho nội dung liên quan được xuất bản thông qua Tạp chí Bitcoin. Để biết thêm thông tin về các dịch vụ được cung cấp, sản phẩm lưu ký và mối quan hệ giữa Unchained và Bitcoin Magazine, vui lòng truy cập trang web của chúng tôi.
Nguồn: Tạp chí Bitcoin
Bài đăng Multisig, chia sẻ bí mật của Shamir và MPC được so sánh xuất hiện đầu tiên trên Crypto Breaking News.