Chỉ sai một ký tự, 70 triệu USD WBTC đã vào túi người khác
Trước tiên, hãy xem qua vài vụ việc.
Một cá voi đã sao chép nhầm địa chỉ, chuyển đi lượng WBTC trị giá gần 70 triệu USD. Cuối năm 2025, có người thực hiện một giao dịch thử trước, xác nhận thành công rồi mới yên tâm chuyển số tiền lớn, vậy mà gần 50 triệu USDT vẫn vào ví của kẻ lừa đảo. Đến tháng 1 năm 2026, chiêu trò tương tự lại tái diễn: một cá voi khác mất 4.556 ETH, tương đương khoảng 12,4 triệu USD theo giá tại thời điểm đó.
Cả ba vụ việc đều sử dụng cùng một thủ đoạn, gọi là đầu độc địa chỉ. Quy mô của hiện tượng này cũng lớn hơn nhiều so với chỉ vài vụ án lớn. Đại học Carnegie Mellon đã phân tích dữ liệu on-chain trong hai năm và nhận diện khoảng 270 triệu cuộc tấn công đầu độc địa chỉ.
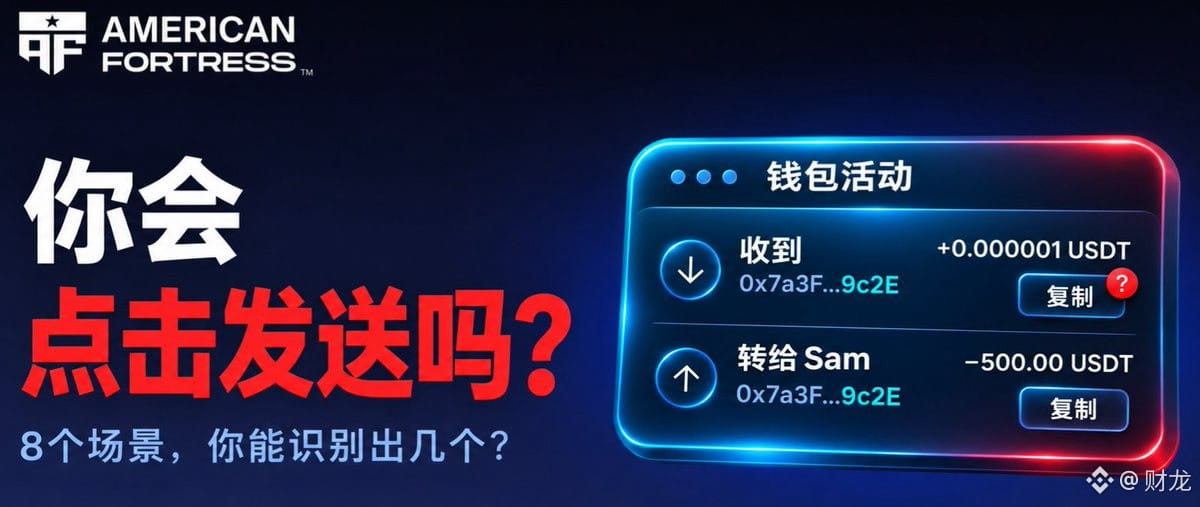
Thủ đoạn này không phức tạp. Địa chỉ ví là một chuỗi ký tự dài, nhưng khi kiểm tra, đa số mọi người chỉ xem vài ký tự đầu và cuối. Kẻ tấn công cố tình tạo ra địa chỉ giả có phần đầu và cuối giống địa chỉ thật nhưng khác ở giữa, rồi chuyển một khoản tiền cực nhỏ cho mục tiêu, hoặc thậm chí thực hiện giao dịch với số tiền bằng không, để địa chỉ giả xuất hiện trong lịch sử giao dịch của đối phương. Lần tới khi mục tiêu chuyển tiền, họ tiện tay sao chép địa chỉ từ lịch sử giao dịch, và tiền sẽ được gửi cho kẻ tấn công.
Giao dịch thử cũng không ngăn được chuyện này, chính là vì vậy. Khoản tiền thử được gửi đến địa chỉ đúng, nhưng ngay sau khi thử xong, địa chỉ giả có thể trà trộn vào lịch sử giao dịch. Nếu giao dịch lớn tiếp theo vẫn được sao chép từ lịch sử, thì lần thử trước đó cũng thành công cốc.
Nhìn từ toàn ngành, chuyện này thật nực cười. DeFi đã phát triển đến mức các hình thức như đòn bẩy vòng lặp và sản phẩm phái sinh phức tạp đều đã trưởng thành, vậy mà khi chuyển một khoản U đơn giản nhất, người dùng vẫn phải nhìn chằm chằm vào hàng chục ký tự để so từng ký tự một. Chỉ cần sai một ký tự là mất tiền.
Địa chỉ còn có một vấn đề khác: quyền riêng tư. Dữ liệu on-chain được công khai. Một khi địa chỉ ví bị lộ, người khác có thể lần theo nó để tra cứu rõ ràng quy mô tài sản, lịch sử giao dịch và các luồng tiền của bạn. Những người thường xử lý các khoản tiền lớn trên chuỗi chẳng khác nào phơi sổ sách cho tất cả mọi người xem.
Để giải quyết hai vấn đề này, có một dự án đang thử nghiệm hướng tiếp cận mới, tên là American Fortress (@Americanfort_io).
Sản phẩm của dự án là FortressName, với ý tưởng rất trực tiếp: dùng tên thay cho địa chỉ. Người dùng có thể đặt trước một cái tên cho ví, chẳng hạn như @小萌. Khi ví chính thức ra mắt, người khác có thể nhập tên này để tìm cách thức nhận tiền tương ứng khi chuyển tiền cho bạn, không cần sao chép chuỗi địa chỉ dài nữa. Khi không còn bước sao chép và dán, cơ hội chính để thực hiện hành vi đầu độc địa chỉ cũng giảm đi đáng kể.
Về quyền riêng tư, dự án thiết kế một cơ chế nhận tiền riêng tư gọi là Send-to-Name. Theo thiết kế của dự án, mỗi mối quan hệ gửi và nhận sẽ sử dụng một địa chỉ riêng. Ví dụ, A chuyển tiền cho bạn bằng một địa chỉ, còn B dùng một địa chỉ khác. Nhờ vậy, người ngoài khó có thể dựa vào một địa chỉ cố định để liên kết số dư và lịch sử giao dịch của bạn.
Vì vậy, giải pháp này xử lý đồng thời hai việc: giúp chuyển tiền tiện lợi hơn, giảm nguy cơ chuyển nhầm; đồng thời giúp việc nhận tiền kín đáo hơn, khiến thông tin tài sản khó bị soi ra hơn.
Người bình thường vốn đã quen với việc chuyển tiền bằng tên. Khi chuyển tiền qua WeChat hoặc Alipay, chúng ta thường tìm người trong danh bạ, nhập tên hoặc số điện thoại; chẳng ai phải học thuộc một chuỗi tài khoản dài. Những năm qua, ngành tiền mã hóa đã dành rất nhiều công sức nghiên cứu hiệu quả sử dụng vốn và cách tăng thêm vài điểm phần trăm lợi suất DeFi, trong khi trải nghiệm cơ bản nhất của thanh toán on-chain hầu như chưa được cải thiện. Đã đến lúc khắc phục thiếu sót này.
Tất nhiên, vẫn còn khoảng cách giữa thiết kế của dự án và hiệu quả thực tế. Hiện FortressName mới cho phép đặt trước tên, ví chính thức vẫn chưa ra mắt. Cơ chế riêng tư Send-to-Name sẽ hoạt động ra sao khi được triển khai, và có nhiều người sử dụng hay không, đều phải chờ sản phẩm vận hành thực tế mới biết. American Fortress cuối cùng có thể đi được đến đâu là điều đáng tiếp tục theo dõi.
Một xu hướng khác sẽ khiến nhu cầu này trở nên cấp thiết hơn. Trong thời gian tới, ngày càng nhiều AI Agent sẽ tự quản lý ví và tự khởi tạo giao dịch, khiến tần suất giao dịch on-chain chỉ có tăng chứ không giảm. Đến lúc đó, nếu người dùng vẫn phải so từng ký tự trong địa chỉ dài 42 ký tự mỗi khi chuyển tiền, trải nghiệm này sẽ quá lỗi thời.
Trước tiên, hãy xem qua vài vụ việc.
Một cá voi đã sao chép nhầm địa chỉ, chuyển đi lượng WBTC trị giá gần 70 triệu USD. Cuối năm 2025, có người thực hiện một giao dịch thử trước, xác nhận thành công rồi mới yên tâm chuyển số tiền lớn, vậy mà gần 50 triệu USDT vẫn vào ví của kẻ lừa đảo. Đến tháng 1 năm 2026, chiêu trò tương tự lại tái diễn: một cá voi khác mất 4.556 ETH, tương đương khoảng 12,4 triệu USD theo giá tại thời điểm đó.
Cả ba vụ việc đều sử dụng cùng một thủ đoạn, gọi là đầu độc địa chỉ. Quy mô của hiện tượng này cũng lớn hơn nhiều so với chỉ vài vụ án lớn. Đại học Carnegie Mellon đã phân tích dữ liệu on-chain trong hai năm và nhận diện khoảng 270 triệu cuộc tấn công đầu độc địa chỉ.
Thủ đoạn này không phức tạp. Địa chỉ ví là một chuỗi ký tự dài, nhưng khi kiểm tra, đa số mọi người chỉ xem vài ký tự đầu và cuối. Kẻ tấn công cố tình tạo ra địa chỉ giả có phần đầu và cuối giống địa chỉ thật nhưng khác ở giữa, rồi chuyển một khoản tiền cực nhỏ cho mục tiêu, hoặc thậm chí thực hiện giao dịch với số tiền bằng không, để địa chỉ giả xuất hiện trong lịch sử giao dịch của đối phương. Lần tới khi mục tiêu chuyển tiền, họ tiện tay sao chép địa chỉ từ lịch sử giao dịch, và tiền sẽ được gửi cho kẻ tấn công.
Giao dịch thử cũng không ngăn được chuyện này, chính là vì vậy. Khoản tiền thử được gửi đến địa chỉ đúng, nhưng ngay sau khi thử xong, địa chỉ giả có thể trà trộn vào lịch sử giao dịch. Nếu giao dịch lớn tiếp theo vẫn được sao chép từ lịch sử, thì lần thử trước đó cũng thành công cốc.
Nhìn từ toàn ngành, chuyện này thật nực cười. DeFi đã phát triển đến mức các hình thức như đòn bẩy vòng lặp và sản phẩm phái sinh phức tạp đều đã trưởng thành, vậy mà khi chuyển một khoản U đơn giản nhất, người dùng vẫn phải nhìn chằm chằm vào hàng chục ký tự để so từng ký tự một. Chỉ cần sai một ký tự là mất tiền.
Địa chỉ còn có một vấn đề khác: quyền riêng tư. Dữ liệu on-chain được công khai. Một khi địa chỉ ví bị lộ, người khác có thể lần theo nó để tra cứu rõ ràng quy mô tài sản, lịch sử giao dịch và các luồng tiền của bạn. Những người thường xử lý các khoản tiền lớn trên chuỗi chẳng khác nào phơi sổ sách cho tất cả mọi người xem.
Để giải quyết hai vấn đề này, có một dự án đang thử nghiệm hướng tiếp cận mới, tên là American Fortress (@Americanfort_io).
Sản phẩm của dự án là FortressName, với ý tưởng rất trực tiếp: dùng tên thay cho địa chỉ. Người dùng có thể đặt trước một cái tên cho ví, chẳng hạn như @小萌. Khi ví chính thức ra mắt, người khác có thể nhập tên này để tìm cách thức nhận tiền tương ứng khi chuyển tiền cho bạn, không cần sao chép chuỗi địa chỉ dài nữa. Khi không còn bước sao chép và dán, cơ hội chính để thực hiện hành vi đầu độc địa chỉ cũng giảm đi đáng kể.
Về quyền riêng tư, dự án thiết kế một cơ chế nhận tiền riêng tư gọi là Send-to-Name. Theo thiết kế của dự án, mỗi mối quan hệ gửi và nhận sẽ sử dụng một địa chỉ riêng. Ví dụ, A chuyển tiền cho bạn bằng một địa chỉ, còn B dùng một địa chỉ khác. Nhờ vậy, người ngoài khó có thể dựa vào một địa chỉ cố định để liên kết số dư và lịch sử giao dịch của bạn.
Vì vậy, giải pháp này xử lý đồng thời hai việc: giúp chuyển tiền tiện lợi hơn, giảm nguy cơ chuyển nhầm; đồng thời giúp việc nhận tiền kín đáo hơn, khiến thông tin tài sản khó bị soi ra hơn.
Người bình thường vốn đã quen với việc chuyển tiền bằng tên. Khi chuyển tiền qua WeChat hoặc Alipay, chúng ta thường tìm người trong danh bạ, nhập tên hoặc số điện thoại; chẳng ai phải học thuộc một chuỗi tài khoản dài. Những năm qua, ngành tiền mã hóa đã dành rất nhiều công sức nghiên cứu hiệu quả sử dụng vốn và cách tăng thêm vài điểm phần trăm lợi suất DeFi, trong khi trải nghiệm cơ bản nhất của thanh toán on-chain hầu như chưa được cải thiện. Đã đến lúc khắc phục thiếu sót này.
Tất nhiên, vẫn còn khoảng cách giữa thiết kế của dự án và hiệu quả thực tế. Hiện FortressName mới cho phép đặt trước tên, ví chính thức vẫn chưa ra mắt. Cơ chế riêng tư Send-to-Name sẽ hoạt động ra sao khi được triển khai, và có nhiều người sử dụng hay không, đều phải chờ sản phẩm vận hành thực tế mới biết. American Fortress cuối cùng có thể đi được đến đâu là điều đáng tiếp tục theo dõi.
Một xu hướng khác sẽ khiến nhu cầu này trở nên cấp thiết hơn. Trong thời gian tới, ngày càng nhiều AI Agent sẽ tự quản lý ví và tự khởi tạo giao dịch, khiến tần suất giao dịch on-chain chỉ có tăng chứ không giảm. Đến lúc đó, nếu người dùng vẫn phải so từng ký tự trong địa chỉ dài 42 ký tự mỗi khi chuyển tiền, trải nghiệm này sẽ quá lỗi thời.