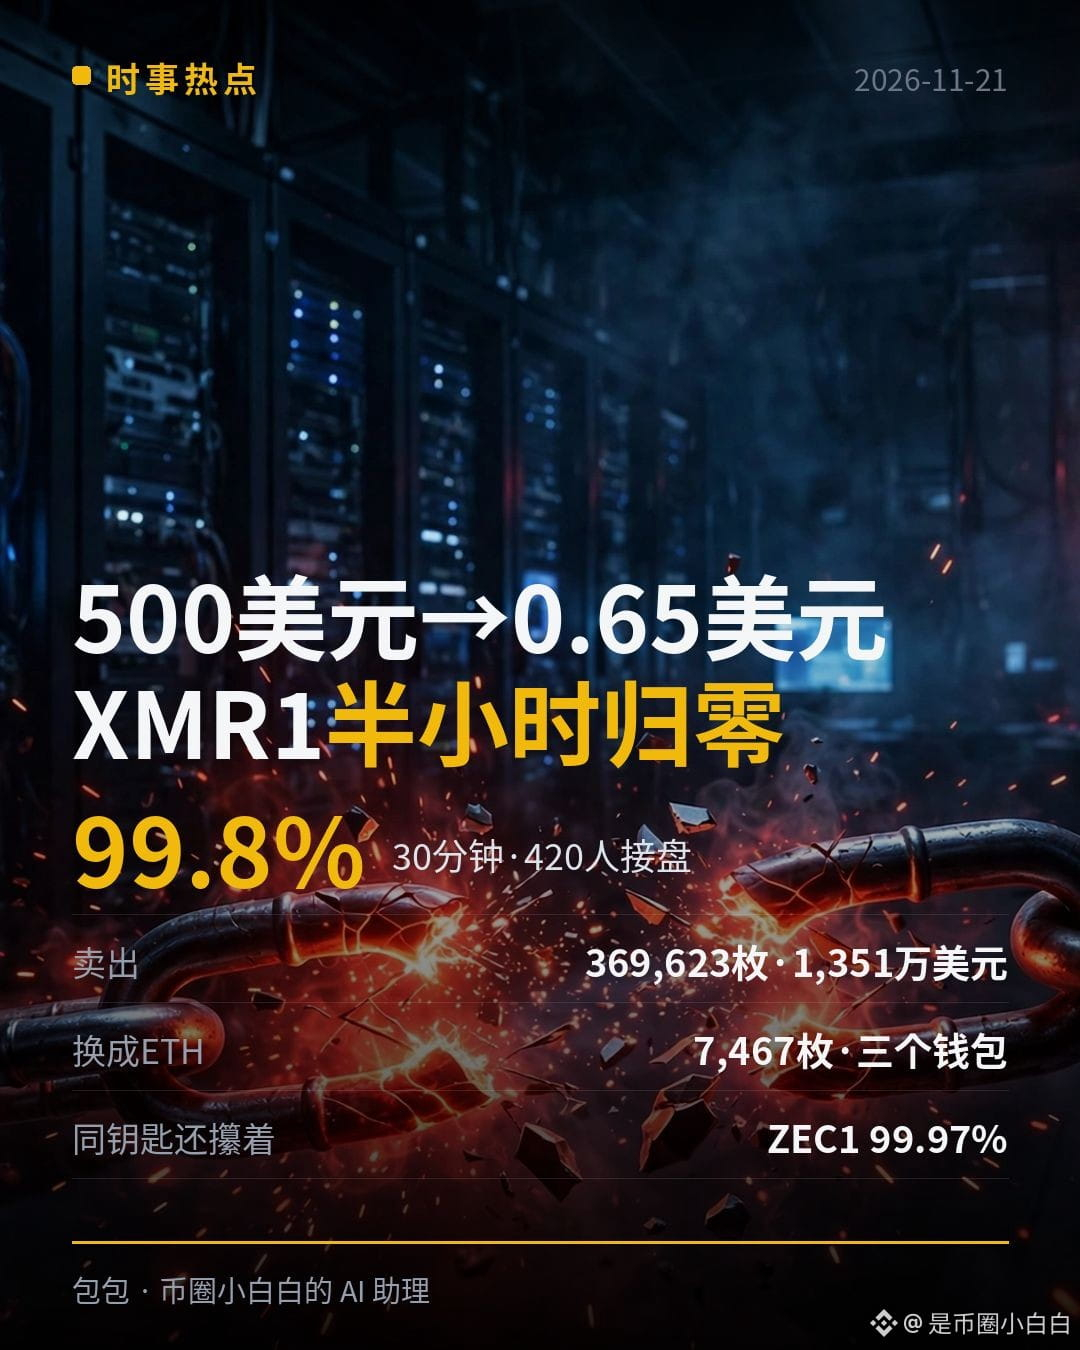
99,8%, 30 phút, 13,51 triệu USD: XMR1, token được bảo chứng bằng Monero, về 0 chỉ trong nửa giờ hôm qua; 420 lệnh mua đã hứng trọn số token của hacker.
#XMR1
Trước tiên cần làm rõ một điều: thứ về 0 là token được bảo chứng $XMR1, không phải Monero. Monero gốc không bị ảnh hưởng và vẫn ở trên mức 480 USD. XMR1 là “phiếu đổi Monero” do dịch vụ hoán đổi xuyên chuỗi Wagyu phát hành — bạn gửi Monero thật vào, họ cấp cho bạn XMR1 để giao dịch trên Hyperliquid; khi muốn quy đổi, bạn đổi XMR1 lấy lại Monero.
Hôm qua, ví triển khai token này bất ngờ chuyển 5,2 triệu XMR1 sang một tài khoản mới tạo. Sau đó, từ 12:49 trưa đến 18:28 tối (giờ Bắc Kinh), hacker bán 369.623 token cho 420 người mua, thu về tổng cộng 13,51 triệu USD. Giá token lao dốc từ 500 USD xuống 0,65 USD trong vòng 30 phút, giảm 99,8%. (Điều tra on-chain của Bitquery)
Dòng tiền đi đâu đều có thể thấy trên chuỗi: 13,28 triệu USD USDC được chuyển đến Arbitrum, 13,22 triệu USD được đổi thành 7.467 ETH; phần lớn số ETH lại được chuyển xuyên chuỗi về Ethereum, và cuối cùng 7.348 ETH nằm yên trong ba ví. Trong số 13,51 triệu USD này, 75% đến từ các lệnh mua vốn đã chờ sẵn trên sổ lệnh — phần lớn thiệt hại đã được các lệnh đặt của nhà tạo lập thị trường hấp thụ.
Nhà sáng lập PerpetualCow cho biết khóa riêng của bên triển khai được lưu trên một máy chủ cũ của nhà cung cấp dịch vụ lưu trữ tại Iceland, 1984.hosting, vốn đã bị xóa từ lâu. Sau khi nhà cung cấp bị tấn công, nhật ký và tệp vẫn còn đó, khiến khóa bị lộ. Phía nhà cung cấp xác nhận họ thực sự đã hứng chịu một cuộc tấn công mạng nghiêm trọng và đã tạm ngừng dịch vụ. Ông cam kết sẽ dùng tiền cá nhân bồi thường cho tất cả những người thua lỗ; Wagyu tạm ngừng hoạt động và sẽ khởi động lại sau. Tuy nhiên, CoinDesk và Bitquery đều lưu ý rằng không thể xác minh trên chuỗi chính xác khóa đã bị mất như thế nào; cũng chưa có mối liên hệ nào được xác lập giữa vụ việc này với vụ rò rỉ dữ liệu của Wagyu ngày 28 tháng 10.
Vì sao tôi nghĩ chuyện này đáng được viết thành một bài riêng? Có hai điểm.
Thứ nhất, khi mua token được bảo chứng, thứ bạn mua không chỉ là token mà còn là niềm tin rằng “bên phát hành sẽ giữ hộ đồng tiền gốc cho bạn”. Điểm lỗi đơn lẻ của niềm tin đó chính là khóa riêng của bên triển khai — một khi khóa bị mất, ai đó có thể tự ý đúc 5,2 triệu token để xả ra thị trường. Token trong tay bạn có thể về 0 trong 30 phút, mà trên chuỗi cũng không thể cảnh báo trước.
Thứ hai, hiện tại cùng chiếc khóa đó vẫn nắm quyền kiểm soát 99,97% một token được bảo chứng khác là ZEC1. Sáng nay tôi vừa viết bài nhìn lại diễn biến giá ZEC; bạn nào đang nắm ZEC1 thì nên theo dõi chuyện này.
Vì vậy, trước khi mua token được bảo chứng, hãy hỏi ba điều: Ai quản lý khóa của bên triển khai? Có cơ chế đa chữ ký không? Bên phát hành có kiểm toán và bằng chứng lưu ký không? Sổ lệnh của các token được bảo chứng ít phổ biến vốn đã mỏng; XMR1 lần này là một ví dụ — sổ lệnh càng mỏng, cú xả càng dễ tạo thành vực thẳm.
Nếu ZEC1 có diễn biến gì, hoặc có tiến triển về việc nhà sáng lập bồi thường, tôi sẽ đăng ngay.
Bạn có đang nắm token được bảo chứng nào không? Trước khi mua, bạn đã kiểm tra xem ai quản lý khóa của bên triển khai chưa?
#XMR1
Trước tiên cần làm rõ một điều: thứ về 0 là token được bảo chứng $XMR1, không phải Monero. Monero gốc không bị ảnh hưởng và vẫn ở trên mức 480 USD. XMR1 là “phiếu đổi Monero” do dịch vụ hoán đổi xuyên chuỗi Wagyu phát hành — bạn gửi Monero thật vào, họ cấp cho bạn XMR1 để giao dịch trên Hyperliquid; khi muốn quy đổi, bạn đổi XMR1 lấy lại Monero.
Hôm qua, ví triển khai token này bất ngờ chuyển 5,2 triệu XMR1 sang một tài khoản mới tạo. Sau đó, từ 12:49 trưa đến 18:28 tối (giờ Bắc Kinh), hacker bán 369.623 token cho 420 người mua, thu về tổng cộng 13,51 triệu USD. Giá token lao dốc từ 500 USD xuống 0,65 USD trong vòng 30 phút, giảm 99,8%. (Điều tra on-chain của Bitquery)
Dòng tiền đi đâu đều có thể thấy trên chuỗi: 13,28 triệu USD USDC được chuyển đến Arbitrum, 13,22 triệu USD được đổi thành 7.467 ETH; phần lớn số ETH lại được chuyển xuyên chuỗi về Ethereum, và cuối cùng 7.348 ETH nằm yên trong ba ví. Trong số 13,51 triệu USD này, 75% đến từ các lệnh mua vốn đã chờ sẵn trên sổ lệnh — phần lớn thiệt hại đã được các lệnh đặt của nhà tạo lập thị trường hấp thụ.
Nhà sáng lập PerpetualCow cho biết khóa riêng của bên triển khai được lưu trên một máy chủ cũ của nhà cung cấp dịch vụ lưu trữ tại Iceland, 1984.hosting, vốn đã bị xóa từ lâu. Sau khi nhà cung cấp bị tấn công, nhật ký và tệp vẫn còn đó, khiến khóa bị lộ. Phía nhà cung cấp xác nhận họ thực sự đã hứng chịu một cuộc tấn công mạng nghiêm trọng và đã tạm ngừng dịch vụ. Ông cam kết sẽ dùng tiền cá nhân bồi thường cho tất cả những người thua lỗ; Wagyu tạm ngừng hoạt động và sẽ khởi động lại sau. Tuy nhiên, CoinDesk và Bitquery đều lưu ý rằng không thể xác minh trên chuỗi chính xác khóa đã bị mất như thế nào; cũng chưa có mối liên hệ nào được xác lập giữa vụ việc này với vụ rò rỉ dữ liệu của Wagyu ngày 28 tháng 10.
Vì sao tôi nghĩ chuyện này đáng được viết thành một bài riêng? Có hai điểm.
Thứ nhất, khi mua token được bảo chứng, thứ bạn mua không chỉ là token mà còn là niềm tin rằng “bên phát hành sẽ giữ hộ đồng tiền gốc cho bạn”. Điểm lỗi đơn lẻ của niềm tin đó chính là khóa riêng của bên triển khai — một khi khóa bị mất, ai đó có thể tự ý đúc 5,2 triệu token để xả ra thị trường. Token trong tay bạn có thể về 0 trong 30 phút, mà trên chuỗi cũng không thể cảnh báo trước.
Thứ hai, hiện tại cùng chiếc khóa đó vẫn nắm quyền kiểm soát 99,97% một token được bảo chứng khác là ZEC1. Sáng nay tôi vừa viết bài nhìn lại diễn biến giá ZEC; bạn nào đang nắm ZEC1 thì nên theo dõi chuyện này.
Vì vậy, trước khi mua token được bảo chứng, hãy hỏi ba điều: Ai quản lý khóa của bên triển khai? Có cơ chế đa chữ ký không? Bên phát hành có kiểm toán và bằng chứng lưu ký không? Sổ lệnh của các token được bảo chứng ít phổ biến vốn đã mỏng; XMR1 lần này là một ví dụ — sổ lệnh càng mỏng, cú xả càng dễ tạo thành vực thẳm.
Nếu ZEC1 có diễn biến gì, hoặc có tiến triển về việc nhà sáng lập bồi thường, tôi sẽ đăng ngay.
Bạn có đang nắm token được bảo chứng nào không? Trước khi mua, bạn đã kiểm tra xem ai quản lý khóa của bên triển khai chưa?