#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 Theo nghiên cứu mới của các nhà nghiên cứu Bỉ, lỗi lặp lại chữ ký (nonce) trong ví Bitcoin có thể bị bot tự động khai thác chỉ trong vài giây.
Các nhà nghiên cứu Vincent Jacquot và Benoit Donnet thuộc Đại học Liège đã chứng minh qua một thử nghiệm trực tiếp rằng ví có thể bị rút sạch nhanh đến mức nào khi các số ngẫu nhiên (nonce)—vốn chỉ được dùng một lần trong các giao dịch mật mã—bị tái sử dụng. Ngoài ra, nhóm nghiên cứu đã rà soát dữ liệu lịch sử và phát hiện lỗi này khiến hàng nghìn ví, từng có tổng giá trị cao nhất lên tới 106 triệu đô la, gặp rủi ro.
📌 Những điểm nổi bật
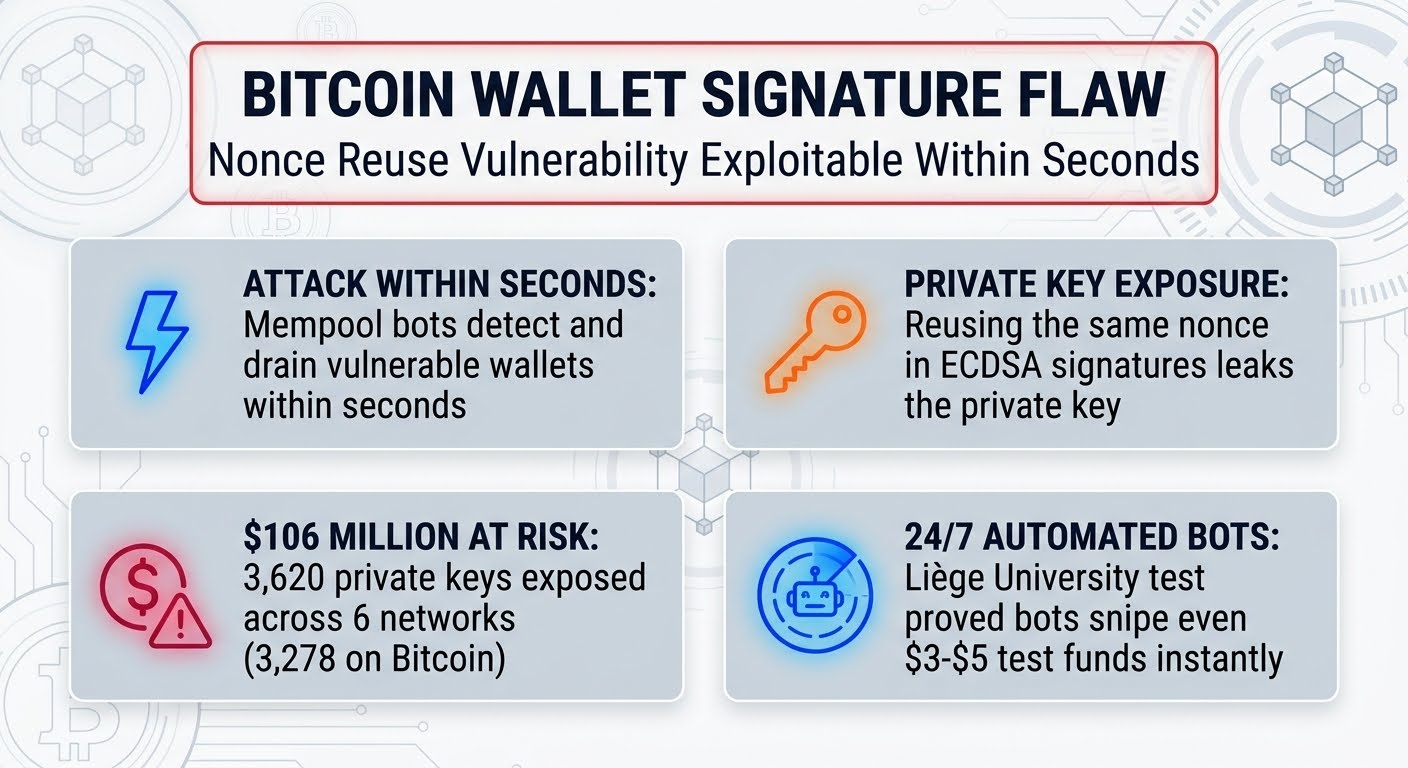
⚡ Tấn công chỉ trong vài giây: Sau khi nạp số dư thử nghiệm trị giá 3-5 đô la vào ví Bitcoin mà họ cố ý tạo ra với lỗ hổng, rồi ký giao dịch bằng cùng một số ngẫu nhiên (nonce), các bot tấn công tự động lập tức hoạt động chỉ vài giây sau đó. Ít nhất hai bot khác nhau đã tranh nhau chiếm số tiền trong mempool.🔑 Khóa riêng bị đánh cắp như thế nào? Trong phương thức ký ECDSA, khi cùng một khóa riêng sử dụng cùng một số ngẫu nhiên (nonce) cho hai giao dịch khác nhau, khóa riêng bí mật của ví có thể được tính toán trực tiếp bằng phương pháp toán học từ dữ liệu công khai trên blockchain.💰 Rủi ro 106 triệu đô la: Nhóm nghiên cứu đã rà soát các mạng Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash và Dash, đồng thời tìm thấy 3.620 khóa riêng bị lộ do lỗi này (3.278 khóa trên mạng Bitcoin). Tổng số dư của các địa chỉ này vào thời điểm đạt đỉnh lên tới khoảng 106 triệu đô la.🤖 Bot rình rập 24/7: Nghiên cứu chứng minh rằng thay vì nhắm vào những cá nhân cụ thể, kẻ tấn công sử dụng phần mềm tự động liên tục rà quét các mạng blockchain và mempool, rồi lập tức biến bất kỳ lỗi nhỏ nào về tính ngẫu nhiên (entropy) thành tiền.
$BTCDOM $BLESS $SKY
🚨🔐 Theo nghiên cứu mới của các nhà nghiên cứu Bỉ, lỗi lặp lại chữ ký (nonce) trong ví Bitcoin có thể bị bot tự động khai thác chỉ trong vài giây.
Các nhà nghiên cứu Vincent Jacquot và Benoit Donnet thuộc Đại học Liège đã chứng minh qua một thử nghiệm trực tiếp rằng ví có thể bị rút sạch nhanh đến mức nào khi các số ngẫu nhiên (nonce)—vốn chỉ được dùng một lần trong các giao dịch mật mã—bị tái sử dụng. Ngoài ra, nhóm nghiên cứu đã rà soát dữ liệu lịch sử và phát hiện lỗi này khiến hàng nghìn ví, từng có tổng giá trị cao nhất lên tới 106 triệu đô la, gặp rủi ro.
📌 Những điểm nổi bật
⚡ Tấn công chỉ trong vài giây: Sau khi nạp số dư thử nghiệm trị giá 3-5 đô la vào ví Bitcoin mà họ cố ý tạo ra với lỗ hổng, rồi ký giao dịch bằng cùng một số ngẫu nhiên (nonce), các bot tấn công tự động lập tức hoạt động chỉ vài giây sau đó. Ít nhất hai bot khác nhau đã tranh nhau chiếm số tiền trong mempool.🔑 Khóa riêng bị đánh cắp như thế nào? Trong phương thức ký ECDSA, khi cùng một khóa riêng sử dụng cùng một số ngẫu nhiên (nonce) cho hai giao dịch khác nhau, khóa riêng bí mật của ví có thể được tính toán trực tiếp bằng phương pháp toán học từ dữ liệu công khai trên blockchain.💰 Rủi ro 106 triệu đô la: Nhóm nghiên cứu đã rà soát các mạng Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash và Dash, đồng thời tìm thấy 3.620 khóa riêng bị lộ do lỗi này (3.278 khóa trên mạng Bitcoin). Tổng số dư của các địa chỉ này vào thời điểm đạt đỉnh lên tới khoảng 106 triệu đô la.🤖 Bot rình rập 24/7: Nghiên cứu chứng minh rằng thay vì nhắm vào những cá nhân cụ thể, kẻ tấn công sử dụng phần mềm tự động liên tục rà quét các mạng blockchain và mempool, rồi lập tức biến bất kỳ lỗi nhỏ nào về tính ngẫu nhiên (entropy) thành tiền.
$BTCDOM $BLESS $SKY