🚨 **Lỗ hổng bảo mật trị giá 10,39 triệu USD — mà không cần hack hợp đồng thông minh!**
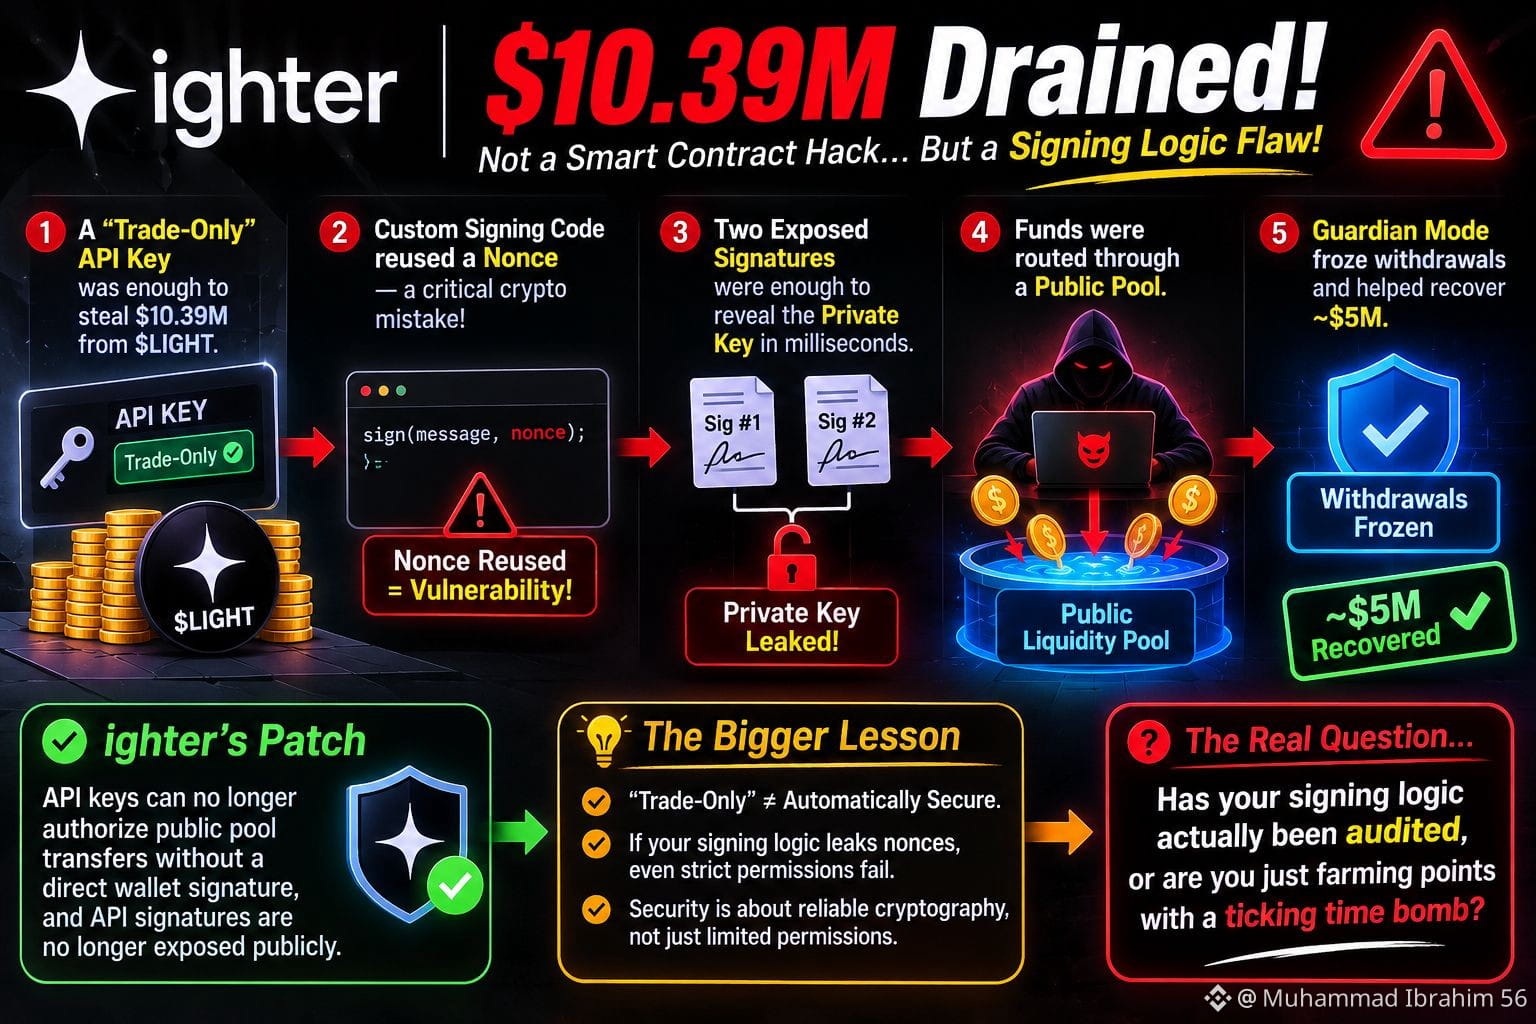
Chỉ một khóa API được cho là "chỉ dùng để giao dịch" đã đủ để rút 10,39 triệu USD từ $LIGHT. Điều đáng ngạc nhiên là bản thân các hợp đồng thông minh chưa bao giờ bị xâm phạm. Lỗ hổng thực sự ẩn trong cơ chế ký:
🔐 Mã ký tùy chỉnh đã tái sử dụng một nonce mật mã, tạo ra điểm yếu bảo mật nghiêm trọng.
⚠️ Chỉ cần hai chữ ký bị lộ là đủ để tiết lộ khóa riêng tư trong vòng vài mili giây.
💸 Kẻ tấn công lập tức chuyển số tiền bị đánh cắp qua một bể thanh khoản công khai.
🛡️ Guardian Mode đã vào cuộc, đóng băng các khoản rút tiền và hỗ trợ thu hồi khoảng 5 triệu USD.
**Điều gì đã thay đổi?**
ighter đã triển khai bản vá bảo mật, ngăn khóa API cho phép chuyển tiền vào bể công khai nếu không có sự chấp thuận trực tiếp từ ví. Chữ ký API cũng không còn bị công khai.
💡 **Bài học lớn hơn:**
Gọi một khóa API là "chỉ dùng để giao dịch" không tự động khiến nó trở nên an toàn. Nếu cơ chế ký của bot làm rò rỉ nonce, thì ngay cả các thiết lập quyền hạn nghiêm ngặt nhất cũng trở nên vô nghĩa.
🔍 Bảo mật không chỉ là giới hạn quyền hạn; mà còn là đảm bảo rằng mật mã đứng sau những quyền hạn đó đáng tin cậy, đã được kiểm thử và được kiểm toán độc lập.
⚡ Vậy đây mới là câu hỏi thực sự: **Logic ký của bạn đã thực sự được kiểm toán chưa, hay bạn chỉ đang cày điểm mà bỏ qua một quả bom hẹn giờ về bảo mật?**
#Bitcoin❗ #ENA
Chỉ một khóa API được cho là "chỉ dùng để giao dịch" đã đủ để rút 10,39 triệu USD từ $LIGHT. Điều đáng ngạc nhiên là bản thân các hợp đồng thông minh chưa bao giờ bị xâm phạm. Lỗ hổng thực sự ẩn trong cơ chế ký:
🔐 Mã ký tùy chỉnh đã tái sử dụng một nonce mật mã, tạo ra điểm yếu bảo mật nghiêm trọng.
⚠️ Chỉ cần hai chữ ký bị lộ là đủ để tiết lộ khóa riêng tư trong vòng vài mili giây.
💸 Kẻ tấn công lập tức chuyển số tiền bị đánh cắp qua một bể thanh khoản công khai.
🛡️ Guardian Mode đã vào cuộc, đóng băng các khoản rút tiền và hỗ trợ thu hồi khoảng 5 triệu USD.
**Điều gì đã thay đổi?**
ighter đã triển khai bản vá bảo mật, ngăn khóa API cho phép chuyển tiền vào bể công khai nếu không có sự chấp thuận trực tiếp từ ví. Chữ ký API cũng không còn bị công khai.
💡 **Bài học lớn hơn:**
Gọi một khóa API là "chỉ dùng để giao dịch" không tự động khiến nó trở nên an toàn. Nếu cơ chế ký của bot làm rò rỉ nonce, thì ngay cả các thiết lập quyền hạn nghiêm ngặt nhất cũng trở nên vô nghĩa.
🔍 Bảo mật không chỉ là giới hạn quyền hạn; mà còn là đảm bảo rằng mật mã đứng sau những quyền hạn đó đáng tin cậy, đã được kiểm thử và được kiểm toán độc lập.
⚡ Vậy đây mới là câu hỏi thực sự: **Logic ký của bạn đã thực sự được kiểm toán chưa, hay bạn chỉ đang cày điểm mà bỏ qua một quả bom hẹn giờ về bảo mật?**
#Bitcoin❗ #ENA