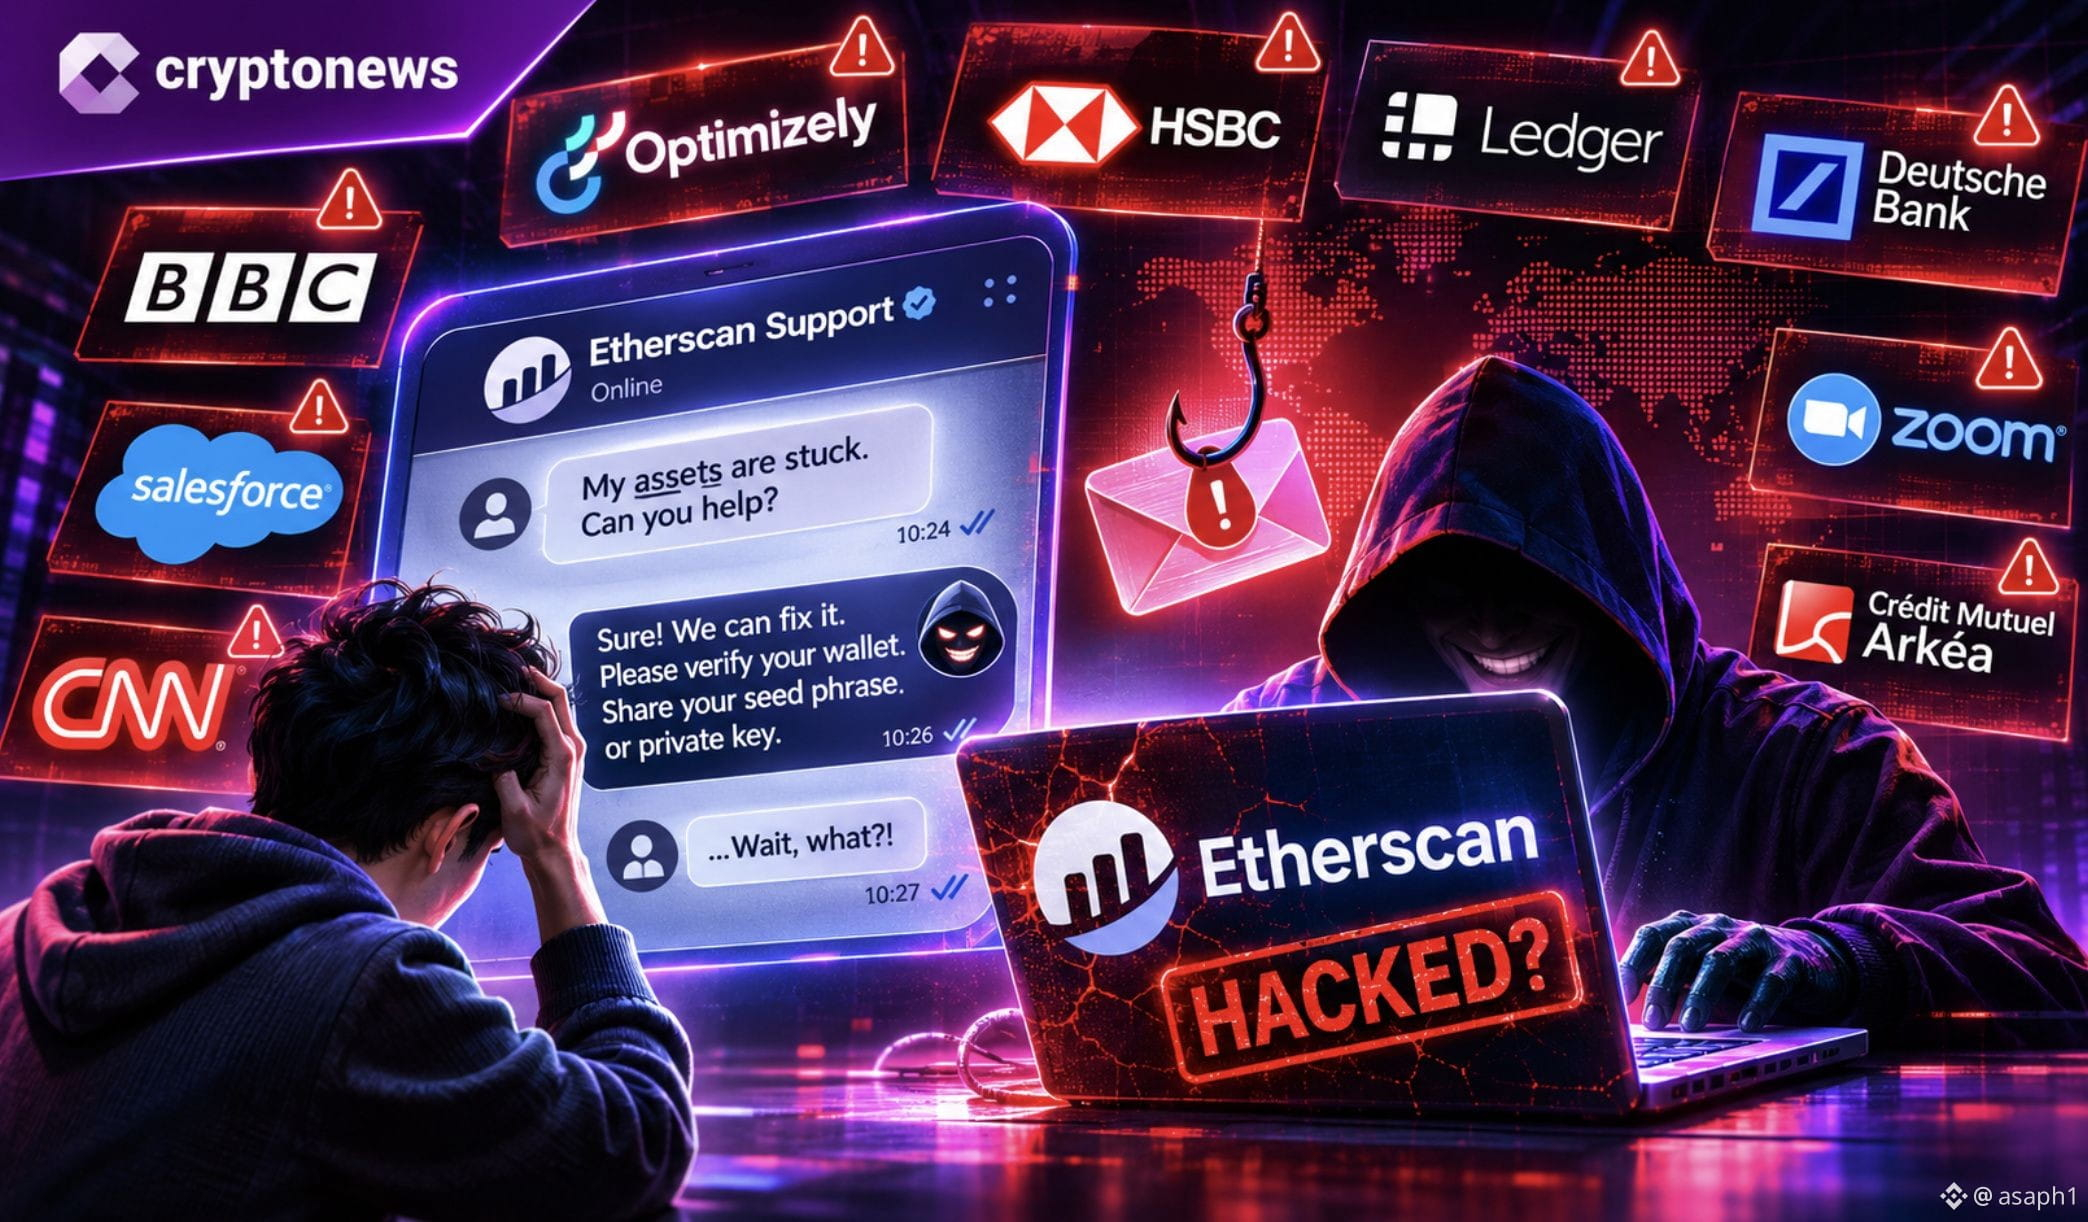
🚨 $ETH SỰ PHẢN BỘI TRONG BỘ PHẬN HỖ TRỢ ETHERSCAN
Etherscan, trình khám phá mà hầu hết chúng ta dùng để kiểm tra mọi giao dịch Ethereum, hôm nay thông báo rằng họ phát hiện các nỗ lực truy cập trái phép vào hệ thống hỗ trợ và quản lý yêu cầu của mình (Freshworks). Với tôi, đây là điều nguy hiểm nhất trong tuần: họ không đánh cắp mạng lưới, mà đánh cắp niềm tin của bạn vào người đang “giúp đỡ” bạn.
Hãy chú ý đến chi tiết mà chẳng ai để tâm:
→ Etherscan cho biết đến nay chưa có bằng chứng về việc xâm nhập thành công hay dữ liệu bị đánh cắp, nhưng cuộc điều tra vẫn đang diễn ra và họ đã áp dụng các biện pháp phòng ngừa.
→ Thông báo được đăng hôm nay lúc 09:20 UTC trên tài khoản chính thức của họ: bộ phận hỗ trợ của họ sẽ KHÔNG BAO GIỜ yêu cầu khóa riêng, cụm từ khôi phục hay mật khẩu của bạn.
→ Đây không phải trường hợp cá biệt: 2 ngày trước, lỗ hổng của Optimizely đã đưa mã độc vào 178 trang web (HSBC, BBC, Ledger, CNN, Salesforce, Zoom), còn trong tuần này Lighter Perps mất 10,39 triệu USD và một ngân hàng Pháp mất khoảng 100 triệu euro.
Bạn có kiểm tra kỹ trước khi trả lời một “nhân viên hỗ trợ” chủ động nhắn cho mình không? 👇
$ETH $BTC
#Etherscan #SeguridadCrypto #Phishing
Etherscan, trình khám phá mà hầu hết chúng ta dùng để kiểm tra mọi giao dịch Ethereum, hôm nay thông báo rằng họ phát hiện các nỗ lực truy cập trái phép vào hệ thống hỗ trợ và quản lý yêu cầu của mình (Freshworks). Với tôi, đây là điều nguy hiểm nhất trong tuần: họ không đánh cắp mạng lưới, mà đánh cắp niềm tin của bạn vào người đang “giúp đỡ” bạn.
Hãy chú ý đến chi tiết mà chẳng ai để tâm:
→ Etherscan cho biết đến nay chưa có bằng chứng về việc xâm nhập thành công hay dữ liệu bị đánh cắp, nhưng cuộc điều tra vẫn đang diễn ra và họ đã áp dụng các biện pháp phòng ngừa.
→ Thông báo được đăng hôm nay lúc 09:20 UTC trên tài khoản chính thức của họ: bộ phận hỗ trợ của họ sẽ KHÔNG BAO GIỜ yêu cầu khóa riêng, cụm từ khôi phục hay mật khẩu của bạn.
→ Đây không phải trường hợp cá biệt: 2 ngày trước, lỗ hổng của Optimizely đã đưa mã độc vào 178 trang web (HSBC, BBC, Ledger, CNN, Salesforce, Zoom), còn trong tuần này Lighter Perps mất 10,39 triệu USD và một ngân hàng Pháp mất khoảng 100 triệu euro.
Bạn có kiểm tra kỹ trước khi trả lời một “nhân viên hỗ trợ” chủ động nhắn cho mình không? 👇
$ETH $BTC
#Etherscan #SeguridadCrypto #Phishing