Ví phần cứng của bạn được cho là nơi an toàn nhất để cất giữ tiền mã hóa. Hai người sở hữu ở Dubai vừa phải trả giá đắt để nhận ra rằng điều đó có thể không đúng.
Cả hai đều mua thiết bị Ledger mới nguyên từ Virgin Megastore ở Dubai, một cửa hàng nằm trong danh sách nhà bán lẻ được Ledger ủy quyền tại UAE. Một người mất khoảng 1.300 $SOL từ chiếc Ledger Flex. Người còn lại bị rút 507.000 $USDT khỏi chiếc Ledger Stax. Tổng cộng, thiệt hại vào khoảng 604.000 đô la.
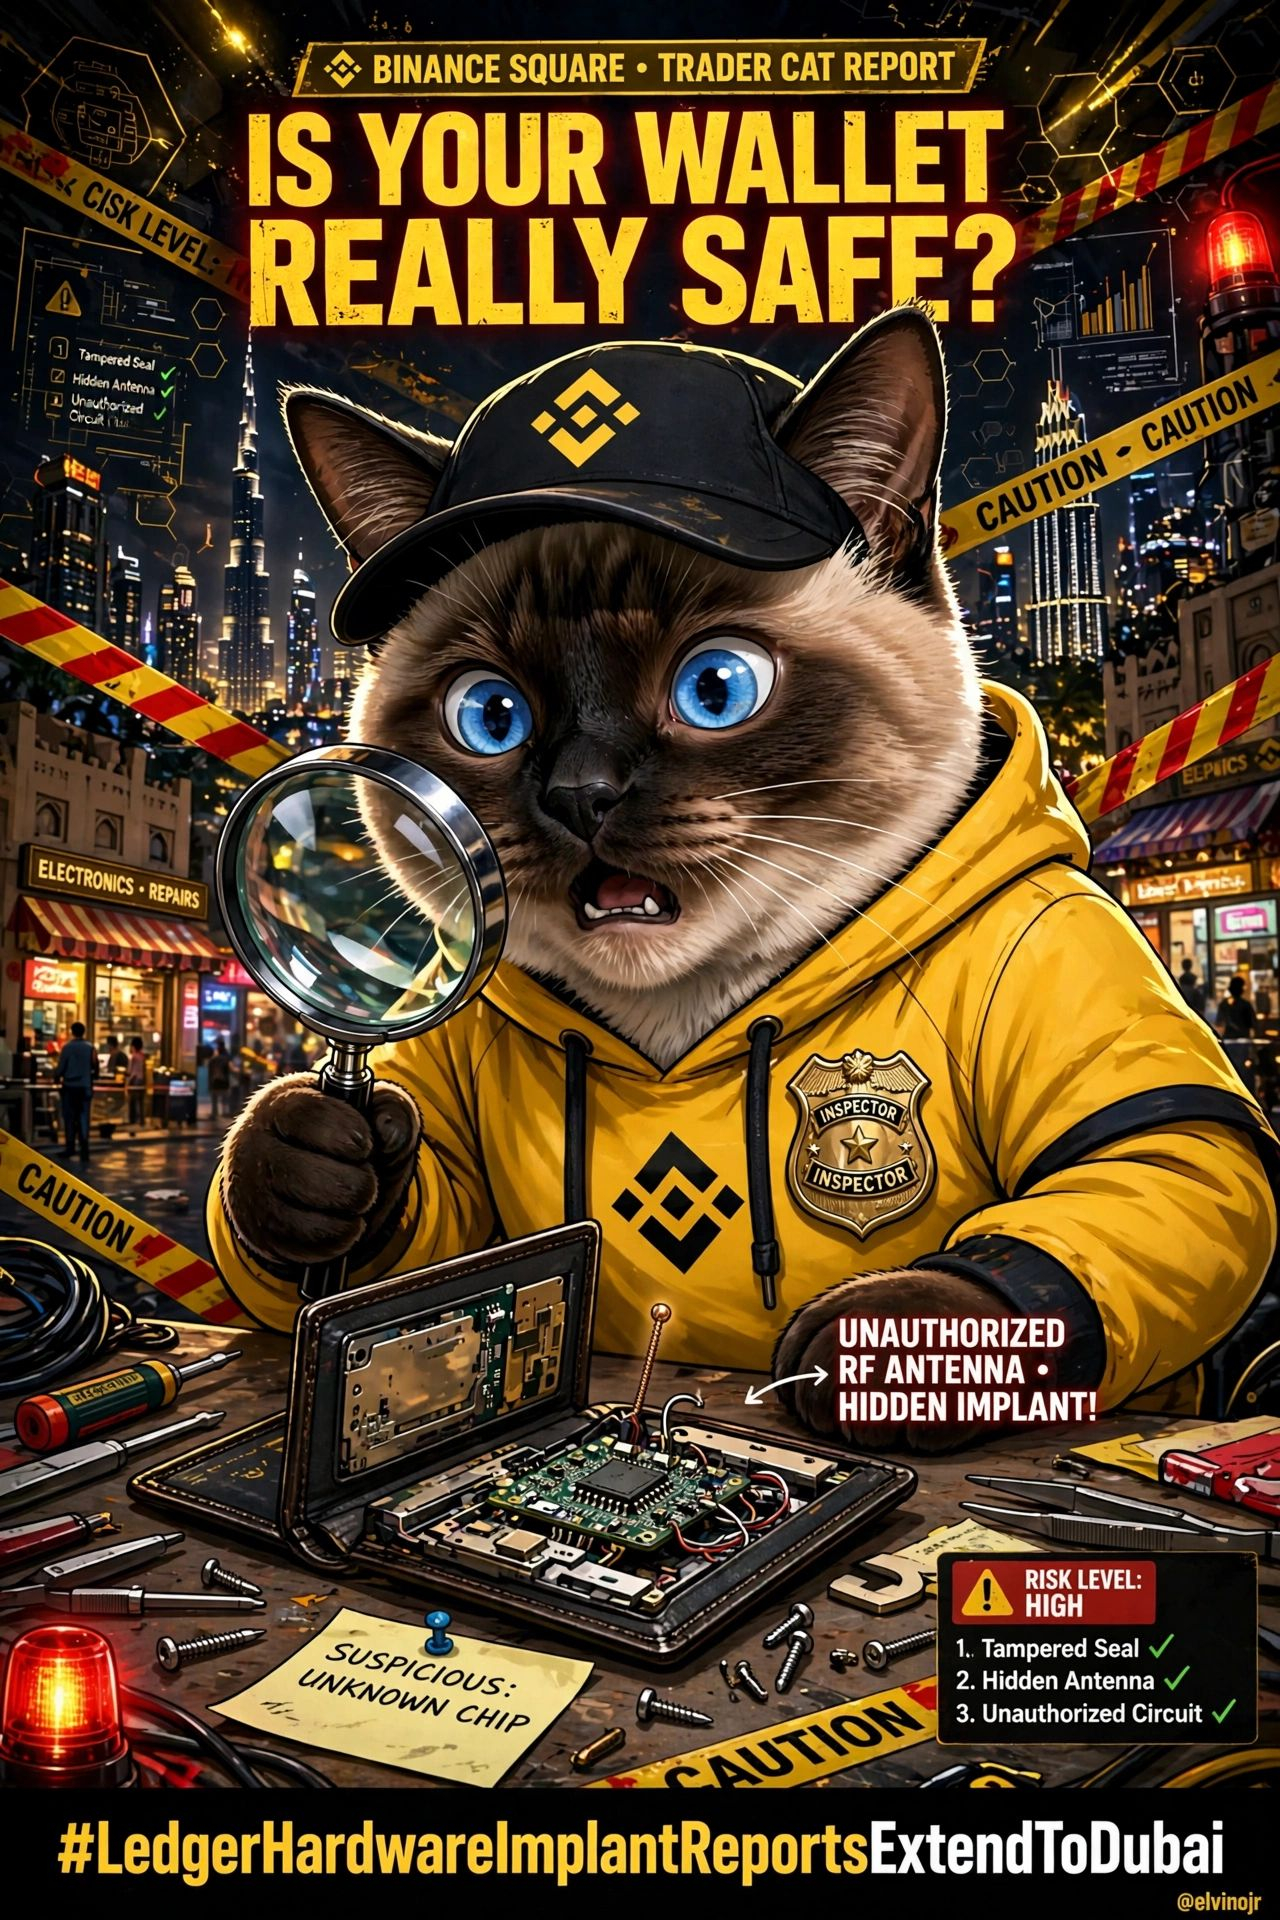
Chiếc Flex được tháo ra sau khi bị rút tiền và phát hiện đã được xác nhận: có thêm một bo mạch và một ăng-ten giấu bên trong nắp lưng, mang nhãn V1.3. Hiện chưa có ảnh chụp chiếc Stax, nên trường hợp đó mới chỉ được báo cáo và nghi ngờ, chưa được xác nhận.
Thủ đoạn giống hệt các vụ CryptoBilis ở Đông Nam Á tháng trước. Thiết bị chính hãng được mua về, phần cứng bổ sung bị lén lắp vào rồi thiết bị lại được đưa trở lại lưu thông. Thiết bị cấy ghép có thể theo dõi các từ khôi phục của bạn hiện lên màn hình trong lúc thiết lập. Tính năng kiểm tra hàng chính hãng của Ledger không thể phát hiện ra vì chip bảo mật ban đầu vẫn nguyên vẹn.
Và sự việc vẫn tiếp diễn. Cũng vào cuối tuần đó, một vụ khác được báo cáo tại Berlin: một chiếc Flex mua ở MediaMarkt khiến chủ sở hữu mất hơn 320.000 đô la. Mark Karpeles, người điều hành công cụ theo dõi các thiết bị cấy ghép, hiện khuyến cáo bất kỳ ai mua Ledger hoặc Trezor tại các cửa hàng Virgin Megastore ở UAE trong vài tháng qua hãy kiểm tra thiết bị hoặc chuyển tiền sang nơi khác.
Nếu bạn mua ví phần cứng ở cửa hàng thay vì mua trực tiếp từ nhà sản xuất, làm sao bạn biết chắc ví của mình không bị can thiệp?
#BáoCáoThiếtBịCấyGhépLedgerLanĐếnDubai
Cả hai đều mua thiết bị Ledger mới nguyên từ Virgin Megastore ở Dubai, một cửa hàng nằm trong danh sách nhà bán lẻ được Ledger ủy quyền tại UAE. Một người mất khoảng 1.300 $SOL từ chiếc Ledger Flex. Người còn lại bị rút 507.000 $USDT khỏi chiếc Ledger Stax. Tổng cộng, thiệt hại vào khoảng 604.000 đô la.
Chiếc Flex được tháo ra sau khi bị rút tiền và phát hiện đã được xác nhận: có thêm một bo mạch và một ăng-ten giấu bên trong nắp lưng, mang nhãn V1.3. Hiện chưa có ảnh chụp chiếc Stax, nên trường hợp đó mới chỉ được báo cáo và nghi ngờ, chưa được xác nhận.
Thủ đoạn giống hệt các vụ CryptoBilis ở Đông Nam Á tháng trước. Thiết bị chính hãng được mua về, phần cứng bổ sung bị lén lắp vào rồi thiết bị lại được đưa trở lại lưu thông. Thiết bị cấy ghép có thể theo dõi các từ khôi phục của bạn hiện lên màn hình trong lúc thiết lập. Tính năng kiểm tra hàng chính hãng của Ledger không thể phát hiện ra vì chip bảo mật ban đầu vẫn nguyên vẹn.
Và sự việc vẫn tiếp diễn. Cũng vào cuối tuần đó, một vụ khác được báo cáo tại Berlin: một chiếc Flex mua ở MediaMarkt khiến chủ sở hữu mất hơn 320.000 đô la. Mark Karpeles, người điều hành công cụ theo dõi các thiết bị cấy ghép, hiện khuyến cáo bất kỳ ai mua Ledger hoặc Trezor tại các cửa hàng Virgin Megastore ở UAE trong vài tháng qua hãy kiểm tra thiết bị hoặc chuyển tiền sang nơi khác.
Nếu bạn mua ví phần cứng ở cửa hàng thay vì mua trực tiếp từ nhà sản xuất, làm sao bạn biết chắc ví của mình không bị can thiệp?
#BáoCáoThiếtBịCấyGhépLedgerLanĐếnDubai