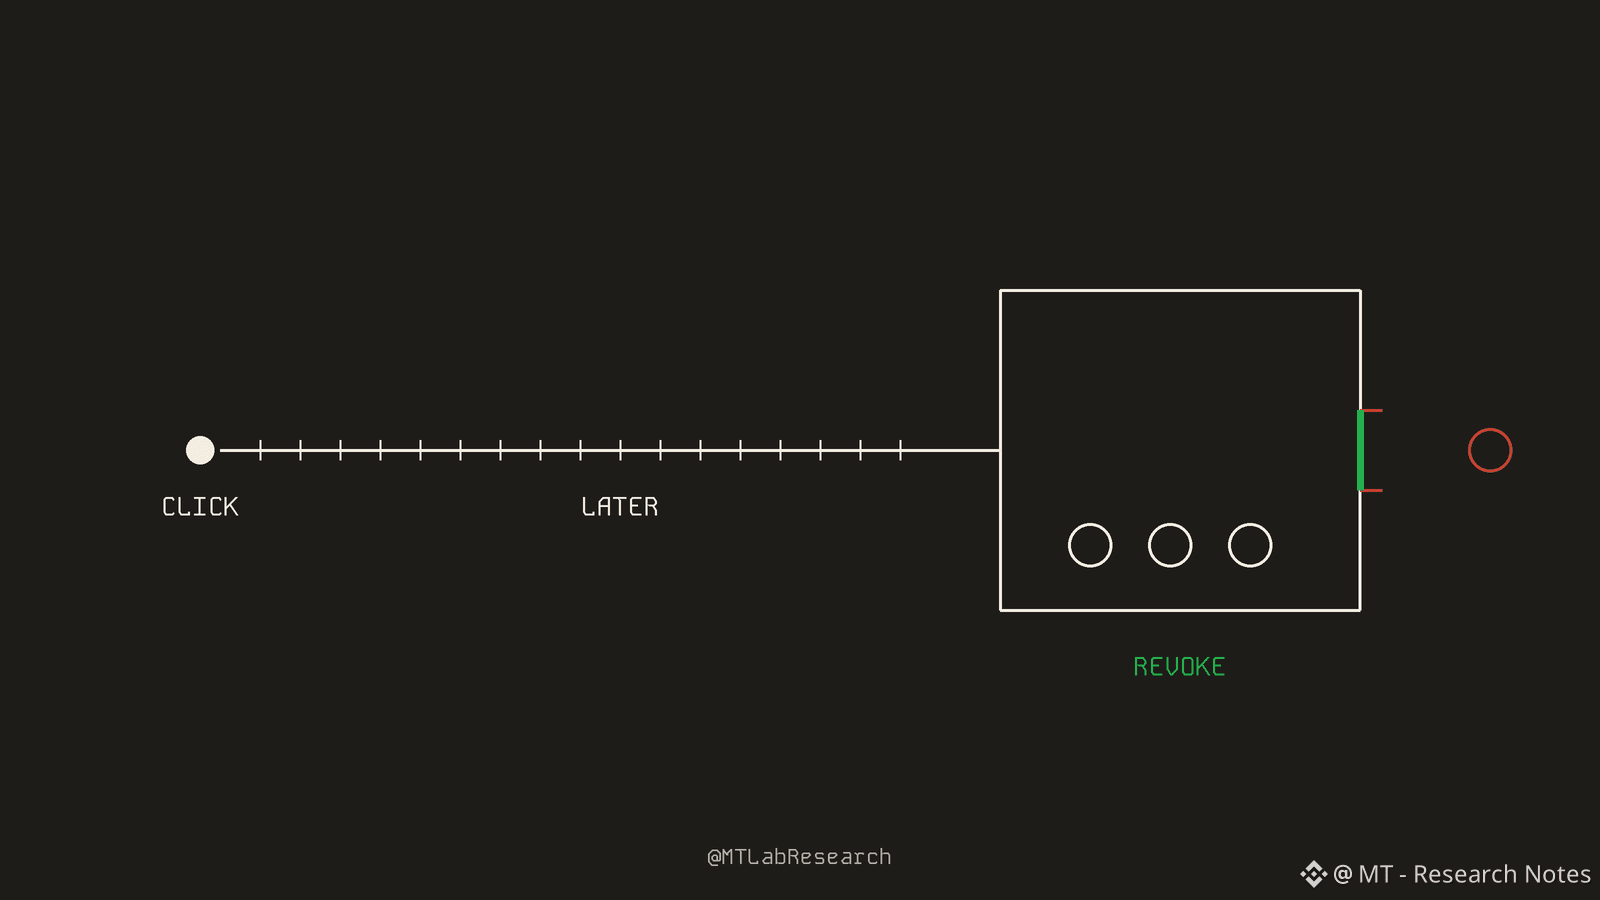
Một cú nhấp chuột từ nhiều tháng trước vẫn có thể khiến ví tiền mã hóa của bạn trống rỗng!
Ngày 16 tháng 11, Canada và Mỹ đã phát động Chiến dịch Niagara nhằm chống lại hành vi lừa đảo xin cấp quyền: những chiêu trò dụ bạn “phê duyệt” quyền truy cập vào token của mình cho kẻ lừa đảo.
Chiến dịch do Ủy ban Chứng khoán Ontario dẫn đầu, cùng với cảnh sát Canada, Cơ quan Mật vụ Mỹ và các công ty phân tích blockchain như Chainalysis, TRM Labs và Elliptic.
Chiêu trò này hoạt động như thế nào, nói đơn giản là:
> Một cửa sổ bật lên giả mạo trông như đến từ một ứng dụng đáng tin cậy yêu cầu bạn “phê duyệt” điều gì đó. Nó có vẻ giống như đăng nhập hoặc nhận thưởng.
> Thực tế, bạn vừa cấp quyền cho địa chỉ của kẻ lừa đảo chuyển token của mình. Không có mật khẩu nào bị đánh cắp, cũng chẳng có vụ hack nào.
> Bạn đã ký xác nhận, nên blockchain coi vụ trộm là được phép. Và một khi tiền đã được chuyển đi, thường thì không thể đảo ngược giao dịch.
Điểm mới theo các báo cáo là gì? Chiến dịch cố gắng phát hiện các cuộc tấn công gần như theo thời gian thực, kể cả khi quyền truy cập đã bị đánh cắp nhưng chưa được sử dụng, đồng thời tiếp cận nạn nhân trước khi tiền bị chuyển đi.
Điều gì chúng ta chưa biết? Ủy ban Chứng khoán Ontario chưa tiết lộ có bao nhiêu nạn nhân, mạng lưới lừa đảo hay số tiền liên quan. Vì vậy, hãy xem đây là bước khởi đầu, chứ chưa phải kết quả. Chiến dịch tiền nhiệm hồi tháng 3, Operation Atlantic, báo cáo có hơn 45 triệu USD tiền mã hóa liên quan đến gian lận, 12 triệu USD bị đóng băng và hơn 120 tên miền lừa đảo bị đóng cửa.
Bài học rút ra là gì?
- Cảnh sát có thể cảnh báo bạn sau khi bạn ký. Nhưng trước đó, quyết định là ở bạn.
- Hãy đọc kỹ lời nhắc của ví để biết bạn đang cấp quyền gì và cho ai. Nếu không hiểu rõ, đừng ký.
- Kiểm tra các quyền đã cấp nhưng còn hiệu lực bằng công cụ thu hồi (revoke(.)cash là một công cụ phổ biến) và hủy những quyền cũ bạn không còn sử dụng.
- Hãy giữ các đồng tiền mã hóa dài hạn trong một ví không bao giờ ký cấp quyền.
- Những “quan chức” chủ động liên hệ với bạn trước ư? Hãy xác minh bằng số điện thoại chính thức của cơ quan đó, đừng bao giờ bấm vào liên kết trong tin nhắn.
Lần gần nhất bạn kiểm tra các quyền đã cấp là khi nào?
Chia sẻ trải nghiệm, không phải lời khuyên tài chính.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
Ngày 16 tháng 11, Canada và Mỹ đã phát động Chiến dịch Niagara nhằm chống lại hành vi lừa đảo xin cấp quyền: những chiêu trò dụ bạn “phê duyệt” quyền truy cập vào token của mình cho kẻ lừa đảo.
Chiến dịch do Ủy ban Chứng khoán Ontario dẫn đầu, cùng với cảnh sát Canada, Cơ quan Mật vụ Mỹ và các công ty phân tích blockchain như Chainalysis, TRM Labs và Elliptic.
Chiêu trò này hoạt động như thế nào, nói đơn giản là:
> Một cửa sổ bật lên giả mạo trông như đến từ một ứng dụng đáng tin cậy yêu cầu bạn “phê duyệt” điều gì đó. Nó có vẻ giống như đăng nhập hoặc nhận thưởng.
> Thực tế, bạn vừa cấp quyền cho địa chỉ của kẻ lừa đảo chuyển token của mình. Không có mật khẩu nào bị đánh cắp, cũng chẳng có vụ hack nào.
> Bạn đã ký xác nhận, nên blockchain coi vụ trộm là được phép. Và một khi tiền đã được chuyển đi, thường thì không thể đảo ngược giao dịch.
Điểm mới theo các báo cáo là gì? Chiến dịch cố gắng phát hiện các cuộc tấn công gần như theo thời gian thực, kể cả khi quyền truy cập đã bị đánh cắp nhưng chưa được sử dụng, đồng thời tiếp cận nạn nhân trước khi tiền bị chuyển đi.
Điều gì chúng ta chưa biết? Ủy ban Chứng khoán Ontario chưa tiết lộ có bao nhiêu nạn nhân, mạng lưới lừa đảo hay số tiền liên quan. Vì vậy, hãy xem đây là bước khởi đầu, chứ chưa phải kết quả. Chiến dịch tiền nhiệm hồi tháng 3, Operation Atlantic, báo cáo có hơn 45 triệu USD tiền mã hóa liên quan đến gian lận, 12 triệu USD bị đóng băng và hơn 120 tên miền lừa đảo bị đóng cửa.
Bài học rút ra là gì?
- Cảnh sát có thể cảnh báo bạn sau khi bạn ký. Nhưng trước đó, quyết định là ở bạn.
- Hãy đọc kỹ lời nhắc của ví để biết bạn đang cấp quyền gì và cho ai. Nếu không hiểu rõ, đừng ký.
- Kiểm tra các quyền đã cấp nhưng còn hiệu lực bằng công cụ thu hồi (revoke(.)cash là một công cụ phổ biến) và hủy những quyền cũ bạn không còn sử dụng.
- Hãy giữ các đồng tiền mã hóa dài hạn trong một ví không bao giờ ký cấp quyền.
- Những “quan chức” chủ động liên hệ với bạn trước ư? Hãy xác minh bằng số điện thoại chính thức của cơ quan đó, đừng bao giờ bấm vào liên kết trong tin nhắn.
Lần gần nhất bạn kiểm tra các quyền đã cấp là khi nào?
Chia sẻ trải nghiệm, không phải lời khuyên tài chính.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing