Đơn hàng giả xuất hiện, hôm sau lại có yêu cầu thanh toán
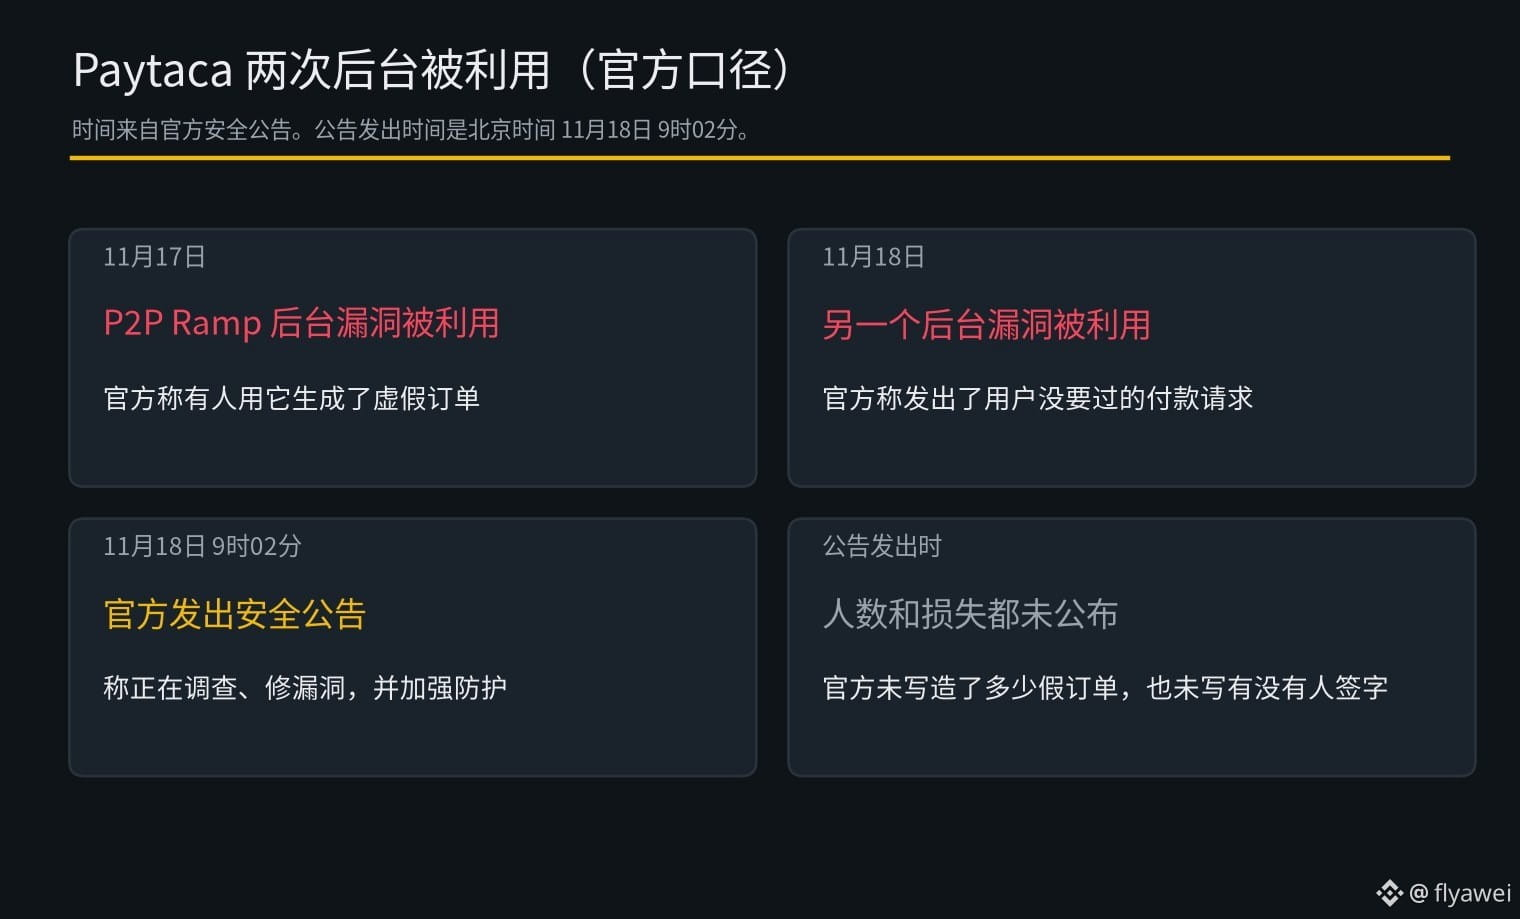
Ví Bitcoin Cash Paytaca đăng thông báo bảo mật lúc 9 giờ 02 phút ngày 18/11 theo giờ Bắc Kinh, cho biết ngày 17/11, có người đã khai thác lỗ hổng trong hệ thống quản trị P2P Ramp để tạo đơn hàng giả; đến ngày 18/11, một lỗ hổng khác trong hệ thống quản trị lại bị lợi dụng để gửi các yêu cầu thanh toán mà người dùng không yêu cầu.
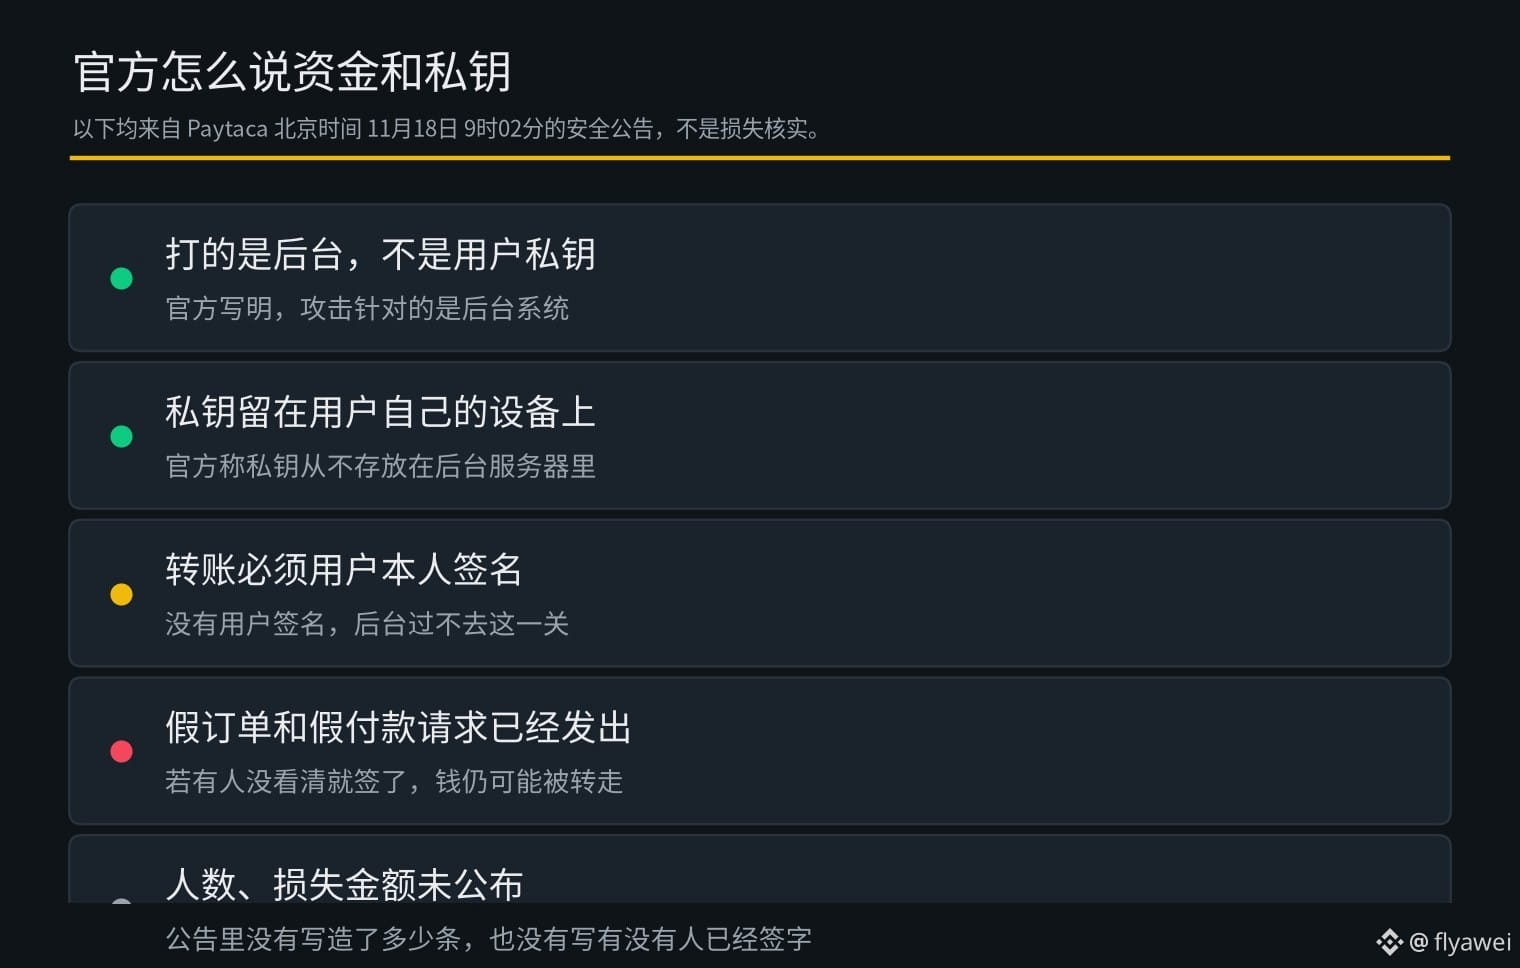
P2P Ramp là kênh để người dùng mua bán Bitcoin Cash với nhau. Phía chính thức cho biết cả hai vụ việc đều nhắm vào hệ thống quản trị; khóa riêng của người dùng vẫn nằm trên thiết bị của họ, chưa bao giờ được lưu trên máy chủ chính thức. Muốn chuyển tiền đi thì phải có chữ ký của chính người dùng.
Phía chính thức cho biết đang điều tra, khắc phục lỗ hổng và tăng cường bảo vệ. Tại thời điểm đăng thông báo, họ chưa công bố đã có bao nhiêu đơn hàng giả và yêu cầu thanh toán được tạo ra, cũng chưa cho biết có ai đã ký hay chưa, hoặc có thiệt hại về tiền bạc hay không.
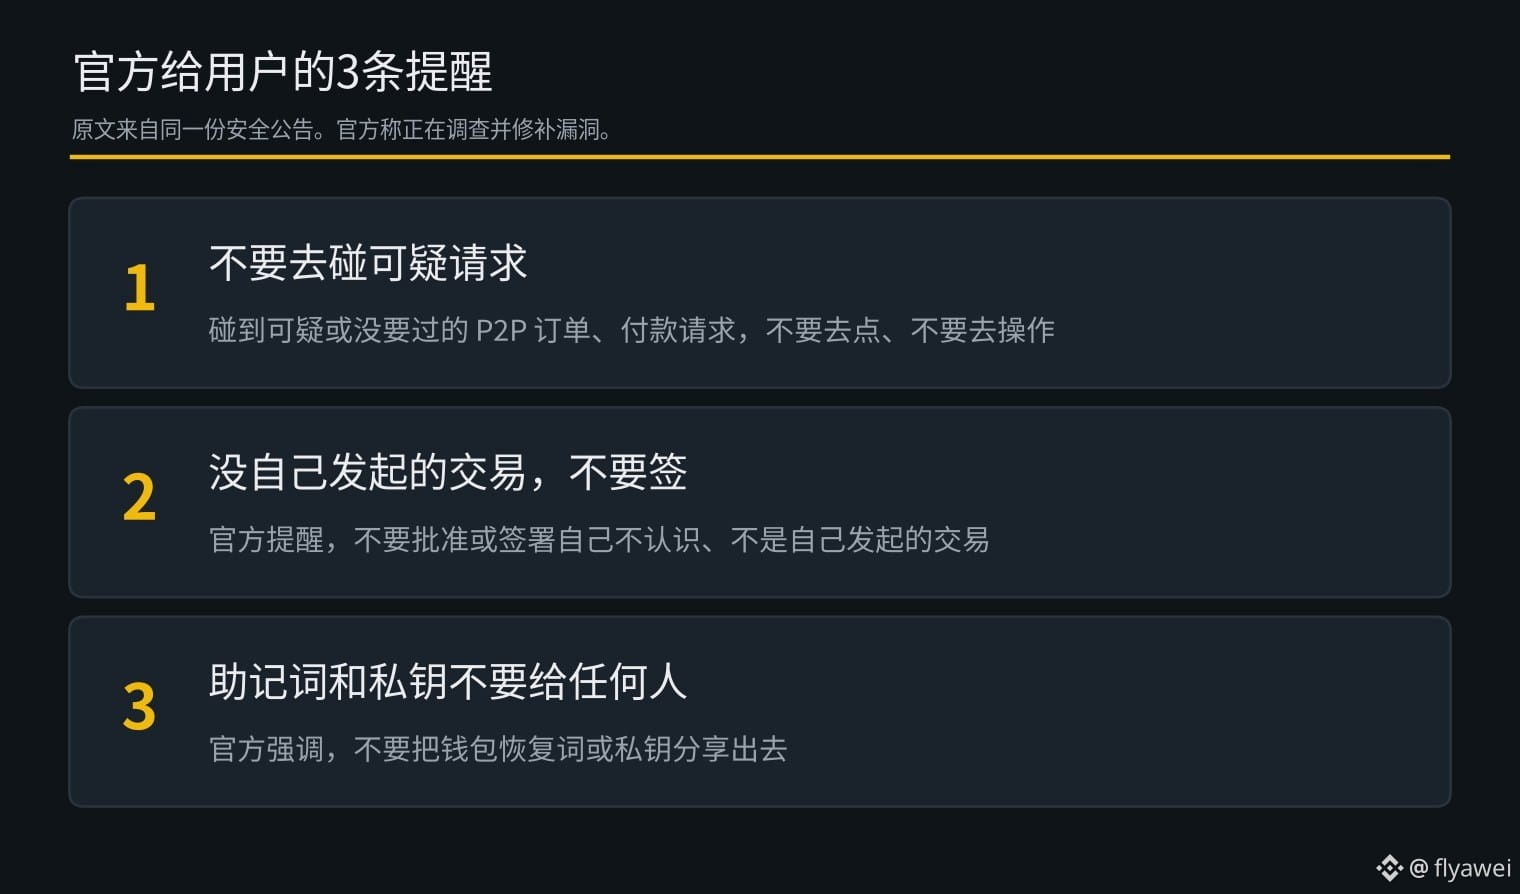
Phía chính thức nhắc nhở người dùng không nhấn vào hoặc ký các đơn hàng P2P và yêu cầu thanh toán đáng ngờ hay không do mình yêu cầu; càng không được đưa cụm từ khôi phục hoặc khóa riêng cho bất kỳ ai.
Theo tôi, dựa trên thông tin từ phía chính thức, dù hacker xâm nhập được vào hệ thống quản trị thì cũng không thể tự chuyển tiền đi. Nhưng nếu có người không kiểm tra kỹ mà ký vào yêu cầu thanh toán giả đó thì vẫn có thể mất tiền. Thông báo chưa nêu số người bị ảnh hưởng hay thiệt hại, trước mắt hãy chặn các yêu cầu không rõ nguồn gốc.
Người mới nên tìm hiểu nhiều, thao tác ít; khi mua coin thì chỉ mua $BTC
Ví Bitcoin Cash Paytaca đăng thông báo bảo mật lúc 9 giờ 02 phút ngày 18/11 theo giờ Bắc Kinh, cho biết ngày 17/11, có người đã khai thác lỗ hổng trong hệ thống quản trị P2P Ramp để tạo đơn hàng giả; đến ngày 18/11, một lỗ hổng khác trong hệ thống quản trị lại bị lợi dụng để gửi các yêu cầu thanh toán mà người dùng không yêu cầu.
P2P Ramp là kênh để người dùng mua bán Bitcoin Cash với nhau. Phía chính thức cho biết cả hai vụ việc đều nhắm vào hệ thống quản trị; khóa riêng của người dùng vẫn nằm trên thiết bị của họ, chưa bao giờ được lưu trên máy chủ chính thức. Muốn chuyển tiền đi thì phải có chữ ký của chính người dùng.
Phía chính thức cho biết đang điều tra, khắc phục lỗ hổng và tăng cường bảo vệ. Tại thời điểm đăng thông báo, họ chưa công bố đã có bao nhiêu đơn hàng giả và yêu cầu thanh toán được tạo ra, cũng chưa cho biết có ai đã ký hay chưa, hoặc có thiệt hại về tiền bạc hay không.
Phía chính thức nhắc nhở người dùng không nhấn vào hoặc ký các đơn hàng P2P và yêu cầu thanh toán đáng ngờ hay không do mình yêu cầu; càng không được đưa cụm từ khôi phục hoặc khóa riêng cho bất kỳ ai.
Theo tôi, dựa trên thông tin từ phía chính thức, dù hacker xâm nhập được vào hệ thống quản trị thì cũng không thể tự chuyển tiền đi. Nhưng nếu có người không kiểm tra kỹ mà ký vào yêu cầu thanh toán giả đó thì vẫn có thể mất tiền. Thông báo chưa nêu số người bị ảnh hưởng hay thiệt hại, trước mắt hãy chặn các yêu cầu không rõ nguồn gốc.
Người mới nên tìm hiểu nhiều, thao tác ít; khi mua coin thì chỉ mua $BTC