


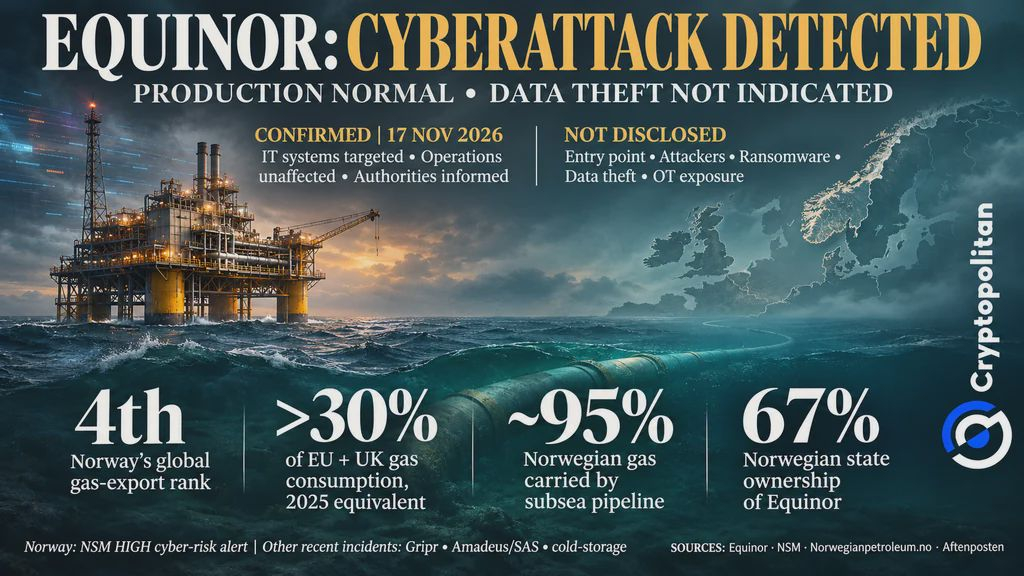
Equinor, một công ty năng lượng quốc tế có trụ sở tại Na Uy, cho biết vào ngày 17 tháng 11 năm 2026 rằng một số hệ thống CNTT của công ty đang bị tấn công mạng. Hoạt động sản xuất dầu khí vẫn diễn ra bình thường và công ty chưa phát hiện dấu hiệu nào cho thấy dữ liệu bị đánh cắp. Vụ việc thu hút sự chú ý đáng kể vì Na Uy là nhà cung cấp khí đốt lớn cho châu Âu.
Những gì Equinor xác nhận và những gì công ty chưa xác nhận
Trong tuyên bố ngày 17 tháng 11, Equinor mô tả cuộc tấn công mạng là vẫn đang tiếp diễn. Công ty cho biết đã huy động nguồn lực để ngăn chặn cuộc tấn công và đang thông báo cho các cơ quan chức năng liên quan. Equinor cũng tuyên bố:
Không có dấu hiệu nào cho thấy dữ liệu đã bị đánh cắp. Cuộc tấn công không ảnh hưởng đến hoạt động và sản lượng của Equinor.
Tuyên bố không đề cập đến danh tính những kẻ tấn công, cách chúng xâm nhập hoặc liệu có phần mềm độc hại nào được sử dụng hay không. Equinor cũng không nói gì về việc các hệ thống điều khiển công nghiệp của họ có bị ảnh hưởng theo bất kỳ cách nào hay không. Công ty cho biết không có dấu hiệu nào cho thấy dữ liệu bị đánh cắp, nhưng đánh giá ban đầu không loại trừ khả năng này đã xảy ra.
 Tấn công mạng vào hệ thống CNTT của Equinor: Sản lượng khí đốt của Na Uy không bị ảnh hưởng
Khi một vụ xâm nhập CNTT vẫn có thể tiếp cận máy móc
Equinor xác nhận một cuộc tấn công vào các hệ thống công nghệ thông tin (CNTT), vốn xử lý email, phần mềm kinh doanh và dữ liệu công ty. Tuy nhiên, công ty chưa cho biết những kẻ tấn công có tiếp cận được các hệ thống điều khiển máy móc hay không. Các hệ thống đó thuộc công nghệ vận hành (OT), bao gồm cảm biến, bộ điều khiển và hệ thống kỹ thuật. Một cuộc tấn công vào hệ thống CNTT không tự động giúp kẻ tấn công kiểm soát được các hệ thống OT.
Hệ thống CNTT và OT phục vụ những mục đích khác nhau, nhưng điều đó không có nghĩa là mạng lưới của chúng hoàn toàn tách biệt. Thông tin đăng nhập dùng chung, kết nối của nhà thầu và bảo mật mạng yếu có thể tạo điều kiện cho kẻ tấn công di chuyển giữa hai hệ thống. Một đánh giá năm 2026 của Dragos cho thấy 29% công ty trong ngành dầu khí có mức độ phân tách CNTT/OT rất kém. Một nghiên cứu rộng hơn của Verizon về các cuộc tấn công mạng năm 2026 cho thấy lỗ hổng phần mềm được sử dụng để giành quyền truy cập ban đầu trong 31% số vụ tấn công.
Cả hai báo cáo đều không nêu chi tiết những gì đã xảy ra tại Equinor. Bản thân một cuộc tấn công vào hệ thống CNTT không cho thấy hoạt động bị gián đoạn hay những kẻ tấn công đã chiếm quyền kiểm soát bất kỳ máy móc nào. Những diễn biến như vậy cần có bằng chứng khác.
Na Uy lần đầu công khai ở mức cảnh báo mạng cao nhất
Na Uy đã ở trong tình trạng cảnh báo mạng cao khi Equinor công bố về cuộc tấn công. Ngày 27 tháng 10, Cơ quan An ninh Quốc gia (NSM) nâng mức rủi ro mạng của đất nước lên CAO, mức cao thứ hai trong năm cấp độ. Đây là lần đầu tiên cơ quan này công khai đánh giá của mình. Cơ quan cũng cho biết các hoạt động mạng thành công nhằm vào các tổ chức Na Uy đã tăng gấp ba trong sáu tháng.
Aftenposten đưa tin về các sự cố khác, bao gồm dữ liệu bị đánh cắp từ Gripr, hồ sơ hành khách SAS bị rò rỉ thông qua Amadeus và nhiệt độ làm lạnh tại một kho hàng ở Enebakk bị thao túng. Không có bằng chứng công khai nào liên kết những sự cố này với Equinor hoặc với nhau.
Vì sao sự cố gián đoạn ở Na Uy sẽ là vấn đề của châu Âu
Hậu quả có thể lan rộng ra ngoài Na Uy nếu một cuộc tấn công mạng làm gián đoạn sản lượng khí đốt. Na Uy là nước xuất khẩu khí đốt lớn thứ tư thế giới. Lượng xuất khẩu năm 2025 của nước này tương đương hơn 30% mức tiêu thụ khí đốt của EU và Vương quốc Anh. Khoảng 95% khí đốt của Na Uy được vận chuyển qua các đường ống dưới biển. Nhà nước Na Uy cũng sở hữu 67% Equinor.
Chưa có báo cáo nào về tình trạng gián đoạn nguồn cung. Tuy nhiên, IEA cảnh báo rằng châu Âu bước vào mùa đông 2026–27 với lượng khí đốt dự trữ thấp bất thường. Một sự cố gián đoạn kéo dài có thể khiến nguồn cung khan hiếm hơn và đẩy giá lên cao. Đây vẫn chỉ là một rủi ro tiềm tàng, chứ không phải hậu quả đã được ghi nhận từ cuộc tấn công mạng vào Equinor.
Tiếng vọng từ vụ Colonial Pipeline
Sự cố Colonial Pipeline cho thấy một cuộc tấn công vào hệ thống CNTT của công ty có thể ảnh hưởng đến hoạt động cung cấp dầu khí mà không cần can thiệp vào các hệ thống điều khiển công nghiệp. Sau một cuộc tấn công bằng mã độc tống tiền năm 2021, đơn vị vận hành đường ống đã tạm dừng hoạt động để đề phòng. Theo Cryptopolitan đưa tin, Colonial đã trả 4,4 triệu USD bằng Bitcoin. Sau đó, các quan chức Mỹ đã thu hồi 2,3 triệu USD trong số tiền đó.
Các báo cáo an ninh mạng cho thấy các công ty công nghiệp vẫn phải đối mặt với áp lực đáng kể. Dragos ghi nhận 1.266 sự cố mã độc tống tiền nhắm vào các ngành công nghiệp trong quý 3 năm 2026, tăng 11% so với quý trước. Tuy nhiên, tổ chức này không ghi nhận trường hợp nào các nhóm vận hành mã độc tống tiền trực tiếp thao túng hệ thống điều khiển công nghiệp.
Báo cáo của Zscaler cho thấy tình trạng đánh cắp dữ liệu do mã độc tống tiền tăng hơn 275% trong giai đoạn từ tháng 4 năm 2025 đến tháng 3 năm 2026. Cả hai báo cáo đều không cung cấp thông tin về những gì đã xảy ra trong vụ việc liên quan đến Equinor. Mức độ lan rộng của cuộc tấn công vẫn cần được xác định.
Những bộ óc xuất sắc nhất trong lĩnh vực tiền mã hóa đã đọc bản tin của chúng tôi. Bạn muốn tham gia cùng họ không?