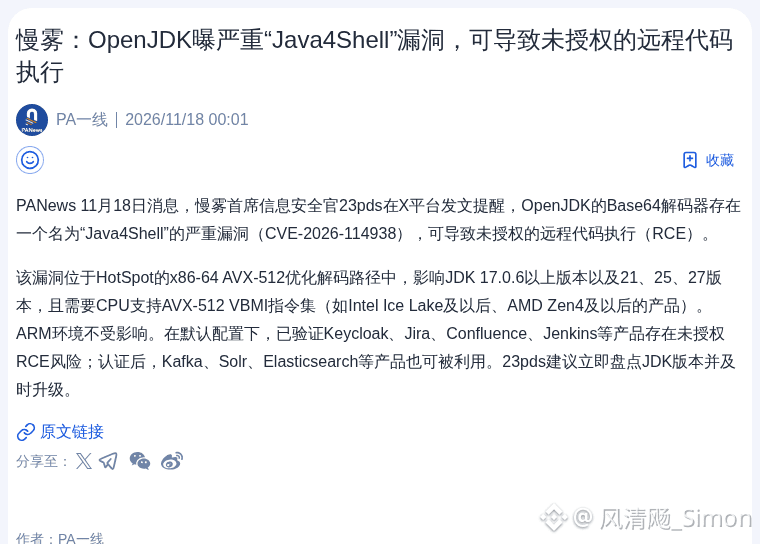
SlowMist vừa đăng tin: OpenJDK lộ một lỗ hổng nghiêm trọng có tên “Java4Shell”. Lỗ hổng này có thể dẫn đến việc thực thi mã từ xa trái phép, nghe khá đáng sợ.
Lỗ hổng nằm trong đường dẫn giải mã tối ưu hóa của HotSpot, ảnh hưởng đến các phiên bản JDK 17.0.6 trở lên. Tuy nhiên, môi trường ARM không bị ảnh hưởng; rủi ro chủ yếu nằm ở kiến trúc x86-64, từ Intel Ice Lake và AMD Zen 4 trở lên.
Ai làm phát triển hoặc vận hành hãy nhanh chóng kiểm tra môi trường của mình, đừng đợi đến khi bị tấn công mới phát hiện.
$BTC
$ETH
#SựCốBảoMật
Lỗ hổng nằm trong đường dẫn giải mã tối ưu hóa của HotSpot, ảnh hưởng đến các phiên bản JDK 17.0.6 trở lên. Tuy nhiên, môi trường ARM không bị ảnh hưởng; rủi ro chủ yếu nằm ở kiến trúc x86-64, từ Intel Ice Lake và AMD Zen 4 trở lên.
Ai làm phát triển hoặc vận hành hãy nhanh chóng kiểm tra môi trường của mình, đừng đợi đến khi bị tấn công mới phát hiện.
$BTC
$ETH
#SựCốBảoMật