Hôm qua, tôi đã để lại một câu hỏi về vụ việc này: vẫn chưa có lời giải đáp về cách họ có được quyền chỉnh sửa. Giờ đã có câu trả lời, nên cần điều chỉnh con số.
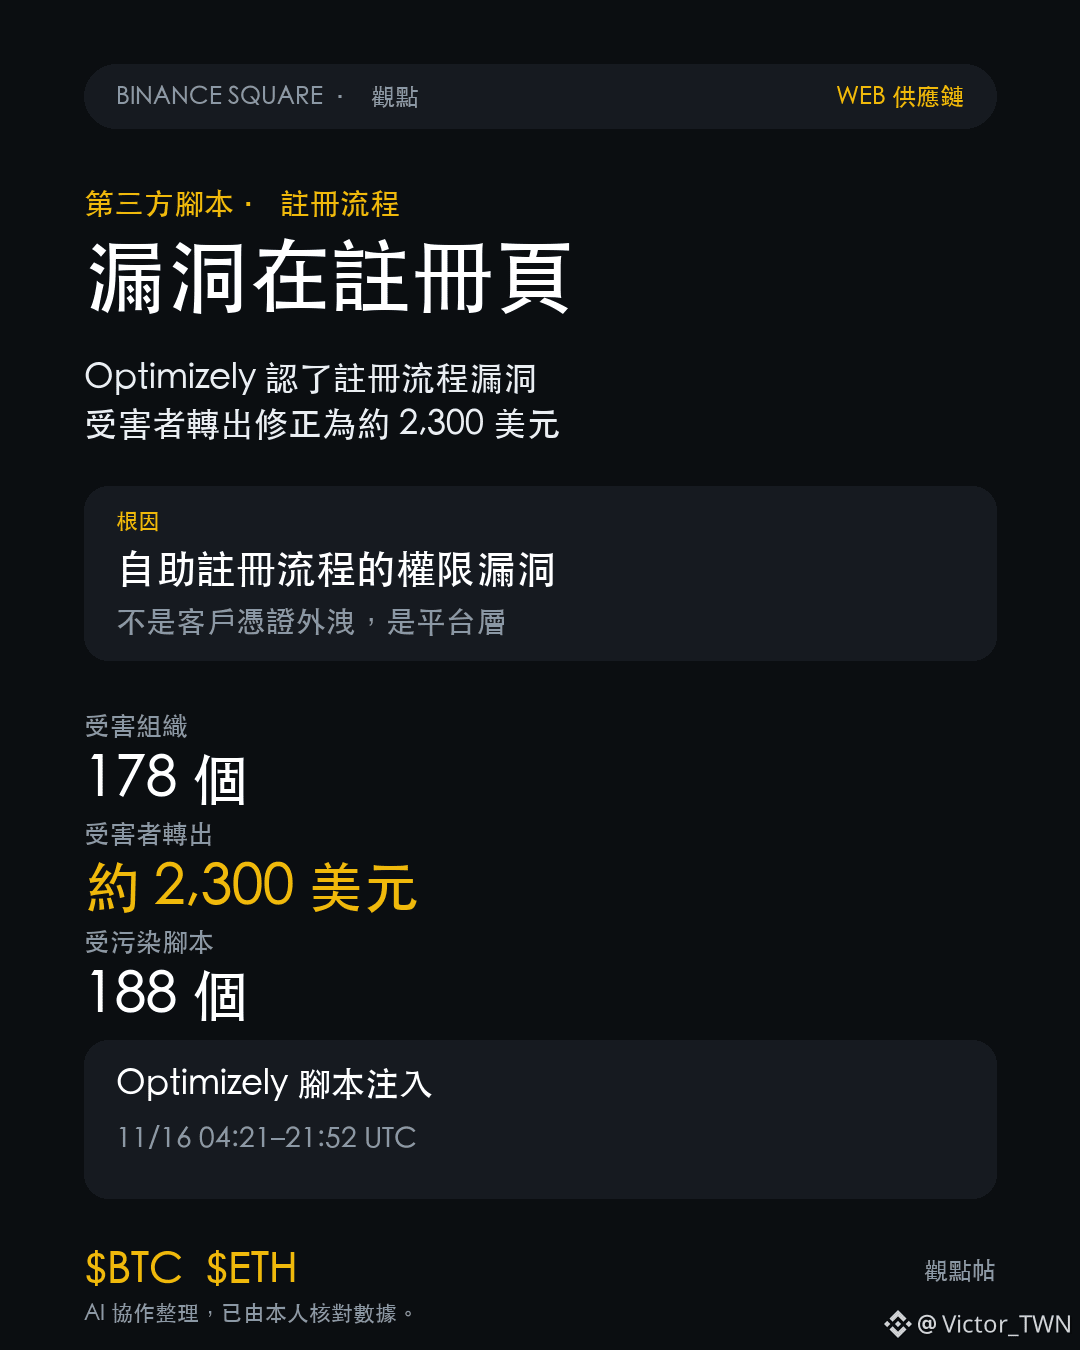
Người phát ngôn của Optimizely xác nhận với Cointelegraph rằng có kẻ đã lợi dụng lỗ hổng trong quy trình đăng ký dịch vụ Experimentation để chèn JavaScript độc hại vào một số dự án khách hàng. Đây không phải là vụ rò rỉ thông tin xác thực của khách hàng, mà là lỗ hổng ở khâu đăng ký tự phục vụ của nền tảng. Token đã bị thu hồi, và Cloudflare đã chặn cuộc tấn công.
Khác biệt nằm ở cách tính phạm vi bị phơi nhiễm. Nếu thông tin xác thực của khách hàng bị lộ, thiệt hại chỉ giới hạn ở vài dự án đó; còn lỗ hổng quyền hạn trong quy trình đăng ký thì mọi dự án khách hàng đều nằm trong tầm ảnh hưởng. 178 tổ chức và 188 tệp script chỉ là số lượng bị chèn mã trong vụ lần này. Ranh giới tin cậy được quyết định bởi lối vào dễ khai thác nhất, chứ không phải cơ chế xác thực đắt đỏ nhất.
Điều thứ hai còn đáng ghi nhớ hơn. Tôi đã hiểu 7.100 USD là mức tối thiểu, nhưng sau khi lần theo dòng tiền, Alex Thorn cho biết phần lớn lượng Bitcoin nạp vào là do kẻ tấn công tự chuyển vòng lại ví của mình; số tiền nạn nhân thực sự chuyển đi vào khoảng 2.300 USD. Đó không phải mức tối thiểu, mà là con số đã bị nhiễu bởi chính tiền của kẻ tấn công.
OANDA, thay mặt Coinpass và TMS Brokers, cho biết chưa thấy tiền của khách hàng bị ảnh hưởng; Salesforce đã vô hiệu hóa script Optimizely. Số thẻ và cookie không được ghi lên chuỗi, còn 2.300 USD chỉ là khoản tiền có thể quy cho nạn nhân.
Thị trường chưa tính yếu tố này vào giá: BTC 64.062 USD, -1,45%; ETH 1.804 USD, -0,85%. Đây là mức định giá rủi ro vận hành.
Có hai điều có thể khiến tôi phải đổi nhận định: thông tin từ Optimizely bị bác bỏ, và lỗ hổng thực ra nằm ở CDN hoặc lớp thông tin xác thực; hoặc dữ liệu on-chain cho thấy tổng số tiền nạn nhân bị gom lớn hơn nhiều so với 2.300 USD. Nếu trong vòng ba tháng không xảy ra vụ tương tự thứ hai, nhận định “lối vào dễ khai thác nhất quyết định ranh giới tin cậy” sẽ bị hạ xuống thành một lỗi triển khai.
Câu hỏi: Khi đánh giá quy mô một vụ tấn công mạng, bạn sẽ xem các ví liên quan nhận được bao nhiêu, hay xem khoản tiền nạn nhân đã chuyển đi?
$BTC $ETH #Chủ đề nóng thị trường
Người phát ngôn của Optimizely xác nhận với Cointelegraph rằng có kẻ đã lợi dụng lỗ hổng trong quy trình đăng ký dịch vụ Experimentation để chèn JavaScript độc hại vào một số dự án khách hàng. Đây không phải là vụ rò rỉ thông tin xác thực của khách hàng, mà là lỗ hổng ở khâu đăng ký tự phục vụ của nền tảng. Token đã bị thu hồi, và Cloudflare đã chặn cuộc tấn công.
Khác biệt nằm ở cách tính phạm vi bị phơi nhiễm. Nếu thông tin xác thực của khách hàng bị lộ, thiệt hại chỉ giới hạn ở vài dự án đó; còn lỗ hổng quyền hạn trong quy trình đăng ký thì mọi dự án khách hàng đều nằm trong tầm ảnh hưởng. 178 tổ chức và 188 tệp script chỉ là số lượng bị chèn mã trong vụ lần này. Ranh giới tin cậy được quyết định bởi lối vào dễ khai thác nhất, chứ không phải cơ chế xác thực đắt đỏ nhất.
Điều thứ hai còn đáng ghi nhớ hơn. Tôi đã hiểu 7.100 USD là mức tối thiểu, nhưng sau khi lần theo dòng tiền, Alex Thorn cho biết phần lớn lượng Bitcoin nạp vào là do kẻ tấn công tự chuyển vòng lại ví của mình; số tiền nạn nhân thực sự chuyển đi vào khoảng 2.300 USD. Đó không phải mức tối thiểu, mà là con số đã bị nhiễu bởi chính tiền của kẻ tấn công.
OANDA, thay mặt Coinpass và TMS Brokers, cho biết chưa thấy tiền của khách hàng bị ảnh hưởng; Salesforce đã vô hiệu hóa script Optimizely. Số thẻ và cookie không được ghi lên chuỗi, còn 2.300 USD chỉ là khoản tiền có thể quy cho nạn nhân.
Thị trường chưa tính yếu tố này vào giá: BTC 64.062 USD, -1,45%; ETH 1.804 USD, -0,85%. Đây là mức định giá rủi ro vận hành.
Có hai điều có thể khiến tôi phải đổi nhận định: thông tin từ Optimizely bị bác bỏ, và lỗ hổng thực ra nằm ở CDN hoặc lớp thông tin xác thực; hoặc dữ liệu on-chain cho thấy tổng số tiền nạn nhân bị gom lớn hơn nhiều so với 2.300 USD. Nếu trong vòng ba tháng không xảy ra vụ tương tự thứ hai, nhận định “lối vào dễ khai thác nhất quyết định ranh giới tin cậy” sẽ bị hạ xuống thành một lỗi triển khai.
Câu hỏi: Khi đánh giá quy mô một vụ tấn công mạng, bạn sẽ xem các ví liên quan nhận được bao nhiêu, hay xem khoản tiền nạn nhân đã chuyển đi?
$BTC $ETH #Chủ đề nóng thị trường