
🚨 CẢNH BÁO: VỤ ĐÁNH CẮP VÔ HÌNH ĐANG DIỄN RA NGAY LÚC NÀY, BẠN SẼ LÀ NẠN NHÂN TIẾP THEO?
Bạn đang thực hiện những thói quen hằng ngày, lướt các trang web đáng tin cậy, có thể là xem tin tức hoặc giao dịch ngân hàng. Mọi thứ trông đều bình thường.
Nhưng ẩn trong mã nguồn thì sao? Một tay bắn tỉa kỹ thuật số đang chờ đợi. 🎯
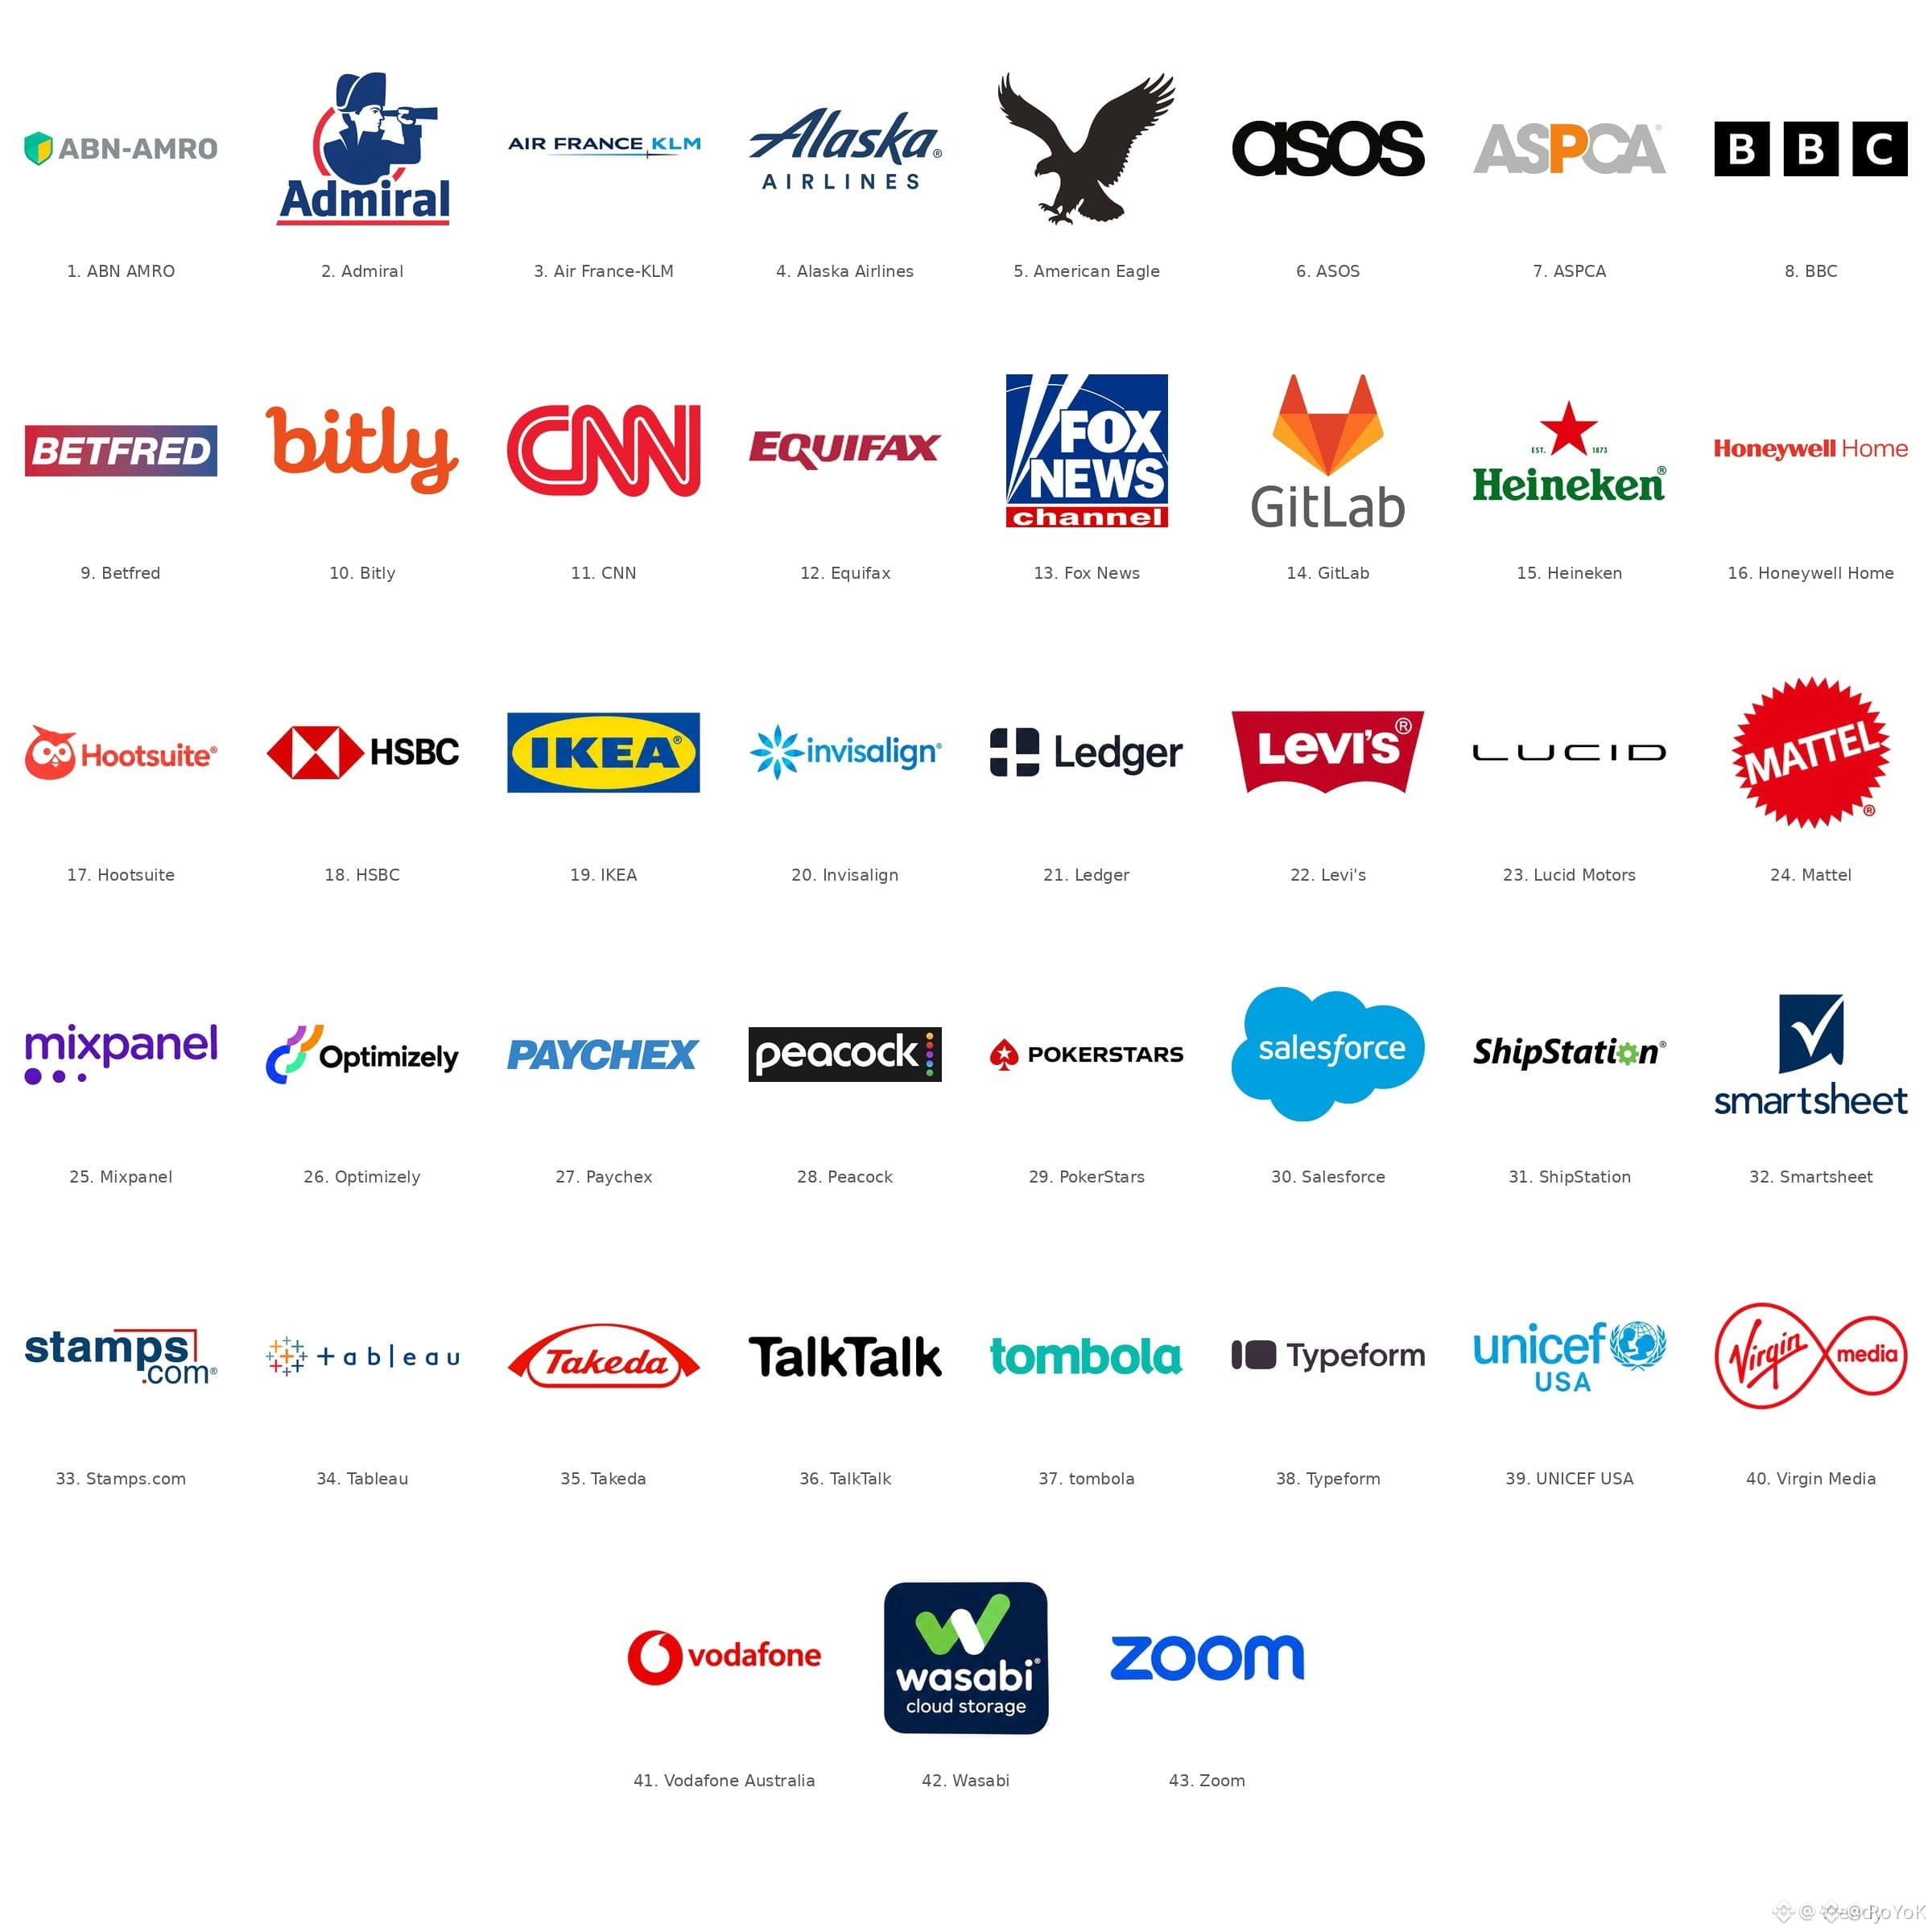
Một cuộc tấn công mạng quy mô lớn và tinh vi vừa biến web thành vũ khí, nhắm vào những tên tuổi khổng lồ. Chúng ta không nói đến những diễn đàn nhỏ. Mà là Zoom, BBC, HSBC và cả Ledger, gã khổng lồ trong lĩnh vực ví phần cứng. 🤯
PHƯƠNG THỨC TẤN CÔNG (CHÚNG NHẮM ĐẾN BẠN NHƯ THẾ NÀO): 🧠
Mã độc được cho là đã phát tán thông qua Optimizely, một nền tảng thử nghiệm trang web phổ biến. (Và đây mới là điều khó tin: ngay cả trang web của chính Optimizely cũng trở thành nạn nhân của lỗ hổng này).
Đây chính xác là những gì mã độc này được lập trình để tìm kiếm:
💀 Chiếm quyền khay nhớ tạm: Ngay khi bạn sao chép địa chỉ ví tiền mã hóa để gửi tiền, phần mềm độc hại lập tức thay thế địa chỉ đó bằng địa chỉ của kẻ tấn công. Bạn dán, nhấn gửi, và tiền của bạn biến mất vào hố đen.
💳 Đánh cắp thông tin thẻ: Phần mềm này đang tích cực tìm kiếm thông tin thẻ thanh toán bạn đã lưu.
📱 Khai thác thiết bị: Nó nhắm đến các mẫu iPhone đời cũ bằng những lỗ hổng ẩn.
Thiệt hại đến nay? Ít nhất 7.000 đô la tiền mã hóa đã được chuyển vào các ví do kẻ tấn công kiểm soát.
QUY TRÌNH BẢO VỆ BẢN THÂN (ĐỪNG BỎ QUA ĐIỀU NÀY): 🛡️
Đây là lời nhắc nhở khắc nghiệt rằng trong Web3, niềm tin phải được xác minh.
Đừng mù quáng tin vào khay nhớ tạm của bạn 🤖
Đừng mù quáng tin vào trang web bạn đang truy cập.
QUY TẮC: LUÔN LUÔN LUÔN LUÔN
kiểm tra kỹ và xác minh địa chỉ nhận hiển thị trên màn hình trước khi nhấn gửi. Hãy nhìn 4 ký tự đầu và cuối. Nếu có điều gì đó không ổn, hãy dừng lại 🛑
Những kẻ lừa đảo ngày càng tinh vi hơn. Đừng để chúng bắt quả tang bạn sơ hở. 🛑
👇 Bạn đã từng bị chiếm quyền khay nhớ tạm chưa? Những quy trình bảo mật hàng đầu của bạn khi gửi tiền mã hóa là gì?
Hãy chia sẻ mẹo của bạn trong phần bình luận để giúp cộng đồng luôn SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
Bạn đang thực hiện những thói quen hằng ngày, lướt các trang web đáng tin cậy, có thể là xem tin tức hoặc giao dịch ngân hàng. Mọi thứ trông đều bình thường.
Nhưng ẩn trong mã nguồn thì sao? Một tay bắn tỉa kỹ thuật số đang chờ đợi. 🎯
Một cuộc tấn công mạng quy mô lớn và tinh vi vừa biến web thành vũ khí, nhắm vào những tên tuổi khổng lồ. Chúng ta không nói đến những diễn đàn nhỏ. Mà là Zoom, BBC, HSBC và cả Ledger, gã khổng lồ trong lĩnh vực ví phần cứng. 🤯
PHƯƠNG THỨC TẤN CÔNG (CHÚNG NHẮM ĐẾN BẠN NHƯ THẾ NÀO): 🧠
Mã độc được cho là đã phát tán thông qua Optimizely, một nền tảng thử nghiệm trang web phổ biến. (Và đây mới là điều khó tin: ngay cả trang web của chính Optimizely cũng trở thành nạn nhân của lỗ hổng này).
Đây chính xác là những gì mã độc này được lập trình để tìm kiếm:
💀 Chiếm quyền khay nhớ tạm: Ngay khi bạn sao chép địa chỉ ví tiền mã hóa để gửi tiền, phần mềm độc hại lập tức thay thế địa chỉ đó bằng địa chỉ của kẻ tấn công. Bạn dán, nhấn gửi, và tiền của bạn biến mất vào hố đen.
💳 Đánh cắp thông tin thẻ: Phần mềm này đang tích cực tìm kiếm thông tin thẻ thanh toán bạn đã lưu.
📱 Khai thác thiết bị: Nó nhắm đến các mẫu iPhone đời cũ bằng những lỗ hổng ẩn.
Thiệt hại đến nay? Ít nhất 7.000 đô la tiền mã hóa đã được chuyển vào các ví do kẻ tấn công kiểm soát.
QUY TRÌNH BẢO VỆ BẢN THÂN (ĐỪNG BỎ QUA ĐIỀU NÀY): 🛡️
Đây là lời nhắc nhở khắc nghiệt rằng trong Web3, niềm tin phải được xác minh.
Đừng mù quáng tin vào khay nhớ tạm của bạn 🤖
Đừng mù quáng tin vào trang web bạn đang truy cập.
QUY TẮC: LUÔN LUÔN LUÔN LUÔN
kiểm tra kỹ và xác minh địa chỉ nhận hiển thị trên màn hình trước khi nhấn gửi. Hãy nhìn 4 ký tự đầu và cuối. Nếu có điều gì đó không ổn, hãy dừng lại 🛑
Những kẻ lừa đảo ngày càng tinh vi hơn. Đừng để chúng bắt quả tang bạn sơ hở. 🛑
👇 Bạn đã từng bị chiếm quyền khay nhớ tạm chưa? Những quy trình bảo mật hàng đầu của bạn khi gửi tiền mã hóa là gì?
Hãy chia sẻ mẹo của bạn trong phần bình luận để giúp cộng đồng luôn SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB