Công cụ hack AI này cho thấy các mối đe dọa phát triển nhanh đến mức nào. Chúng ta cần luôn cảnh giác.
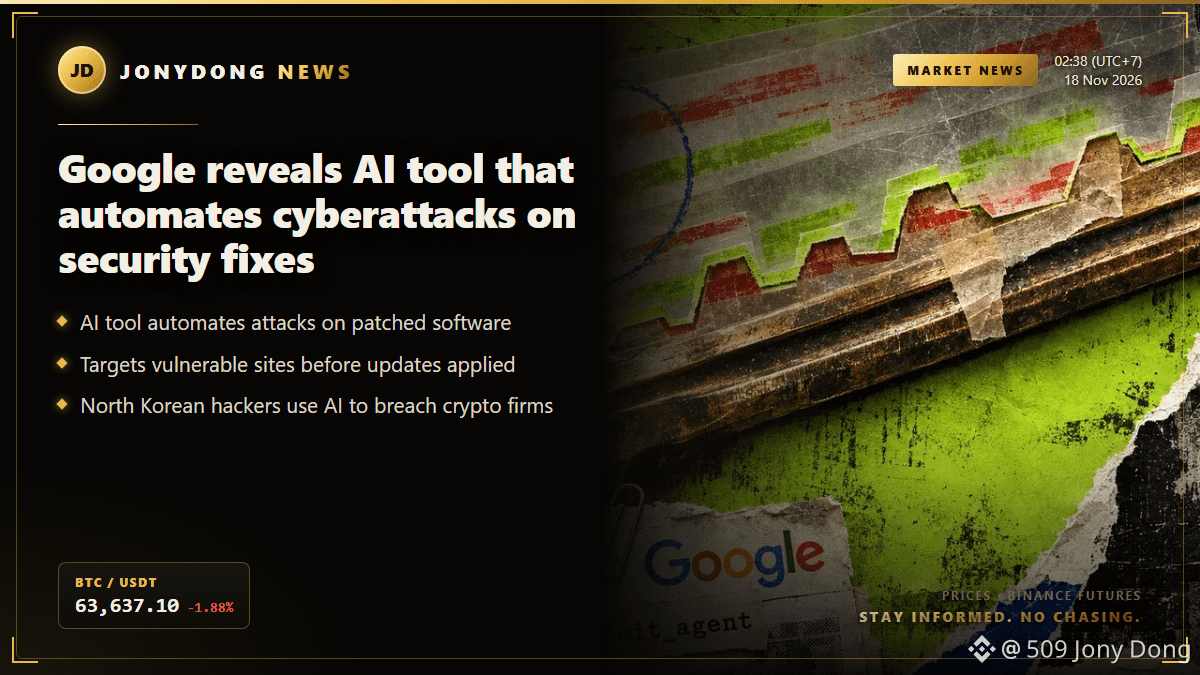
Google tiết lộ công cụ AI tự động hóa các cuộc tấn công mạng nhằm vào các bản vá bảo mật
Nhóm Tình báo Mối đe dọa của Google và Mandiant đã phát hiện một công cụ hack mới sử dụng AI, có thể biến các bản vá bảo mật phần mềm thành những cuộc tấn công tự động. Công cụ này, có tên exploit_agent, được thiết kế để theo dõi các bản cập nhật phần mềm và khai thác những lỗ hổng mà các nhà phát triển vừa vá. Bằng cách so sánh mã đã cập nhật với các phiên bản cũ hơn, công cụ có thể tạo và thực thi mã tấn công mà hầu như không cần sự can thiệp của con người.
Hệ quả rất đáng lo ngại, vì phương thức này cho phép kẻ tấn công tập trung vào các lỗ hổng đã biết mà không cần tìm ra lỗ hổng mới. Nghiên cứu cũng cho thấy người vận hành công cụ này quan tâm đến việc nhắm mục tiêu vào các trang web của Pháp liên quan đến truyền thông và giáo dục, cho thấy các cuộc tấn công tự động này tập trung vào một số lĩnh vực cụ thể.
Ngoài phát hiện này, Google cho biết các tin tặc bị nghi có liên hệ với Triều Tiên đã sử dụng công cụ phát triển AI để xâm nhập các tổ chức tiền mã hóa ở Bắc Mỹ và châu Âu. Chúng tạo hồ sơ nhà tuyển dụng giả bằng hình ảnh do AI tạo ra để dụ nạn nhân chạy các tập lệnh độc hại.
Diễn biến này cho thấy mối đe dọa ngày càng gia tăng từ các khuôn khổ khai thác lỗ hổng tự động, có thể dẫn đến những cuộc tấn công nhanh hơn nhằm vào các tổ chức sử dụng phần mềm lỗi thời. Khi các công cụ này ngày càng tinh vi, các đơn vị vận hành trang web có thể có ít thời gian hơn để áp dụng các bản cập nhật bảo mật cần thiết, khiến rủi ro an ninh mạng ngày càng lớn trên diện rộng.
$BTC
#Security #CryptoNews
Google tiết lộ công cụ AI tự động hóa các cuộc tấn công mạng nhằm vào các bản vá bảo mật
Nhóm Tình báo Mối đe dọa của Google và Mandiant đã phát hiện một công cụ hack mới sử dụng AI, có thể biến các bản vá bảo mật phần mềm thành những cuộc tấn công tự động. Công cụ này, có tên exploit_agent, được thiết kế để theo dõi các bản cập nhật phần mềm và khai thác những lỗ hổng mà các nhà phát triển vừa vá. Bằng cách so sánh mã đã cập nhật với các phiên bản cũ hơn, công cụ có thể tạo và thực thi mã tấn công mà hầu như không cần sự can thiệp của con người.
Hệ quả rất đáng lo ngại, vì phương thức này cho phép kẻ tấn công tập trung vào các lỗ hổng đã biết mà không cần tìm ra lỗ hổng mới. Nghiên cứu cũng cho thấy người vận hành công cụ này quan tâm đến việc nhắm mục tiêu vào các trang web của Pháp liên quan đến truyền thông và giáo dục, cho thấy các cuộc tấn công tự động này tập trung vào một số lĩnh vực cụ thể.
Ngoài phát hiện này, Google cho biết các tin tặc bị nghi có liên hệ với Triều Tiên đã sử dụng công cụ phát triển AI để xâm nhập các tổ chức tiền mã hóa ở Bắc Mỹ và châu Âu. Chúng tạo hồ sơ nhà tuyển dụng giả bằng hình ảnh do AI tạo ra để dụ nạn nhân chạy các tập lệnh độc hại.
Diễn biến này cho thấy mối đe dọa ngày càng gia tăng từ các khuôn khổ khai thác lỗ hổng tự động, có thể dẫn đến những cuộc tấn công nhanh hơn nhằm vào các tổ chức sử dụng phần mềm lỗi thời. Khi các công cụ này ngày càng tinh vi, các đơn vị vận hành trang web có thể có ít thời gian hơn để áp dụng các bản cập nhật bảo mật cần thiết, khiến rủi ro an ninh mạng ngày càng lớn trên diện rộng.
$BTC
#Security #CryptoNews