Câu chuyện crypto đáng sợ nhất hôm nay không liên quan đến một đồng coin. Mà là một đoạn mã âm thầm nằm trên những trang web bạn vốn tin tưởng.
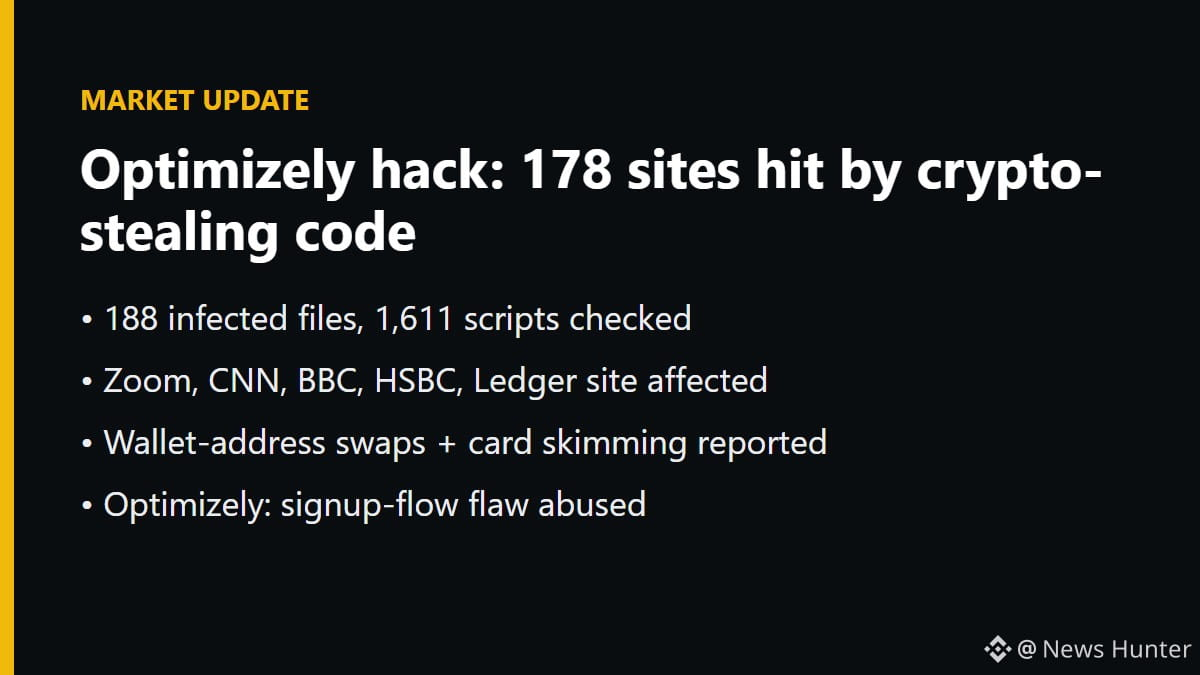
Công ty bảo mật Report URI cho biết kẻ tấn công đã lén chèn JavaScript độc hại vào các dự án lưu trữ trên Optimizely, một nền tảng thử nghiệm website. Sau khi kiểm tra 1.611 tập lệnh, họ phát hiện 188 tệp bị nhiễm trên 178 tổ chức, trong đó có trang web của Zoom, CNN, BBC, HSBC và Ledger. Hành vi được báo cáo gồm: thay đổi địa chỉ ví, đánh cắp thông tin thẻ khi thanh toán, lấy cắp cookie, thậm chí nhắm vào các mẫu iPhone đời cũ. Optimizely xác nhận có bên không được phép lợi dụng một lỗ hổng trong quy trình đăng ký tài khoản. Report URI bán các công cụ phát hiện, và con số 178 chỉ là mức tối thiểu, nên tôi sẽ chờ báo cáo hậu kiểm.
Tôi đã hoạt động trong lĩnh vực này từ năm 2014, và mô-típ chẳng bao giờ thay đổi. Tiền hiếm khi bị đánh cắp từ blockchain. Nó bị lấy mất ở chặng cuối, khi bạn dán một địa chỉ hoặc nhấn “xác nhận” trên một trang mà bạn chưa từng nghi ngờ. $BTC tương đương khoảng 64,2 nghìn đô la và $ETH gần 1.814 đô la, nhưng ví bị rút sạch chẳng bận tâm đến con số nào.
Những việc tôi sẽ làm trong tuần này:
• kiểm tra ký tự đầu và cuối của từng địa chỉ trên màn hình ví phần cứng, chứ không phải trên trình duyệt
• cẩn trọng hơn với các giao dịch chuyển tiền lớn cho đến khi mọi chuyện sáng tỏ
• xem bất kỳ trang web “quen thuộc” nào yêu cầu cấp quyền mới là đáng ngờ
Bạn có thực sự kiểm tra toàn bộ địa chỉ trên thiết bị của mình không, hay chỉ nhìn vài ký tự đầu tiên?
#BaoMatCrypto #Ledger #TanCongChuoiCungUng #BaoMatVi #BinanceSquare
Đây không phải lời khuyên tài chính. Hãy tự nghiên cứu.
Công ty bảo mật Report URI cho biết kẻ tấn công đã lén chèn JavaScript độc hại vào các dự án lưu trữ trên Optimizely, một nền tảng thử nghiệm website. Sau khi kiểm tra 1.611 tập lệnh, họ phát hiện 188 tệp bị nhiễm trên 178 tổ chức, trong đó có trang web của Zoom, CNN, BBC, HSBC và Ledger. Hành vi được báo cáo gồm: thay đổi địa chỉ ví, đánh cắp thông tin thẻ khi thanh toán, lấy cắp cookie, thậm chí nhắm vào các mẫu iPhone đời cũ. Optimizely xác nhận có bên không được phép lợi dụng một lỗ hổng trong quy trình đăng ký tài khoản. Report URI bán các công cụ phát hiện, và con số 178 chỉ là mức tối thiểu, nên tôi sẽ chờ báo cáo hậu kiểm.
Tôi đã hoạt động trong lĩnh vực này từ năm 2014, và mô-típ chẳng bao giờ thay đổi. Tiền hiếm khi bị đánh cắp từ blockchain. Nó bị lấy mất ở chặng cuối, khi bạn dán một địa chỉ hoặc nhấn “xác nhận” trên một trang mà bạn chưa từng nghi ngờ. $BTC tương đương khoảng 64,2 nghìn đô la và $ETH gần 1.814 đô la, nhưng ví bị rút sạch chẳng bận tâm đến con số nào.
Những việc tôi sẽ làm trong tuần này:
• kiểm tra ký tự đầu và cuối của từng địa chỉ trên màn hình ví phần cứng, chứ không phải trên trình duyệt
• cẩn trọng hơn với các giao dịch chuyển tiền lớn cho đến khi mọi chuyện sáng tỏ
• xem bất kỳ trang web “quen thuộc” nào yêu cầu cấp quyền mới là đáng ngờ
Bạn có thực sự kiểm tra toàn bộ địa chỉ trên thiết bị của mình không, hay chỉ nhìn vài ký tự đầu tiên?
#BaoMatCrypto #Ledger #TanCongChuoiCungUng #BaoMatVi #BinanceSquare
Đây không phải lời khuyên tài chính. Hãy tự nghiên cứu.