


Ngày 13 tháng 11, FBI cảnh báo về các tin tặc sử dụng ARTEX. ARTEX là một khuôn khổ mã nguồn mở được thiết kế để kiểm thử xâm nhập bằng AI. Các mục tiêu chính của tin tặc là ngân hàng, công ty công nghệ và nhà cung cấp của họ.
Trong một số trường hợp, những kẻ tấn công đã giành được quyền truy cập đặc quyền chưa đầy ba giờ sau khi chọn mục tiêu. Các cơ quan chính phủ và tổ chức trong lĩnh vực y tế, năng lượng và bán dẫn cũng nằm trong số các mục tiêu.
Vấn đề không nằm ở sự xuất hiện của phần mềm độc hại mới mà ở việc tự động hóa các cuộc tấn công. ARTEX giúp nhanh chóng phát hiện nhiều lỗ hổng khác nhau. Điều này khiến các nhóm an ninh mạng không có đủ thời gian để ứng phó với các cuộc tấn công.
Cách các tác nhân tạo chuỗi xâm nhập
ARTEX được xây dựng bằng ngôn ngữ lập trình Go. Nó sử dụng các mô hình AI bên ngoài (ví dụ: Claude, GPT và DeepSeek) để dẫn dắt các tác nhân tấn công tự động. Một người vận hành đặt ra mục tiêu.
Một tác nhân “planner” quyết định bước tiếp theo cần làm. Mặt khác, các tác nhân “worker” tìm kiếm các lỗ hổng bảo mật, thu thập thông tin đăng nhập và cố gắng truy cập các hệ thống khác. Các tác nhân chia sẻ phát hiện của họ thông qua một bản đồ chung, như Barracuda đã giải thích. Người vận hành vẫn có thể can thiệp ở các thời điểm then chốt.
Các nhà phát triển của ARTEX đã gỡ dự án gốc khỏi GitHub vào ngày 8 tháng 10. Việc này diễn ra sau khi họ nghe báo cáo rằng dự án bị lạm dụng. Tuy nhiên, các bản sao của ARTEX đã được chia sẻ trên các nền tảng khác.
Bên cạnh bản gốc, các phiên bản đã chỉnh sửa của ARTEX cũng được chia sẻ trực tuyến. Đến đầu tháng 11, số lượng bảng điều khiển điều khiển ARTEX được tìm thấy trực tuyến đã vượt quá 1.600. Tuy nhiên, điều đó không nhất thiết có nghĩa là tất cả chúng đều đang được dùng cho các cuộc tấn công mạng.
Một vụ xâm phạm chuỗi cung ứng ảnh hưởng tới 2.250 khách thuê
Một trường hợp liên quan đến ConnectWise Cloud Backup. Microsoft liên hệ vụ xâm nhập này với Storm-0940, một nhóm hacker có liên hệ với nhà nước Trung Quốc. Nhóm này đã sử dụng ARTEX từ tháng 9 để tăng tốc các cuộc tấn công nhằm vào các tổ chức trên toàn thế giới.
Những kẻ tấn công đã khai thác các ứng dụng đã được phê duyệt để truy cập vào môi trường Microsoft 365 mà không cần đi qua các quy trình xác thực. Từ đó, chúng cố gắng thay đổi thông tin đăng nhập và mở rộng quyền truy cập của mình.
FBI cho biết vụ xâm phạm này đã cho phép truy cập vào hơn 2.250 khách hàng hạ nguồn. Tuy nhiên, điều này không có nghĩa là tất cả các tổ chức nói trên đều đã gặp sự cố an ninh hay bất kỳ hình thức mất dữ liệu nào.
Từ các ngân hàng ở Seoul đến một khóa đám mây được mượn
ARTEX cũng bị liên đới trong các cuộc tấn công mạng nhắm vào các tổ chức tài chính của Hàn Quốc từ cuối tháng 9 đến đầu tháng 10. CrowdStrike đã tìm thấy các tệp ARTEX và nhật ký phiên AI trên máy chủ của kẻ tấn công.
Công ty an ninh mạng tin rằng kẻ tấn công có động cơ tài chính và nhiều khả năng nói tiếng Trung, dù mức độ tin cậy chỉ ở mức trung bình. FBI báo cáo việc đánh cắp thông tin cá nhân của khoảng 67.000 người.
Barracuda đã đối mặt với một vụ xâm nhập khác. Công ty đã cấp một khóa truy cập đám mây cho một nhà thầu AI nhưng chưa bao giờ thu hồi nó. Sau đó, tin tặc đã tìm thấy khóa này sau khi xâm nhập hệ thống của nhà thầu.
Trong khoảng từ ngày 1 đến ngày 2 tháng 11, những kẻ tấn công đã truy cập khoảng mười tài khoản đám mây trong 44 giờ. Chúng tìm kiếm thông tin đăng nhập và ví tiền điện tử, nhưng Barracuda không tìm thấy dữ liệu ví nào.
Các sự cố này liên quan đến các chiến dịch riêng biệt, phản ánh việc lạm dụng ARTEX trên diện rộng đã được đề cập trong bản tin Cryptopolitan trước đó.
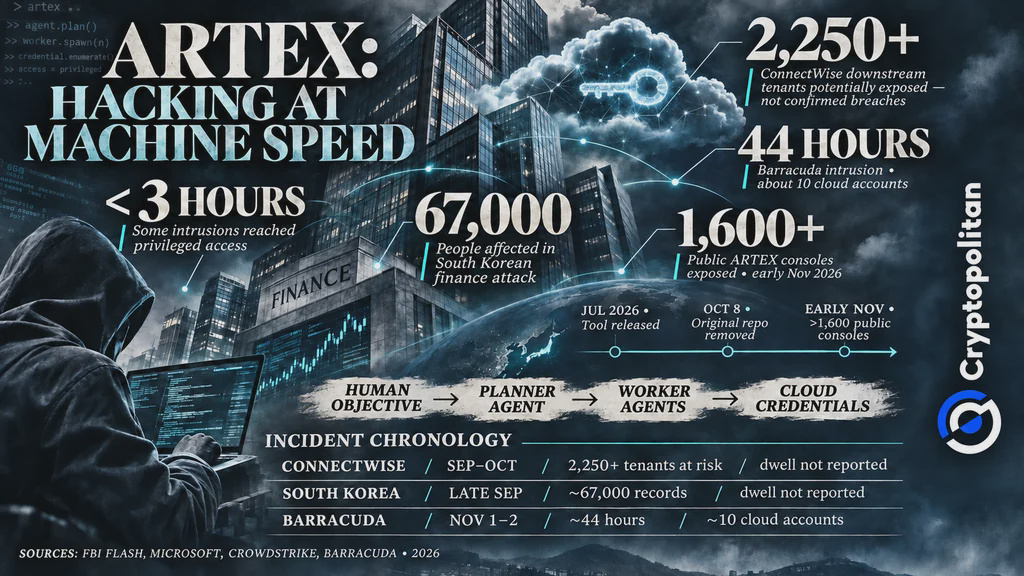 FBI cảnh báo công cụ tấn công AI ARTEX đang thúc đẩy các cuộc tấn công vào ngân hàng và chuỗi cung ứng
Tự động hóa gia tăng có thể khiến các bên phòng thủ phải trả giá thế nào
Một vụ xâm phạm nhà cung cấp có thể đặt nhiều khách hàng vào rủi ro. OECD cảnh báo rằng các nhà cung cấp công nghệ dùng chung có thể lan truyền sự gián đoạn trên các thị trường tài chính.
Báo cáo năm 2026 của Verizon cho thấy xâm nhập hệ thống đứng sau 61% các vụ xâm phạm. Trong khi đó, PwC phát hiện 84% lãnh đạo an ninh và tài chính kỳ vọng ngân sách an ninh mạng tăng, dù chỉ 22% lãnh đạo được khảo sát sẽ cho phép phòng thủ AI hoàn toàn tự động. Google cũng báo cáo các cuộc tấn công nhanh hơn, ngày càng được tự động hóa.
Vì sao các cuộc tấn công AI cũng có thể phản tác dụng
Tốc độ không bảo đảm kỹ năng. Phát biểu tại hội nghị IRISSCON ở Dublin ngày 11 tháng 11, nhà nghiên cứu Selena Larson của Proofpoint cho biết phần mềm độc hại do AI tạo ra đôi khi thất bại, trong khi các email lừa đảo có thể chứa những lỗi rõ ràng.
Bà chỉ ra chuỗi khai thác trình duyệt BlueMoon ồn ào, theo Infosecurity Magazine đưa tin. Thông điệp của bà rất rõ ràng: AI có thể khiến các cuộc tấn công dễ khởi phát hơn mà không làm chúng tinh vi hơn.
Đừng chỉ đọc tin tức về crypto. Hãy hiểu nó. Đăng ký nhận bản tin của chúng tôi. Miễn phí.