178 trang web bị chèn mã đánh cắp tiền mã hóa, đã thu về 7.040 USD
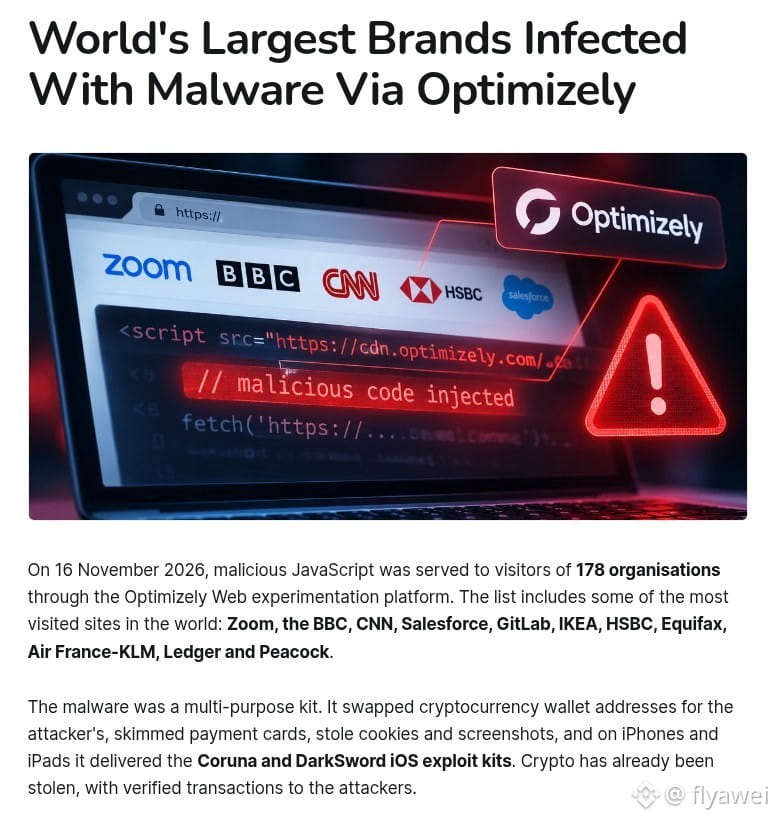
Optimizely, công ty cung cấp dịch vụ thử nghiệm website, đã đưa mã độc vào các tập lệnh gửi đến website của khách hàng từ 12:21 ngày 16/11 theo giờ Bắc Kinh. Sau đó, có người kiểm tra 1.611 đoạn mã và xác định 188 đoạn trên 178 tổ chức bị ảnh hưởng, trong đó có những website phổ biến như trang chính thức của Ledger, HSBC, BBC, CNN và Zoom.
Đoạn mã này sẽ thay địa chỉ ví trên trang, trong ô nhập liệu và trong clipboard bằng địa chỉ của kẻ tấn công, đồng thời theo dõi số thẻ ngân hàng. Khi mở những trang này bằng iPhone, người dùng còn có thể bị đẩy mã khai thác lỗ hổng.
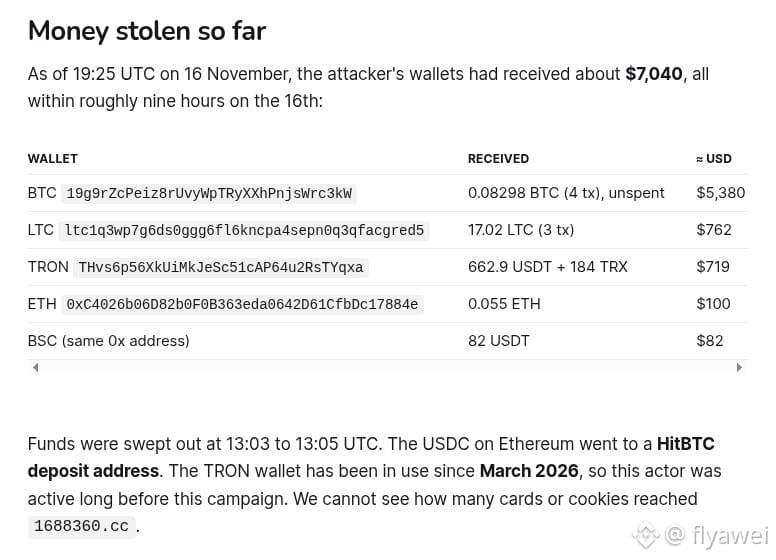
Số tiền có thể xác minh trên blockchain tính đến khoảng 3:25 ngày 17/11 theo giờ Bắc Kinh là khoảng 7.040 USD, được chuyển vào trong khoảng 9 giờ. Trong đó, Bitcoin chiếm khoảng 0,08298 BTC, tương đương khoảng 5.380 USD. Tài liệu công khai chưa cho thấy rõ có bao nhiêu thông tin thẻ ngân hàng và cookie trình duyệt bị lấy cắp.
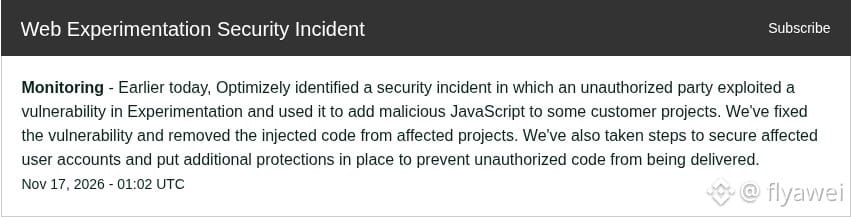
Đến 9:02 ngày 17/11 theo giờ Bắc Kinh, công ty cho biết có người đã lợi dụng lỗ hổng trong sản phẩm thử nghiệm để chèn mã độc vào một số dự án của khách hàng. Lỗ hổng đã được khắc phục, mã độc đã bị xóa và các tài khoản bị ảnh hưởng đã được xử lý. Qua kiểm tra thêm, phần lớn tập lệnh đã bị xóa trong khoảng từ 4:40 đến 5:10 sáng ngày 17/11; đến 5:52, chỉ còn 1 trong số 188 đoạn mã gặp sự cố.
Theo tôi, loại mã này được phát tán từ những tên miền mà mọi người vẫn tin tưởng, nên khá khó phòng tránh. Nếu đã sao chép địa chỉ ví trên những website này trong khoảng từ ngày 16 đến rạng sáng ngày 17, tốt nhất hãy kiểm tra lại trước khi chuyển tiền.
Người mới nên tìm hiểu nhiều, thao tác ít; mua tiền mã hóa thì chỉ mua $BTC
Optimizely, công ty cung cấp dịch vụ thử nghiệm website, đã đưa mã độc vào các tập lệnh gửi đến website của khách hàng từ 12:21 ngày 16/11 theo giờ Bắc Kinh. Sau đó, có người kiểm tra 1.611 đoạn mã và xác định 188 đoạn trên 178 tổ chức bị ảnh hưởng, trong đó có những website phổ biến như trang chính thức của Ledger, HSBC, BBC, CNN và Zoom.
Đoạn mã này sẽ thay địa chỉ ví trên trang, trong ô nhập liệu và trong clipboard bằng địa chỉ của kẻ tấn công, đồng thời theo dõi số thẻ ngân hàng. Khi mở những trang này bằng iPhone, người dùng còn có thể bị đẩy mã khai thác lỗ hổng.
Số tiền có thể xác minh trên blockchain tính đến khoảng 3:25 ngày 17/11 theo giờ Bắc Kinh là khoảng 7.040 USD, được chuyển vào trong khoảng 9 giờ. Trong đó, Bitcoin chiếm khoảng 0,08298 BTC, tương đương khoảng 5.380 USD. Tài liệu công khai chưa cho thấy rõ có bao nhiêu thông tin thẻ ngân hàng và cookie trình duyệt bị lấy cắp.
Đến 9:02 ngày 17/11 theo giờ Bắc Kinh, công ty cho biết có người đã lợi dụng lỗ hổng trong sản phẩm thử nghiệm để chèn mã độc vào một số dự án của khách hàng. Lỗ hổng đã được khắc phục, mã độc đã bị xóa và các tài khoản bị ảnh hưởng đã được xử lý. Qua kiểm tra thêm, phần lớn tập lệnh đã bị xóa trong khoảng từ 4:40 đến 5:10 sáng ngày 17/11; đến 5:52, chỉ còn 1 trong số 188 đoạn mã gặp sự cố.
Theo tôi, loại mã này được phát tán từ những tên miền mà mọi người vẫn tin tưởng, nên khá khó phòng tránh. Nếu đã sao chép địa chỉ ví trên những website này trong khoảng từ ngày 16 đến rạng sáng ngày 17, tốt nhất hãy kiểm tra lại trước khi chuyển tiền.
Người mới nên tìm hiểu nhiều, thao tác ít; mua tiền mã hóa thì chỉ mua $BTC