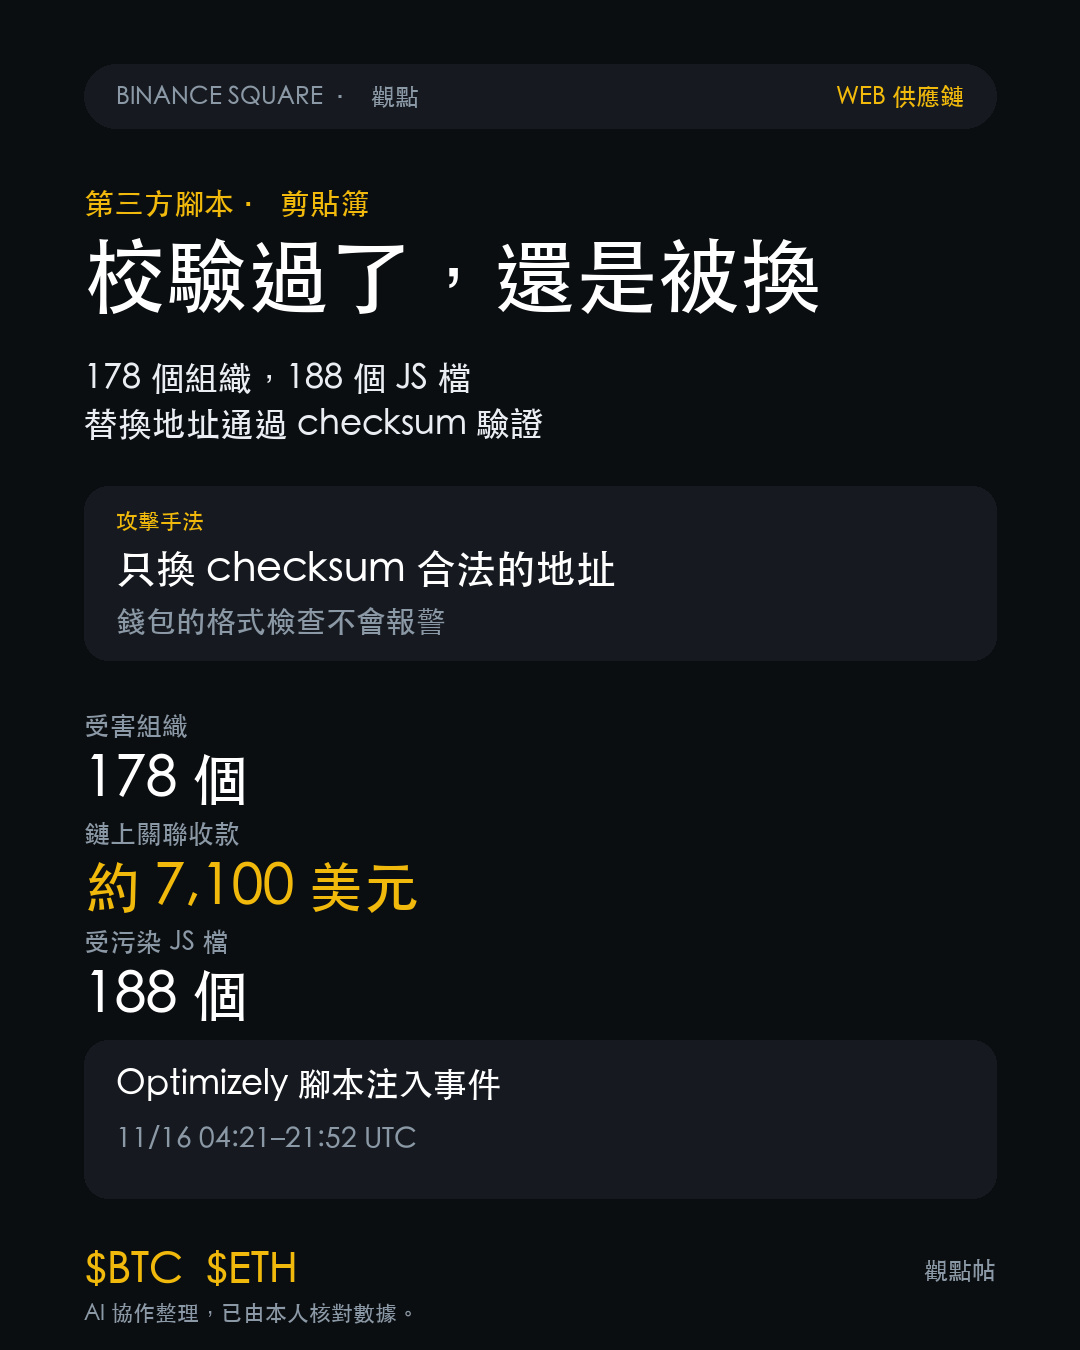
178 trang web của các tổ chức đã để tập lệnh độc hại chạy thay kẻ tấn công suốt vài giờ vào thứ Hai. BBC là nơi được phát hiện sớm nhất, bắt đầu tải lúc 04:21 UTC; đoạn của Ledger đến 20:41 mới được dọn sạch. Vật mang không phải máy chủ của các công ty này, mà là nền tảng tập lệnh bên thứ ba dùng chung Optimizely, 188 tệp JS bị nhét vào cùng một đoạn mã, đến 21:52 UTC mới làm sạch được 187 tệp.
Tập lệnh chỉ làm một việc rất hẹp: đổi địa chỉ, thu thập số thẻ. Nó nắm các địa chỉ thay thế cho tám loại tài sản như BTC, ETH, SOL, và chỉ ra tay khi gần đó xuất hiện các từ như wallet, deposit, send; đồng thời chỉ thay các địa chỉ vượt qua kiểm tra checksum.
Tôi nhìn chằm chằm vào câu cuối đó rất lâu. Checksum là cách chúng ta dạy người ta kiểm tra địa chỉ, cũng là cơ chế tự kiểm tra duy nhất của ví. Kẻ tấn công biến nó thành điều kiện sàng lọc, không phải vật cản: địa chỉ được thay vào là thật, đúng định dạng, ví không hề lên tiếng. Cái mà bạn tưởng là tuyến phòng thủ, thực ra lại là ngưỡng để chúng bước vào.
Kết quả on-chain rất nhỏ. Các ví liên quan mà nhà nghiên cứu lần ra cộng lại khoảng 7.100 đô la Mỹ, StepSecurity tính quanh 6.600; một phần ví đã có dòng tiền từ trước khi bị tấn công. Số thẻ, cookie, exploit giai đoạn hai của iOS không lên chuỗi, nên đây chỉ là mức thấp nhất, không phải quy mô thực.
Thị trường cũng không phản ứng. BTC ở 64.825 đô la Mỹ, +0,08% trong 24 giờ; ETH 1.822,94 đô la Mỹ, +0,54%; vị thế mở của cả hai bên trong một giờ đều giảm nhẹ. Tôi không định gọi đây là một sự kiện thị trường.
Nhưng có một điều đáng nhớ: suốt mười năm chúng ta vẫn dạy “trước khi chuyển tiền, hãy kiểm tra sáu ký tự đầu và bốn ký tự cuối của địa chỉ”, lần này không cần lừa bạn, chỉ cần lừa trình duyệt của bạn.
Phán đoán của tôi là số tiền nhỏ vì đường biến hiện hẹp, không phải vì phòng thủ hiệu quả; thứ bị lộ là vị trí của chuỗi tin cậy, website, nền tảng tập lệnh, trình duyệt, clipboard đều nằm ngoài ví. Ví có thể kiểm tra định dạng, nhưng không thể kiểm tra chuỗi ký tự đó đã đi đâu trước khi vào clipboard.
Để thay đổi cách nói thì cần hai điều kiện. Thứ nhất, lượng tiền được xác nhận sau này cao hơn nhiều so với số liệu on-chain, ví dụ xuất hiện hợp nhất số tiền lớn ở phía sàn giao dịch, khi đó phải rút lại nhận định “thiệt hại rất nhỏ”. Thứ hai, phải làm rõ việc chèn mã bắt nguồn từ chính nền tảng Optimizely bị xâm nhập chứ không phải từ từng dự án khách hàng riêng lẻ, khi đó phạm vi ảnh hưởng sẽ phải viết lại. Hiện tại thậm chí còn chưa có câu trả lời cho việc “họ lấy được quyền sửa đổi bằng cách nào”.
Tôi hỏi bạn một câu: nếu ví của bạn, mỗi lần dán địa chỉ, lại hiện thêm một lần “đây có phải địa chỉ bạn đã dùng lần trước không”, bạn sẽ thấy chu đáo, hay thấy phiền?
$BTC $ETH #thị_trường_nóng
Tập lệnh chỉ làm một việc rất hẹp: đổi địa chỉ, thu thập số thẻ. Nó nắm các địa chỉ thay thế cho tám loại tài sản như BTC, ETH, SOL, và chỉ ra tay khi gần đó xuất hiện các từ như wallet, deposit, send; đồng thời chỉ thay các địa chỉ vượt qua kiểm tra checksum.
Tôi nhìn chằm chằm vào câu cuối đó rất lâu. Checksum là cách chúng ta dạy người ta kiểm tra địa chỉ, cũng là cơ chế tự kiểm tra duy nhất của ví. Kẻ tấn công biến nó thành điều kiện sàng lọc, không phải vật cản: địa chỉ được thay vào là thật, đúng định dạng, ví không hề lên tiếng. Cái mà bạn tưởng là tuyến phòng thủ, thực ra lại là ngưỡng để chúng bước vào.
Kết quả on-chain rất nhỏ. Các ví liên quan mà nhà nghiên cứu lần ra cộng lại khoảng 7.100 đô la Mỹ, StepSecurity tính quanh 6.600; một phần ví đã có dòng tiền từ trước khi bị tấn công. Số thẻ, cookie, exploit giai đoạn hai của iOS không lên chuỗi, nên đây chỉ là mức thấp nhất, không phải quy mô thực.
Thị trường cũng không phản ứng. BTC ở 64.825 đô la Mỹ, +0,08% trong 24 giờ; ETH 1.822,94 đô la Mỹ, +0,54%; vị thế mở của cả hai bên trong một giờ đều giảm nhẹ. Tôi không định gọi đây là một sự kiện thị trường.
Nhưng có một điều đáng nhớ: suốt mười năm chúng ta vẫn dạy “trước khi chuyển tiền, hãy kiểm tra sáu ký tự đầu và bốn ký tự cuối của địa chỉ”, lần này không cần lừa bạn, chỉ cần lừa trình duyệt của bạn.
Phán đoán của tôi là số tiền nhỏ vì đường biến hiện hẹp, không phải vì phòng thủ hiệu quả; thứ bị lộ là vị trí của chuỗi tin cậy, website, nền tảng tập lệnh, trình duyệt, clipboard đều nằm ngoài ví. Ví có thể kiểm tra định dạng, nhưng không thể kiểm tra chuỗi ký tự đó đã đi đâu trước khi vào clipboard.
Để thay đổi cách nói thì cần hai điều kiện. Thứ nhất, lượng tiền được xác nhận sau này cao hơn nhiều so với số liệu on-chain, ví dụ xuất hiện hợp nhất số tiền lớn ở phía sàn giao dịch, khi đó phải rút lại nhận định “thiệt hại rất nhỏ”. Thứ hai, phải làm rõ việc chèn mã bắt nguồn từ chính nền tảng Optimizely bị xâm nhập chứ không phải từ từng dự án khách hàng riêng lẻ, khi đó phạm vi ảnh hưởng sẽ phải viết lại. Hiện tại thậm chí còn chưa có câu trả lời cho việc “họ lấy được quyền sửa đổi bằng cách nào”.
Tôi hỏi bạn một câu: nếu ví của bạn, mỗi lần dán địa chỉ, lại hiện thêm một lần “đây có phải địa chỉ bạn đã dùng lần trước không”, bạn sẽ thấy chu đáo, hay thấy phiền?
$BTC $ETH #thị_trường_nóng