Trang web của khoảng 178 tổ chức như Zoom, BBC và Ledger bị cài mã độc tráo địa chỉ ví vào ngày 16/11; hiện kẻ tấn công chỉ nhận được khoảng 7.040 USD
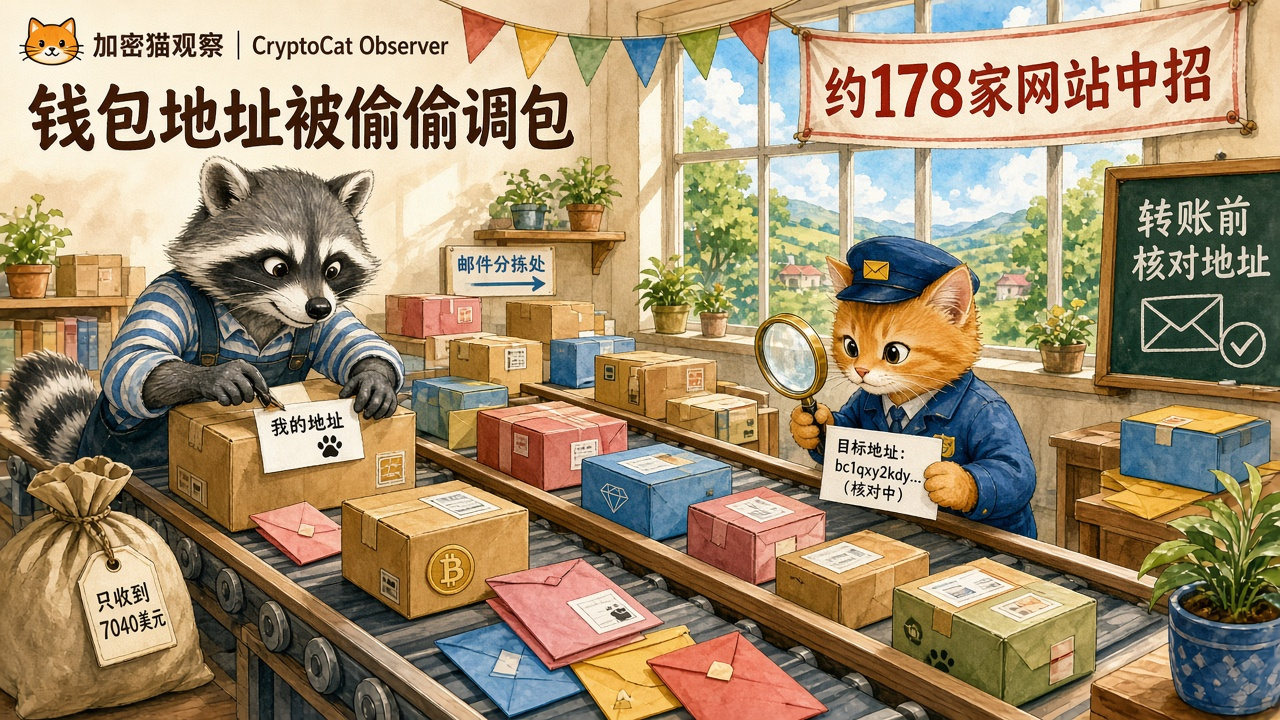
Ngày 16/11, công cụ thử nghiệm trang web Optimizely Web gặp sự cố: kẻ tấn công đã nhét mã độc vào các tập lệnh do công cụ này lưu trữ. Khi khách truy cập các trang web của khoảng 178 tổ chức như Zoom, BBC, CNN, IKEA và hãng sản xuất ví cứng Ledger, đoạn mã này sẽ được tải xuống. Người đầu tiên công khai tiết lộ sự việc là nhà nghiên cứu bảo mật Scott Helme.
Đoạn mã này trước tiên nhắm vào các địa chỉ tiền mã hóa. Chỉ cần phát hiện địa chỉ ví BTC, ETH, TRON, Solana hợp lệ trên trang web, trong biểu mẫu hoặc trong khay nhớ tạm, nó sẽ âm thầm thay địa chỉ đó bằng địa chỉ của kẻ tấn công. Nói cách khác, bạn sao chép địa chỉ của mình nhưng địa chỉ được dán ra có thể đã là của người khác. Ngoài ra, mã độc còn đánh cắp thông tin thẻ tín dụng, cookie và ảnh chụp màn hình trang web.
Điều đáng chú ý là dù vụ việc gây chấn động như vậy, số tiền thu được lại không nhiều. Theo thống kê của Scott Helme, tính đến 3:25 sáng ngày 17/11 (múi giờ UTC+8), một số ví của kẻ tấn công chỉ nhận được tổng cộng khoảng 7.040 USD; phần lớn là khoảng 0,083 Bitcoin, còn lại là Litecoin, USDT và một số loại khác. Đến 5:52 sáng ngày 17/11, trong số 188 tập lệnh bị lây nhiễm, chỉ còn 1 tập lệnh chứa mã độc.
Đối với người dùng thông thường, lời khuyên thiết thực nhất là: trước khi chuyển tiền, hãy kiểm tra kỹ thêm vài ký tự ở đầu và cuối địa chỉ vừa dán. Khi rút tiền trên Binance, bạn cũng có thể bật danh sách trắng địa chỉ rút tiền, chỉ cho phép rút đến những địa chỉ đã lưu từ trước.
#安全 #BTC #Ledger không cấu thành lời khuyên đầu tư
Ngày 16/11, công cụ thử nghiệm trang web Optimizely Web gặp sự cố: kẻ tấn công đã nhét mã độc vào các tập lệnh do công cụ này lưu trữ. Khi khách truy cập các trang web của khoảng 178 tổ chức như Zoom, BBC, CNN, IKEA và hãng sản xuất ví cứng Ledger, đoạn mã này sẽ được tải xuống. Người đầu tiên công khai tiết lộ sự việc là nhà nghiên cứu bảo mật Scott Helme.
Đoạn mã này trước tiên nhắm vào các địa chỉ tiền mã hóa. Chỉ cần phát hiện địa chỉ ví BTC, ETH, TRON, Solana hợp lệ trên trang web, trong biểu mẫu hoặc trong khay nhớ tạm, nó sẽ âm thầm thay địa chỉ đó bằng địa chỉ của kẻ tấn công. Nói cách khác, bạn sao chép địa chỉ của mình nhưng địa chỉ được dán ra có thể đã là của người khác. Ngoài ra, mã độc còn đánh cắp thông tin thẻ tín dụng, cookie và ảnh chụp màn hình trang web.
Điều đáng chú ý là dù vụ việc gây chấn động như vậy, số tiền thu được lại không nhiều. Theo thống kê của Scott Helme, tính đến 3:25 sáng ngày 17/11 (múi giờ UTC+8), một số ví của kẻ tấn công chỉ nhận được tổng cộng khoảng 7.040 USD; phần lớn là khoảng 0,083 Bitcoin, còn lại là Litecoin, USDT và một số loại khác. Đến 5:52 sáng ngày 17/11, trong số 188 tập lệnh bị lây nhiễm, chỉ còn 1 tập lệnh chứa mã độc.
Đối với người dùng thông thường, lời khuyên thiết thực nhất là: trước khi chuyển tiền, hãy kiểm tra kỹ thêm vài ký tự ở đầu và cuối địa chỉ vừa dán. Khi rút tiền trên Binance, bạn cũng có thể bật danh sách trắng địa chỉ rút tiền, chỉ cho phép rút đến những địa chỉ đã lưu từ trước.
#安全 #BTC #Ledger không cấu thành lời khuyên đầu tư