🚨 Multisig bị hack? 6,45 triệu USD bị đánh cắp từ một ví Safe, và không phải do lỗi mã 💸
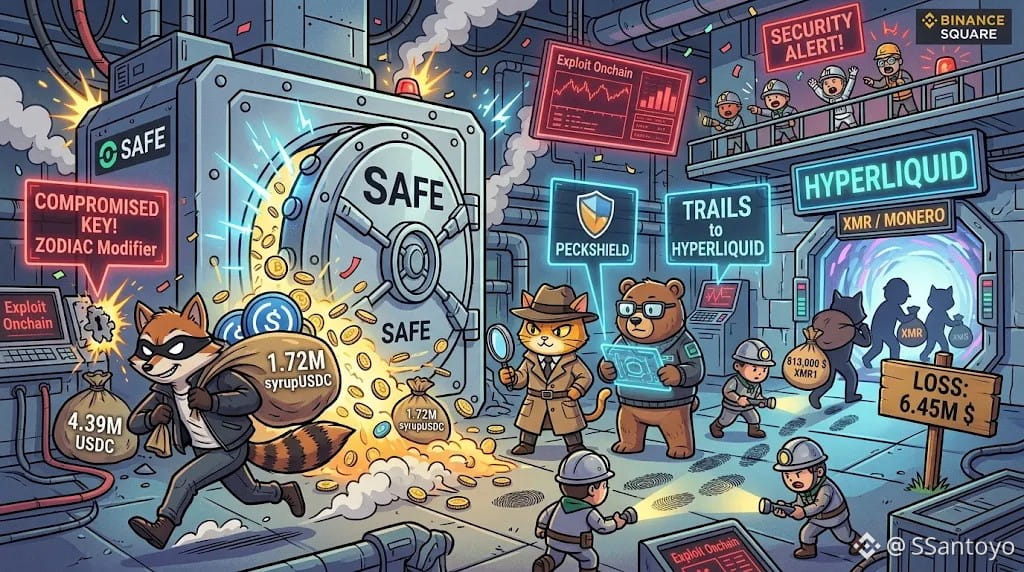
Thứ Hai tuần này, khoảng 6,45 triệu đô la đã bị đánh cắp từ một ví Safe. Nhưng hãy chú ý: đây không phải là một vụ "exploit" hay lỗi trong hợp đồng thông minh, mà là yếu tố con người muôn thuở.
Họ đã làm điều đó như thế nào? Kẻ tấn công dường như đã xâm phạm khóa riêng tư của một thành viên cũ, người có quyền trong "Zodiac Roles" (mô-đun phân quyền ai có thể làm gì trong ví).
Với quyền truy cập đó, kẻ xâm nhập chỉ cần phê duyệt một giao dịch để chuyển cùng lúc 4.39 triệu USDC và 1.72 triệu syrupUSDC. Mã không bị hack: các hợp đồng hoạt động hoàn hảo, nhưng hacker đã sử dụng một khóa hợp lệ có quyền hạn, giúp rút tiền mà không gây nghi ngờ.
🕵️♂️ Dấu vết dòng tiền: PeckShield và Bitquery đã lần theo dòng tiền trực tiếp đến Hyperliquid, nơi hacker dùng khoảng $813,000 để mua token Monero ($XMR) nhằm cố xóa dấu vết.
Điều này nhắc chúng ta rằng ngay cả ví multisig tốt nhất thế giới cũng không thể đảm bảo an toàn tuyệt đối nếu bạn lơ là việc quản lý khóa và để các quyền cũ vẫn còn hiệu lực. Mắt xích yếu nhất luôn là người giữ chìa khóa.
Bạn quản lý quyền hạn và bảo mật của mình trên Web3 như thế nào? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Thứ Hai tuần này, khoảng 6,45 triệu đô la đã bị đánh cắp từ một ví Safe. Nhưng hãy chú ý: đây không phải là một vụ "exploit" hay lỗi trong hợp đồng thông minh, mà là yếu tố con người muôn thuở.
Họ đã làm điều đó như thế nào? Kẻ tấn công dường như đã xâm phạm khóa riêng tư của một thành viên cũ, người có quyền trong "Zodiac Roles" (mô-đun phân quyền ai có thể làm gì trong ví).
Với quyền truy cập đó, kẻ xâm nhập chỉ cần phê duyệt một giao dịch để chuyển cùng lúc 4.39 triệu USDC và 1.72 triệu syrupUSDC. Mã không bị hack: các hợp đồng hoạt động hoàn hảo, nhưng hacker đã sử dụng một khóa hợp lệ có quyền hạn, giúp rút tiền mà không gây nghi ngờ.
🕵️♂️ Dấu vết dòng tiền: PeckShield và Bitquery đã lần theo dòng tiền trực tiếp đến Hyperliquid, nơi hacker dùng khoảng $813,000 để mua token Monero ($XMR) nhằm cố xóa dấu vết.
Điều này nhắc chúng ta rằng ngay cả ví multisig tốt nhất thế giới cũng không thể đảm bảo an toàn tuyệt đối nếu bạn lơ là việc quản lý khóa và để các quyền cũ vẫn còn hiệu lực. Mắt xích yếu nhất luôn là người giữ chìa khóa.
Bạn quản lý quyền hạn và bảo mật của mình trên Web3 như thế nào? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP