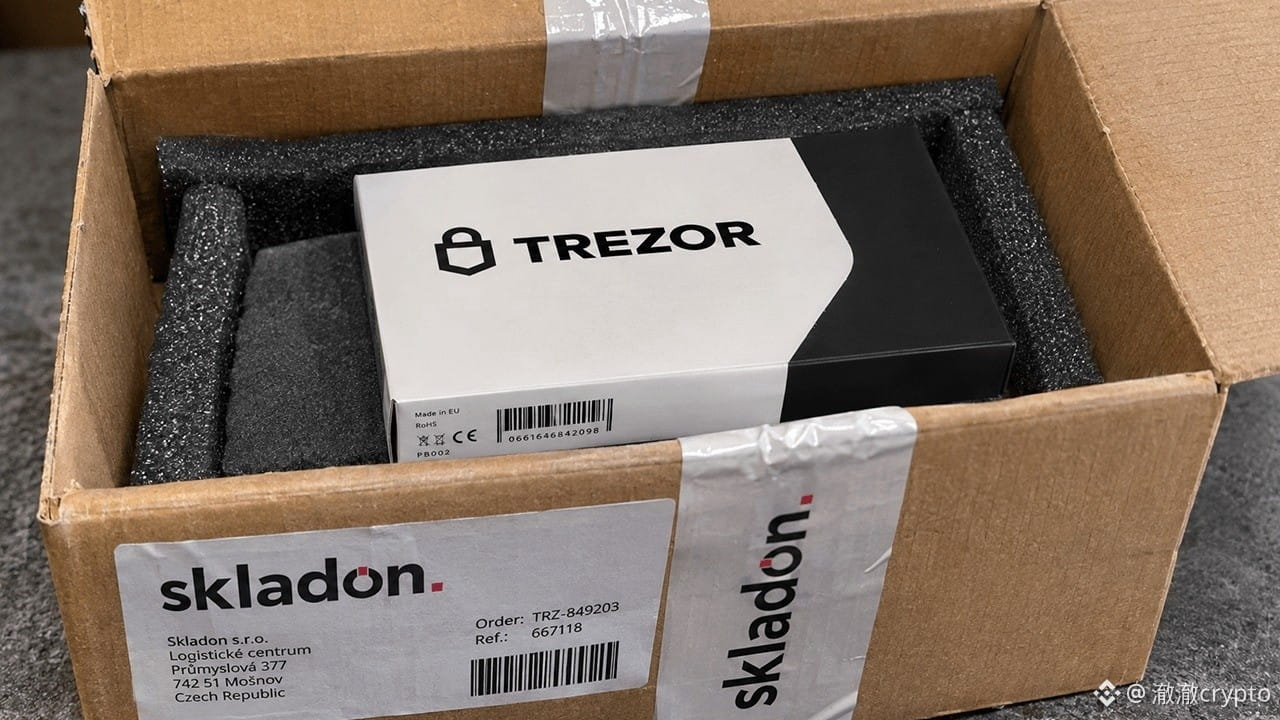
Phiếu gửi ví cứng bị lộ trước cả chiếc ví: thông tin khoảng 27.000 đơn hàng của Trezor bị đánh cắp
Ngày 16 tháng 11, Trezor chính thức thông báo: đơn vị logistics Skladon bị tấn công ngày 7 tháng 11 và đến ngày 15 tháng 11 mới báo cho Trezor.
Thông tin khoảng 27.000 đơn hàng đặt từ ngày 9 tháng 8 đến ngày 7 tháng 11 đã bị trích xuất. Dữ liệu bao gồm họ tên, số điện thoại, địa chỉ nhà, email, mẫu mã và giá tiền. Người dùng ở Mỹ không bị ảnh hưởng.
Một số người dùng đã nhận được cuộc gọi lừa đảo giả danh bộ phận chăm sóc khách hàng. Kẻ lừa đảo có thể đọc vanh vách thông tin đơn hàng thật của bạn ngay khi bắt đầu cuộc gọi.
Thiết bị, cụm từ khôi phục và mã PIN đều an toàn, tiền không thể bị mất, nhưng địa chỉ đã bị lộ, khiến việc nhận diện các cuộc gọi lừa đảo khó hơn bao giờ hết.
Đây cũng là vụ rò rỉ dữ liệu bên thứ ba thứ ba của Trezor trong năm nay: khoảng 14.000 đơn hàng qua ShipMonk hồi tháng 8 và 347.000 liên hệ qua nhà cung cấp dịch vụ email Brevo hồi tháng 9.
Nếu đã đặt hàng trong khoảng thời gian từ ngày 9 tháng 8 đến ngày 7 tháng 11, hãy coi mọi cuộc gọi, tin nhắn hay email hỏi về đơn hàng là lừa đảo và chỉ liên hệ bộ phận hỗ trợ khách hàng qua trang web chính thức.
Chỉ có một bằng chứng có thể bác bỏ nhận định này: Trezor đổi lời và nói rằng dữ liệu không bị tuồn ra ngoài. Nếu không, hãy coi như dữ liệu đã bị rò rỉ.
Bạn nghĩ nhà sản xuất ví cứng có nên chịu trách nhiệm về vụ rò rỉ từ đơn vị logistics, hay toàn bộ trách nhiệm thuộc về nhà thầu?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Ngày 16 tháng 11, Trezor chính thức thông báo: đơn vị logistics Skladon bị tấn công ngày 7 tháng 11 và đến ngày 15 tháng 11 mới báo cho Trezor.
Thông tin khoảng 27.000 đơn hàng đặt từ ngày 9 tháng 8 đến ngày 7 tháng 11 đã bị trích xuất. Dữ liệu bao gồm họ tên, số điện thoại, địa chỉ nhà, email, mẫu mã và giá tiền. Người dùng ở Mỹ không bị ảnh hưởng.
Một số người dùng đã nhận được cuộc gọi lừa đảo giả danh bộ phận chăm sóc khách hàng. Kẻ lừa đảo có thể đọc vanh vách thông tin đơn hàng thật của bạn ngay khi bắt đầu cuộc gọi.
Thiết bị, cụm từ khôi phục và mã PIN đều an toàn, tiền không thể bị mất, nhưng địa chỉ đã bị lộ, khiến việc nhận diện các cuộc gọi lừa đảo khó hơn bao giờ hết.
Đây cũng là vụ rò rỉ dữ liệu bên thứ ba thứ ba của Trezor trong năm nay: khoảng 14.000 đơn hàng qua ShipMonk hồi tháng 8 và 347.000 liên hệ qua nhà cung cấp dịch vụ email Brevo hồi tháng 9.
Nếu đã đặt hàng trong khoảng thời gian từ ngày 9 tháng 8 đến ngày 7 tháng 11, hãy coi mọi cuộc gọi, tin nhắn hay email hỏi về đơn hàng là lừa đảo và chỉ liên hệ bộ phận hỗ trợ khách hàng qua trang web chính thức.
Chỉ có một bằng chứng có thể bác bỏ nhận định này: Trezor đổi lời và nói rằng dữ liệu không bị tuồn ra ngoài. Nếu không, hãy coi như dữ liệu đã bị rò rỉ.
Bạn nghĩ nhà sản xuất ví cứng có nên chịu trách nhiệm về vụ rò rỉ từ đơn vị logistics, hay toàn bộ trách nhiệm thuộc về nhà thầu?
$BTC $ETH $SOL
#硬件钱包 #Trezor