Cuộc tấn công diễn ra thông qua API Key, khi kẻ tấn công phát hiện và khai thác một lỗ hổng.
API Key được dùng để làm gì?
Đó là các quyền và khóa cho phép vận hành tự động, chẳng hạn thông qua bot.
API Key cấp quyền mua, bán, tạo pool, v.v.
Chúng cho phép thực hiện hầu hết mọi việc, NGOẠI TRỪ RÚT TIỀN SANG TÀI KHOẢN KHÁC.
Nếu API Key của bạn bị đánh cắp, kẻ xấu không thể lấy tiền trực tiếp, vì chúng không thể chuyển tiền sang ví khác.
Điều này giúp bot có thể hoạt động an toàn và đáng tin cậy.
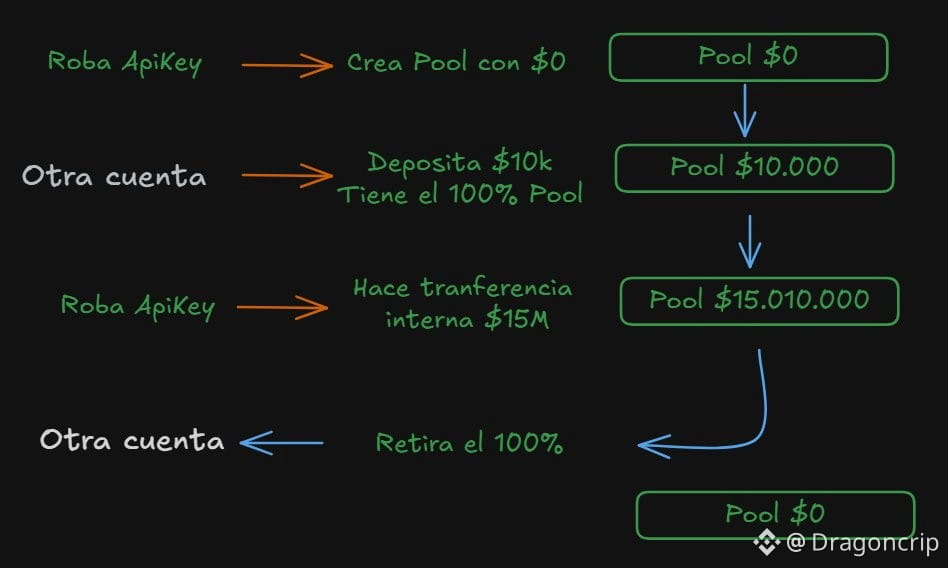
- Nhưng đây là cách kẻ tấn công khai thác một giao dịch trên Lighter:
1. Kẻ tấn công lấy được API Key của một Market Maker.
2. Đóng tất cả các giao dịch đang mở, để lại số dư bằng USDC.
3. Tạo một Public Pool nhưng không nạp gì vào đó ($0).
4. Từ ví của mình, kẻ tấn công đầu tư 10.000 USDC và mua 100% cổ phần (lúc đó, đây là nhà đầu tư duy nhất).
5. Quay lại tài khoản bị đánh cắp (tài khoản đã tạo pool ở bước 3) và thực hiện một giao dịch chuyển nội bộ trị giá 15 triệu đô la vào pool thông qua API.
*Vì đây là giao dịch chuyển nội bộ nên kẻ tấn công không mua cổ phần của pool như ở bước 4.
6. Vì kẻ tấn công sở hữu 100% cổ phần của pool bằng ví riêng, hắn đã rút toàn bộ tiền về ví của mình.
Nói cách khác, kẻ tấn công không thể dùng API để rút tiền về ví của hacker. Vì vậy, hắn dùng API tạo một pool công khai, ví của hacker mua 100% cổ phần của pool, sau đó dùng API chuyển tiền nội bộ vào pool đã tạo, rồi dùng ví của mình rút toàn bộ số tiền trong pool.
Kẻ tấn công đã lợi dụng logic của hệ thống để lấy tiền từ một người dùng, chứ không phải từ chính giao thức. Tuy nhiên, hắn đã sử dụng các quyền của giao thức, chẳng hạn như quyền chuyển tiền nội bộ vào pool.
Trách nhiệm của Lighter nằm ở việc cho phép chức năng này và để lộ một số rủi ro của API Key.
API Key được dùng để làm gì?
Đó là các quyền và khóa cho phép vận hành tự động, chẳng hạn thông qua bot.
API Key cấp quyền mua, bán, tạo pool, v.v.
Chúng cho phép thực hiện hầu hết mọi việc, NGOẠI TRỪ RÚT TIỀN SANG TÀI KHOẢN KHÁC.
Nếu API Key của bạn bị đánh cắp, kẻ xấu không thể lấy tiền trực tiếp, vì chúng không thể chuyển tiền sang ví khác.
Điều này giúp bot có thể hoạt động an toàn và đáng tin cậy.
- Nhưng đây là cách kẻ tấn công khai thác một giao dịch trên Lighter:
1. Kẻ tấn công lấy được API Key của một Market Maker.
2. Đóng tất cả các giao dịch đang mở, để lại số dư bằng USDC.
3. Tạo một Public Pool nhưng không nạp gì vào đó ($0).
4. Từ ví của mình, kẻ tấn công đầu tư 10.000 USDC và mua 100% cổ phần (lúc đó, đây là nhà đầu tư duy nhất).
5. Quay lại tài khoản bị đánh cắp (tài khoản đã tạo pool ở bước 3) và thực hiện một giao dịch chuyển nội bộ trị giá 15 triệu đô la vào pool thông qua API.
*Vì đây là giao dịch chuyển nội bộ nên kẻ tấn công không mua cổ phần của pool như ở bước 4.
6. Vì kẻ tấn công sở hữu 100% cổ phần của pool bằng ví riêng, hắn đã rút toàn bộ tiền về ví của mình.
Nói cách khác, kẻ tấn công không thể dùng API để rút tiền về ví của hacker. Vì vậy, hắn dùng API tạo một pool công khai, ví của hacker mua 100% cổ phần của pool, sau đó dùng API chuyển tiền nội bộ vào pool đã tạo, rồi dùng ví của mình rút toàn bộ số tiền trong pool.
Kẻ tấn công đã lợi dụng logic của hệ thống để lấy tiền từ một người dùng, chứ không phải từ chính giao thức. Tuy nhiên, hắn đã sử dụng các quyền của giao thức, chẳng hạn như quyền chuyển tiền nội bộ vào pool.
Trách nhiệm của Lighter nằm ở việc cho phép chức năng này và để lộ một số rủi ro của API Key.