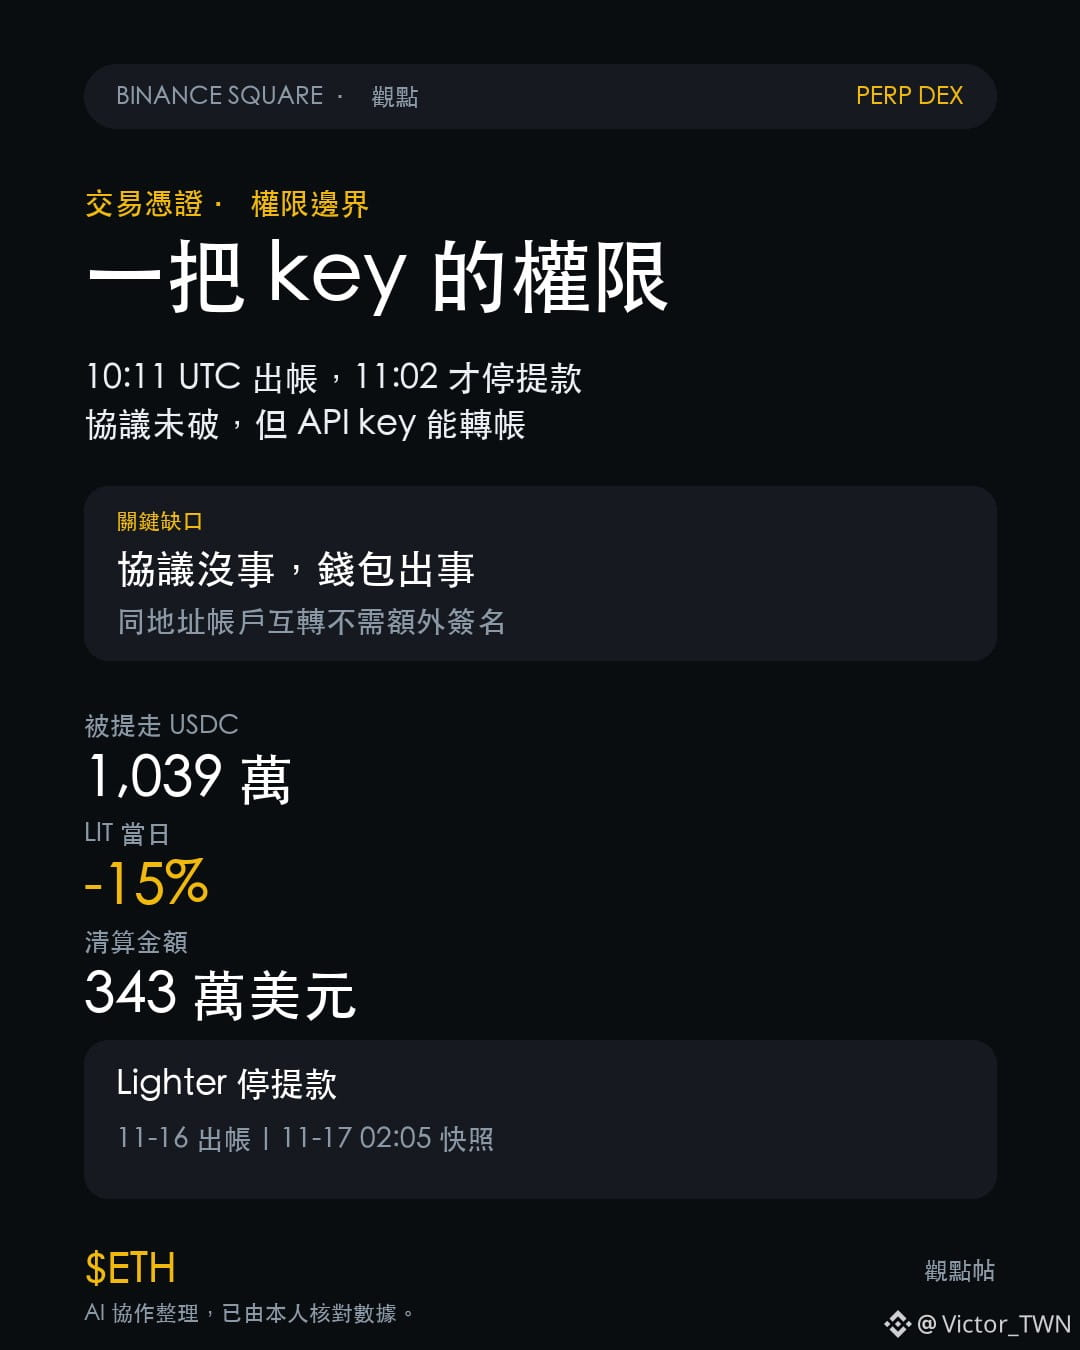
Lighter đã dừng toàn bộ hoạt động rút tiền tối qua. 10.393.057 USDC đã được chuyển khỏi hợp đồng Ethereum của nền tảng lúc 10:11 UTC và đổi thành ETH trong vòng bốn phút; thông báo tạm dừng rút tiền chỉ được đưa ra lúc 11:02 UTC, chậm 50 phút.
Lighter nói rất rõ: một khóa API giao dịch đã bị rò rỉ, giao thức và hợp đồng thông minh không bị tấn công.
Điều đó đúng về mặt kỹ thuật, nhưng chẳng an ủi được người gửi tiền là bao. Theo tài liệu của chính Lighter, khóa API có thể đặt lệnh, quản lý vị thế và chuyển tiền giữa các tài khoản thuộc cùng một địa chỉ on-chain; muốn chuyển cho người khác thì chủ sở hữu phải ký thêm một lần nữa. Lộ trình mà các nhà nghiên cứu truy ra nằm đúng ở kẽ hở này: dùng tài khoản bị đánh cắp để tạo một pool có phí 0%, tự nắm 99,99% pool, rồi lần lượt chuyển USDC của nạn nhân vào đó để rút ra. Đây là lời kể của các nhà nghiên cứu on-chain; Lighter chỉ xác nhận khóa API bị rò rỉ, chứ chưa xác nhận con số tổng cộng 15,48 triệu USD.
Tôi không hỏi “hợp đồng có bị phá hay không”, mà chỉ hỏi “một chiếc khóa có thể cấp quyền đến đâu”. Bài viết ngày 11/15 hỏi khóa được lưu ở đâu; bài này hỏi sau khi khóa bị lộ, có thể động đến bao nhiêu tiền.
$ETH đã nhận khoảng 1.920 ETH, còn 3.845 ETH vẫn nằm trong ví của kẻ tấn công. LIT giảm 15%, chạm đáy 2,35; có 3,43 triệu USD bị thanh lý. Upbit và Bithumb lập tức dừng chuyển LIT. Trong khi đó, BTC ở mức 64.829, ETH ở mức 1.817; cả hai gần như không biến động trong 24 giờ.
Một ví bị vét sạch, nhưng thị trường chung không phản ứng. Đây không phải rủi ro hệ thống, mà là phần bù rủi ro của token trên sàn perp DEX đang được định giá lại.
Muốn bác bỏ nhận định của tôi, hãy nhìn vào hai điều: dòng tiền ròng tiếp tục chảy ra sau khi mở lại chức năng rút tiền, hoặc xác nhận 5,09 triệu USD trong tài khoản thứ hai đã bị chuyển đi. Nếu điều sau được xác nhận, đây là vấn đề chung của mô hình phân quyền tài khoản, chứ không phải vấn đề của một khóa đơn lẻ.
Bạn nghĩ perp DEX có nên cho phép một khóa giao dịch được quyền chuyển tiền không?
#ĐiểmNóngThịTrường
Lighter nói rất rõ: một khóa API giao dịch đã bị rò rỉ, giao thức và hợp đồng thông minh không bị tấn công.
Điều đó đúng về mặt kỹ thuật, nhưng chẳng an ủi được người gửi tiền là bao. Theo tài liệu của chính Lighter, khóa API có thể đặt lệnh, quản lý vị thế và chuyển tiền giữa các tài khoản thuộc cùng một địa chỉ on-chain; muốn chuyển cho người khác thì chủ sở hữu phải ký thêm một lần nữa. Lộ trình mà các nhà nghiên cứu truy ra nằm đúng ở kẽ hở này: dùng tài khoản bị đánh cắp để tạo một pool có phí 0%, tự nắm 99,99% pool, rồi lần lượt chuyển USDC của nạn nhân vào đó để rút ra. Đây là lời kể của các nhà nghiên cứu on-chain; Lighter chỉ xác nhận khóa API bị rò rỉ, chứ chưa xác nhận con số tổng cộng 15,48 triệu USD.
Tôi không hỏi “hợp đồng có bị phá hay không”, mà chỉ hỏi “một chiếc khóa có thể cấp quyền đến đâu”. Bài viết ngày 11/15 hỏi khóa được lưu ở đâu; bài này hỏi sau khi khóa bị lộ, có thể động đến bao nhiêu tiền.
$ETH đã nhận khoảng 1.920 ETH, còn 3.845 ETH vẫn nằm trong ví của kẻ tấn công. LIT giảm 15%, chạm đáy 2,35; có 3,43 triệu USD bị thanh lý. Upbit và Bithumb lập tức dừng chuyển LIT. Trong khi đó, BTC ở mức 64.829, ETH ở mức 1.817; cả hai gần như không biến động trong 24 giờ.
Một ví bị vét sạch, nhưng thị trường chung không phản ứng. Đây không phải rủi ro hệ thống, mà là phần bù rủi ro của token trên sàn perp DEX đang được định giá lại.
Muốn bác bỏ nhận định của tôi, hãy nhìn vào hai điều: dòng tiền ròng tiếp tục chảy ra sau khi mở lại chức năng rút tiền, hoặc xác nhận 5,09 triệu USD trong tài khoản thứ hai đã bị chuyển đi. Nếu điều sau được xác nhận, đây là vấn đề chung của mô hình phân quyền tài khoản, chứ không phải vấn đề của một khóa đơn lẻ.
Bạn nghĩ perp DEX có nên cho phép một khóa giao dịch được quyền chuyển tiền không?
#ĐiểmNóngThịTrường