
🚨 Báo động an ninh của Lighter $LIT : Khóa API của nhà giao dịch bị rò rỉ khiến hàng triệu đô la bị rút, trong khi giao thức vẫn nguyên vẹn
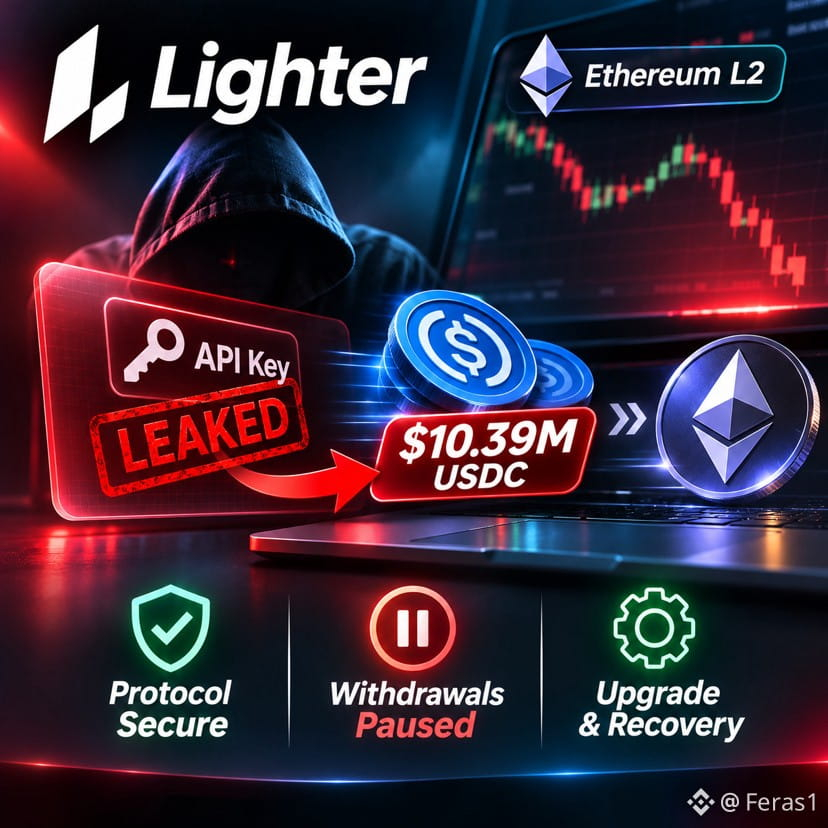
Lighter, sàn giao dịch hợp đồng vĩnh cửu hiệu suất cao sử dụng công nghệ zero-knowledge trên Ethereum L2, đã xác nhận một sự cố an ninh chỉ liên quan đến khóa API bị rò rỉ từ tài khoản của một nhà giao dịch. Giao thức cốt lõi và các hợp đồng thông minh hoàn toàn không bị ảnh hưởng và vẫn an toàn.
Dữ liệu trên chuỗi cho thấy khoảng 10,39 triệu $USDC đã nhanh chóng được rút khỏi nền tảng. Các nhà phân tích ước tính tổng mức độ ảnh hưởng trên các tài khoản tạo lập thị trường bị tác động có thể lên tới khoảng 15,5 triệu, khi kẻ tấn công đóng các vị thế, tạo một nhóm thanh khoản công khai miễn phí và rút tiền. Số $USDC bị đánh cắp nhanh chóng được đổi sang $ETH trước khi một phần được chuyển sang các tài sản tập trung vào quyền riêng tư.
Lighter đã kích hoạt chế độ Guardian trên các hợp đồng để đề phòng. Hội đồng An ninh đang chuẩn bị một bản nâng cấp tập trung vào việc thu hồi tiền từ một nỗ lực rút tiền khác của kẻ tấn công. Mọi giao dịch rút tiền vẫn bị tạm dừng, với mục tiêu rõ ràng là hoàn tất nâng cấp và khôi phục toàn quyền truy cập vào cuối ngày hôm nay.
Ví được cho là của kẻ tấn công đã được công khai xác định là 0xb3fffca…. và đã bị cộng đồng gắn cờ. Trong khi đó, $LIT đã chịu áp lực bán, phản ánh sự thận trọng rộng hơn của thị trường trước các rủi ro vận hành, ngay cả khi công nghệ nền tảng vẫn vững chắc.
Sự kiện này làm nổi bật khác biệt cốt yếu giữa bảo mật ở cấp độ giao thức và các biện pháp quản lý khóa bên ngoài. Trong một lĩnh vực mà quyền tự lưu ký và cơ chế khớp lệnh có thể xác minh thông qua các mạch ZK tạo nên lợi thế, kỷ luật vận hành trong việc quản lý quyền truy cập API cũng quan trọng không kém gì bản thân mã nguồn.
Liệu các biện pháp bảo vệ khóa API mạnh hơn và cơ chế khôi phục nhanh hơn sẽ trở thành tiêu chuẩn mới giúp phân biệt các DEX có khả năng chống chịu tốt với phần còn lại trong năm 2026?
#lighter #CryptoSecurity
Lighter, sàn giao dịch hợp đồng vĩnh cửu hiệu suất cao sử dụng công nghệ zero-knowledge trên Ethereum L2, đã xác nhận một sự cố an ninh chỉ liên quan đến khóa API bị rò rỉ từ tài khoản của một nhà giao dịch. Giao thức cốt lõi và các hợp đồng thông minh hoàn toàn không bị ảnh hưởng và vẫn an toàn.
Dữ liệu trên chuỗi cho thấy khoảng 10,39 triệu $USDC đã nhanh chóng được rút khỏi nền tảng. Các nhà phân tích ước tính tổng mức độ ảnh hưởng trên các tài khoản tạo lập thị trường bị tác động có thể lên tới khoảng 15,5 triệu, khi kẻ tấn công đóng các vị thế, tạo một nhóm thanh khoản công khai miễn phí và rút tiền. Số $USDC bị đánh cắp nhanh chóng được đổi sang $ETH trước khi một phần được chuyển sang các tài sản tập trung vào quyền riêng tư.
Lighter đã kích hoạt chế độ Guardian trên các hợp đồng để đề phòng. Hội đồng An ninh đang chuẩn bị một bản nâng cấp tập trung vào việc thu hồi tiền từ một nỗ lực rút tiền khác của kẻ tấn công. Mọi giao dịch rút tiền vẫn bị tạm dừng, với mục tiêu rõ ràng là hoàn tất nâng cấp và khôi phục toàn quyền truy cập vào cuối ngày hôm nay.
Ví được cho là của kẻ tấn công đã được công khai xác định là 0xb3fffca…. và đã bị cộng đồng gắn cờ. Trong khi đó, $LIT đã chịu áp lực bán, phản ánh sự thận trọng rộng hơn của thị trường trước các rủi ro vận hành, ngay cả khi công nghệ nền tảng vẫn vững chắc.
Sự kiện này làm nổi bật khác biệt cốt yếu giữa bảo mật ở cấp độ giao thức và các biện pháp quản lý khóa bên ngoài. Trong một lĩnh vực mà quyền tự lưu ký và cơ chế khớp lệnh có thể xác minh thông qua các mạch ZK tạo nên lợi thế, kỷ luật vận hành trong việc quản lý quyền truy cập API cũng quan trọng không kém gì bản thân mã nguồn.
Liệu các biện pháp bảo vệ khóa API mạnh hơn và cơ chế khôi phục nhanh hơn sẽ trở thành tiêu chuẩn mới giúp phân biệt các DEX có khả năng chống chịu tốt với phần còn lại trong năm 2026?
#lighter #CryptoSecurity