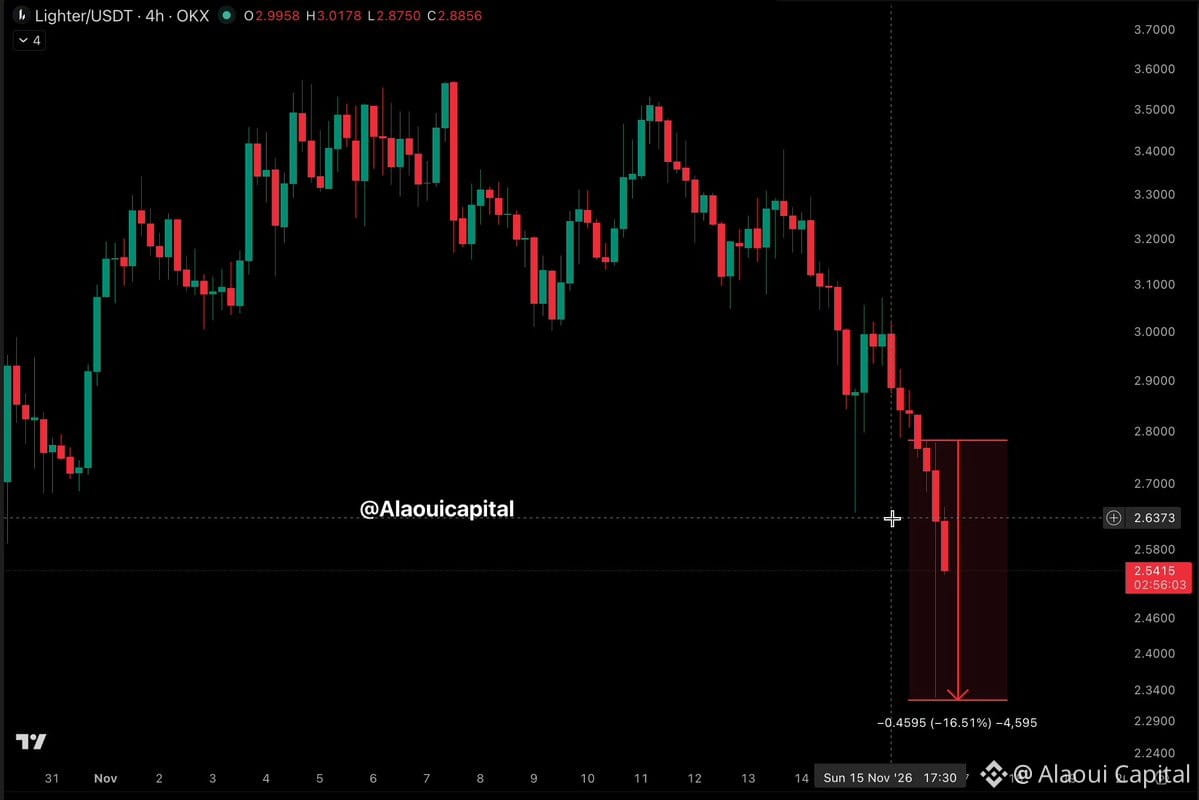

$LIT đánh trúng vào nơi người dùng ít ngờ tới nhất.
Theo cáo buộc, 15,6 triệu USD đã bị rút qua các khóa API của nhà tạo lập thị trường bị xâm phạm và cơ chế Public Pools của Lighter.
Điều đáng sợ là gì? Kẻ tấn công không cần quyền rút tiền từ bên ngoài thông thường.
Theo cáo buộc, họ đã sử dụng các pool liên kết với chính địa chỉ L1 của nạn nhân để chuyển tiền.
Đây là một bài học đắt giá về quyền hạn.
Giờ đây, câu hỏi mà mọi người dùng đều đang đặt ra:
Tôi có thể tin tưởng giao tài sản của mình cho các quyền hạn, pool và cơ sở hạ tầng rút tiền không?
Thu hồi tiền là một chuyện. Lấy lại niềm tin lại là chuyện khác.
Theo cáo buộc, 15,6 triệu USD đã bị rút qua các khóa API của nhà tạo lập thị trường bị xâm phạm và cơ chế Public Pools của Lighter.
Điều đáng sợ là gì? Kẻ tấn công không cần quyền rút tiền từ bên ngoài thông thường.
Theo cáo buộc, họ đã sử dụng các pool liên kết với chính địa chỉ L1 của nạn nhân để chuyển tiền.
Đây là một bài học đắt giá về quyền hạn.
Giờ đây, câu hỏi mà mọi người dùng đều đang đặt ra:
Tôi có thể tin tưởng giao tài sản của mình cho các quyền hạn, pool và cơ sở hạ tầng rút tiền không?
Thu hồi tiền là một chuyện. Lấy lại niềm tin lại là chuyện khác.