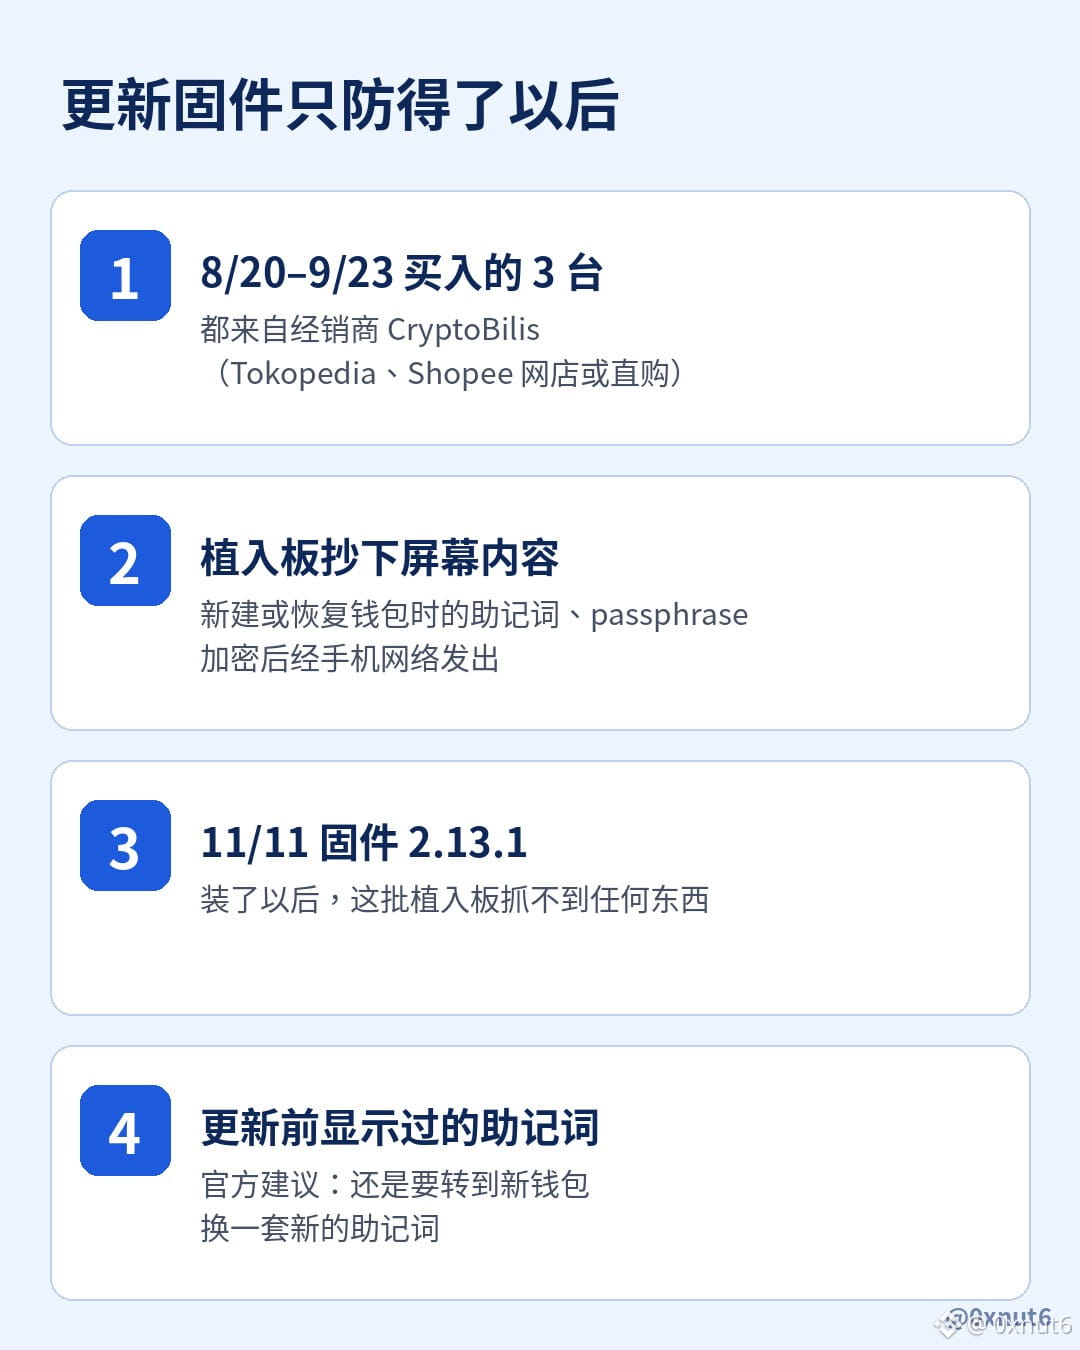
Nhà sản xuất ví phần cứng Trezor xác nhận ngày 12 tháng 11 rằng có 3 thiết bị Safe 5 bị gắn thêm một bo mạch để đánh cắp cụm từ khôi phục. Cả 3 thiết bị đều được mua trong khoảng từ ngày 20 tháng 8 đến ngày 23 tháng 9; một số được mua qua các cửa hàng trực tuyến của nhà phân phối CryptoBilis trên Tokopedia và Shopee, số khác được mua trực tiếp từ CryptoBilis.
Bo mạch này được kẹp giữa bo mạch chính và màn hình, rồi sao chép toàn bộ nội dung hiển thị trên màn hình. Khi tạo ví, nó lưu lại cụm từ khôi phục hiện trên màn hình; khi khôi phục ví, nó cũng lưu cụm từ khôi phục bạn nhập trên thiết bị, cùng với passphrase. Sau đó, dữ liệu được mã hóa và gửi qua mạng di động đến máy chủ của kẻ tấn công; nếu không kết nối được mạng, nó sẽ liên tục thử lại. Bo mạch này không sửa đổi firmware và cũng không can thiệp vào chip bảo mật.
Ngày 11 tháng 11, Trezor phát hành firmware phiên bản 2.13.1. Sau khi cài phiên bản này, các bo mạch cấy ghép trong lô thiết bị trên sẽ không thể lấy được bất kỳ dữ liệu nào. Tuy nhiên, hãng cũng cho biết việc cập nhật firmware không thể ngăn chặn những cụm từ khôi phục đã bị sao chép trước khi cập nhật. Vì vậy, những người từng mua thiết bị từ CryptoBilis vẫn cần chuyển tiền mã hóa sang ví mới và tạo một cụm từ khôi phục mới.
Đến nay, 48 người mua hàng từ CryptoBilis đã liên hệ với Trezor. Một số thiết bị được gửi đến phòng thí nghiệm để kiểm tra, trong khi những thiết bị khác được chụp ảnh bên trong để kiểm tra. Ngoài 3 thiết bị này, chưa phát hiện thiết bị nào khác đã bị can thiệp trong số những thiết bị được kiểm tra, và cũng chưa có ai báo mất tiền mã hóa. Trezor đã cắt giảm khoảng 80% số nhà phân phối; những người mua thiết bị từ CryptoBilis sau tháng 3 năm 2026 có thể đăng ký đổi máy mới. Hãng cũng cảnh báo rằng kẻ lừa đảo có thể giả mạo Trezor để gửi thông báo đổi máy hoặc hoàn tiền; Trezor sẽ không bao giờ yêu cầu người dùng cung cấp cụm từ khôi phục.
Bo mạch này được kẹp giữa bo mạch chính và màn hình, rồi sao chép toàn bộ nội dung hiển thị trên màn hình. Khi tạo ví, nó lưu lại cụm từ khôi phục hiện trên màn hình; khi khôi phục ví, nó cũng lưu cụm từ khôi phục bạn nhập trên thiết bị, cùng với passphrase. Sau đó, dữ liệu được mã hóa và gửi qua mạng di động đến máy chủ của kẻ tấn công; nếu không kết nối được mạng, nó sẽ liên tục thử lại. Bo mạch này không sửa đổi firmware và cũng không can thiệp vào chip bảo mật.
Ngày 11 tháng 11, Trezor phát hành firmware phiên bản 2.13.1. Sau khi cài phiên bản này, các bo mạch cấy ghép trong lô thiết bị trên sẽ không thể lấy được bất kỳ dữ liệu nào. Tuy nhiên, hãng cũng cho biết việc cập nhật firmware không thể ngăn chặn những cụm từ khôi phục đã bị sao chép trước khi cập nhật. Vì vậy, những người từng mua thiết bị từ CryptoBilis vẫn cần chuyển tiền mã hóa sang ví mới và tạo một cụm từ khôi phục mới.
Đến nay, 48 người mua hàng từ CryptoBilis đã liên hệ với Trezor. Một số thiết bị được gửi đến phòng thí nghiệm để kiểm tra, trong khi những thiết bị khác được chụp ảnh bên trong để kiểm tra. Ngoài 3 thiết bị này, chưa phát hiện thiết bị nào khác đã bị can thiệp trong số những thiết bị được kiểm tra, và cũng chưa có ai báo mất tiền mã hóa. Trezor đã cắt giảm khoảng 80% số nhà phân phối; những người mua thiết bị từ CryptoBilis sau tháng 3 năm 2026 có thể đăng ký đổi máy mới. Hãng cũng cảnh báo rằng kẻ lừa đảo có thể giả mạo Trezor để gửi thông báo đổi máy hoặc hoàn tiền; Trezor sẽ không bao giờ yêu cầu người dùng cung cấp cụm từ khôi phục.