Chiếc ví bạn mua để chống trộm lại giấu bên trong một thiết bị nghe lén
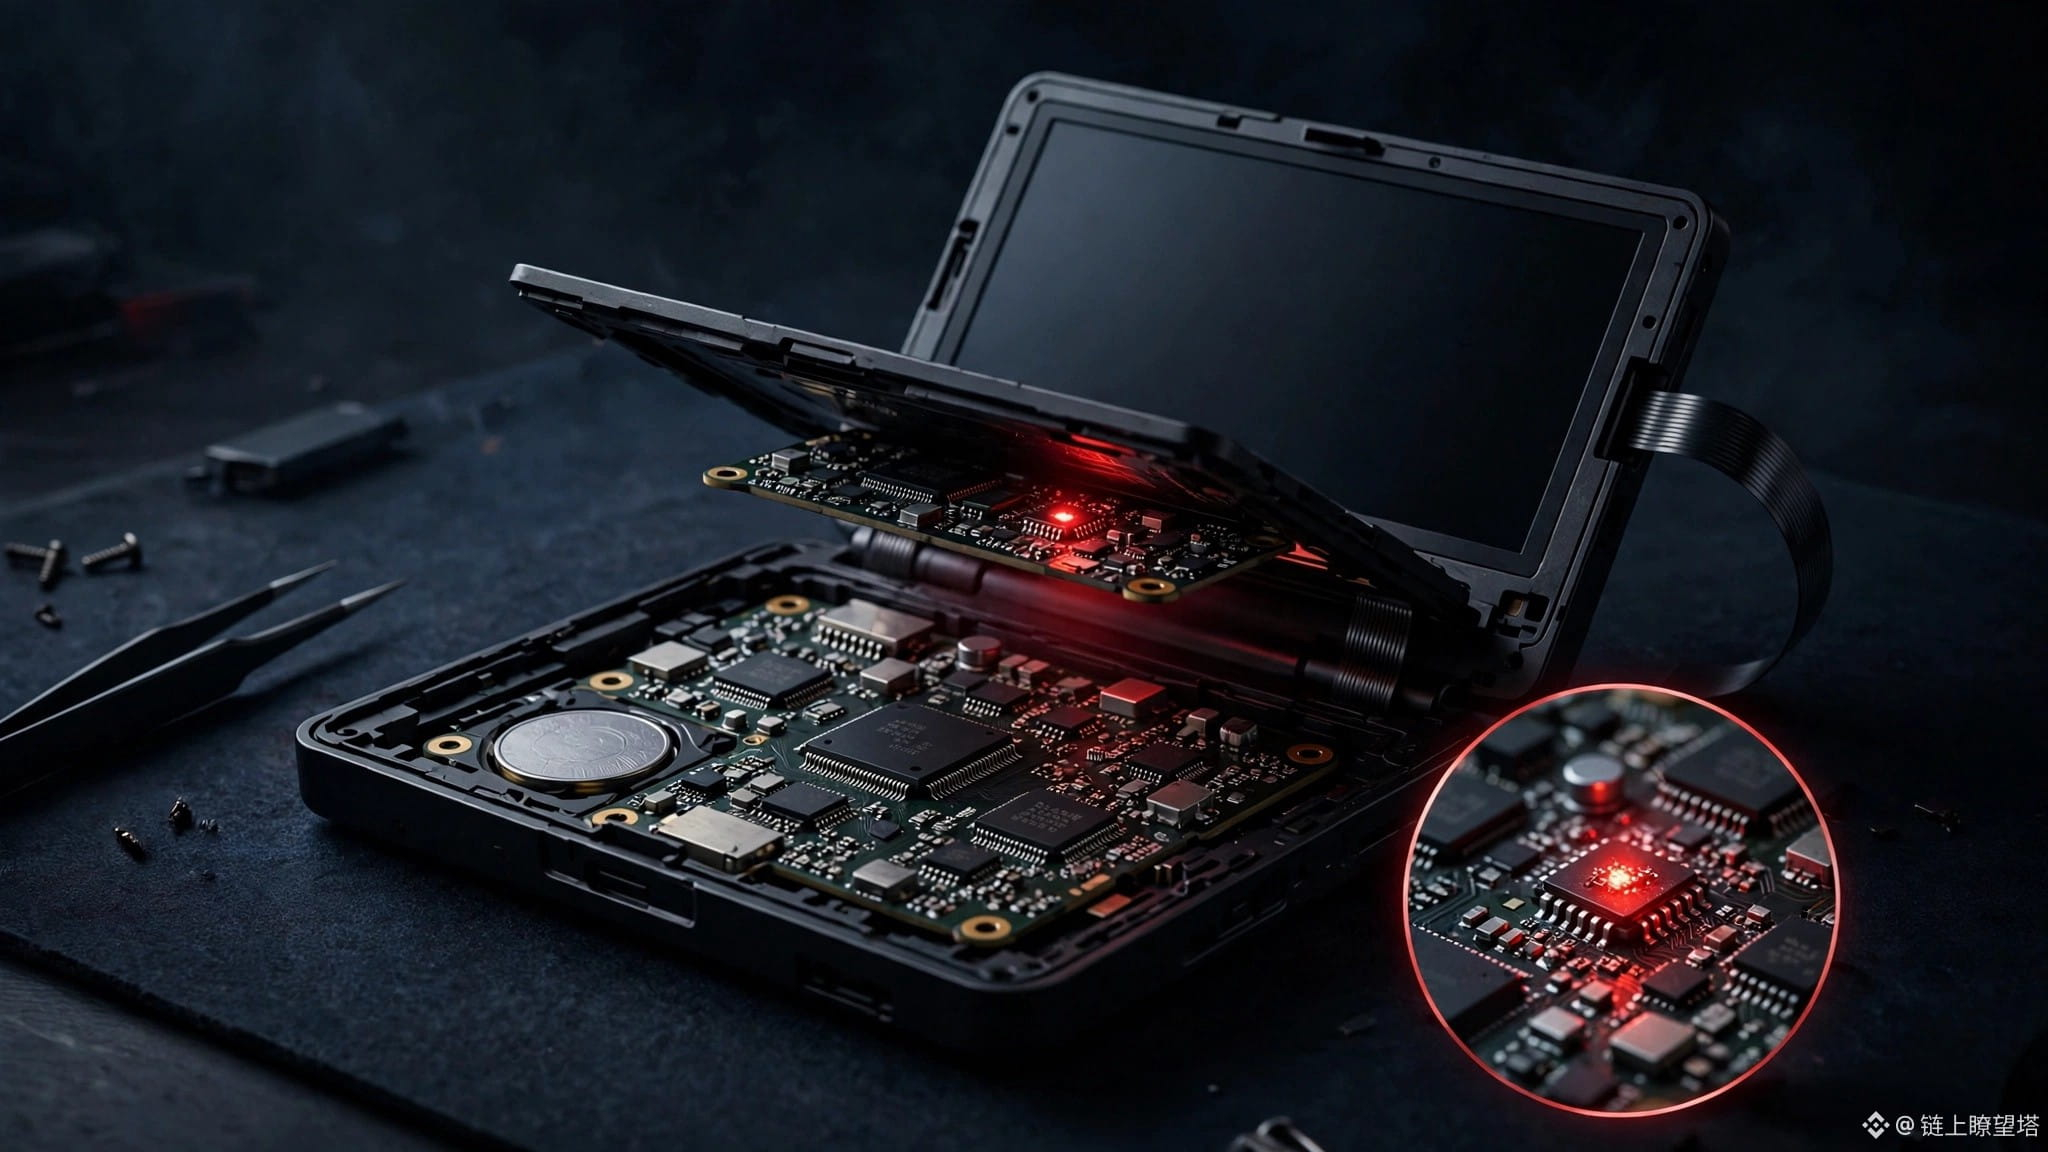
Ngày 12/11, Trezor chính thức xác nhận: có người đã cài thiết bị phần cứng vào 3 chiếc Safe 5. Một bảng mạch được kẹp giữa bo mạch chủ và màn hình sẽ sao chép mọi thứ hiển thị trên màn hình, kể cả cụm từ khôi phục, rồi gửi thẳng qua mạng di động cho kẻ tấn công. Cả ba chiếc đều đến từ nhà phân phối CryptoBilis ở Đông Nam Á, được mua trong khoảng từ ngày 20/8 đến 23/9 và có bán trên Tokopedia, Shopee. Có 48 người mua liên hệ với Trezor; hiện xác nhận có 3 chiếc bị cài thiết bị, chưa ai báo mất tiền.
Bản firmware 2.13.1 ngày 11/11 có thể vô hiệu hóa các thiết bị cài cắm này, nhưng chính Trezor thừa nhận: những cụm từ khôi phục đã bị sao chép trước đó thì không thể cứu vãn. Ai bị ảnh hưởng hãy nhanh chóng chuyển tiền sang ví mới và đổi sang cụm từ khôi phục mới. Mạng lưới nhà phân phối bị cắt giảm trực tiếp 80%.
Nói thẳng ra, ví phần cứng bán lời hứa “ngoại tuyến = an toàn”. Thế nhưng mắt xích nguy hiểm nhất không phải là hacker giỏi đến đâu, mà là có người đã động tay vào ví trước cả khi bạn bóc lớp niêm phong. Ledger vừa gặp sự cố hồi tháng 10, cùng một nhà phân phối, giờ đến lượt Trezor dính đòn — đây không phải trường hợp cá biệt, mà là khủng hoảng niềm tin trên toàn bộ chuỗi phân phối. Với thứ như ví tiền mã hóa, mua trực tiếp từ trang web chính thức mới là giới hạn an toàn tối thiểu. Ham rẻ mà mua qua bên thứ ba, số tiền tiết kiệm được có khi lại chính là toàn bộ tài sản của bạn.
#Trezor #硬件钱包 #供应链攻击 #AnToanMaHoa
Ngày 12/11, Trezor chính thức xác nhận: có người đã cài thiết bị phần cứng vào 3 chiếc Safe 5. Một bảng mạch được kẹp giữa bo mạch chủ và màn hình sẽ sao chép mọi thứ hiển thị trên màn hình, kể cả cụm từ khôi phục, rồi gửi thẳng qua mạng di động cho kẻ tấn công. Cả ba chiếc đều đến từ nhà phân phối CryptoBilis ở Đông Nam Á, được mua trong khoảng từ ngày 20/8 đến 23/9 và có bán trên Tokopedia, Shopee. Có 48 người mua liên hệ với Trezor; hiện xác nhận có 3 chiếc bị cài thiết bị, chưa ai báo mất tiền.
Bản firmware 2.13.1 ngày 11/11 có thể vô hiệu hóa các thiết bị cài cắm này, nhưng chính Trezor thừa nhận: những cụm từ khôi phục đã bị sao chép trước đó thì không thể cứu vãn. Ai bị ảnh hưởng hãy nhanh chóng chuyển tiền sang ví mới và đổi sang cụm từ khôi phục mới. Mạng lưới nhà phân phối bị cắt giảm trực tiếp 80%.
Nói thẳng ra, ví phần cứng bán lời hứa “ngoại tuyến = an toàn”. Thế nhưng mắt xích nguy hiểm nhất không phải là hacker giỏi đến đâu, mà là có người đã động tay vào ví trước cả khi bạn bóc lớp niêm phong. Ledger vừa gặp sự cố hồi tháng 10, cùng một nhà phân phối, giờ đến lượt Trezor dính đòn — đây không phải trường hợp cá biệt, mà là khủng hoảng niềm tin trên toàn bộ chuỗi phân phối. Với thứ như ví tiền mã hóa, mua trực tiếp từ trang web chính thức mới là giới hạn an toàn tối thiểu. Ham rẻ mà mua qua bên thứ ba, số tiền tiết kiệm được có khi lại chính là toàn bộ tài sản của bạn.
#Trezor #硬件钱包 #供应链攻击 #AnToanMaHoa