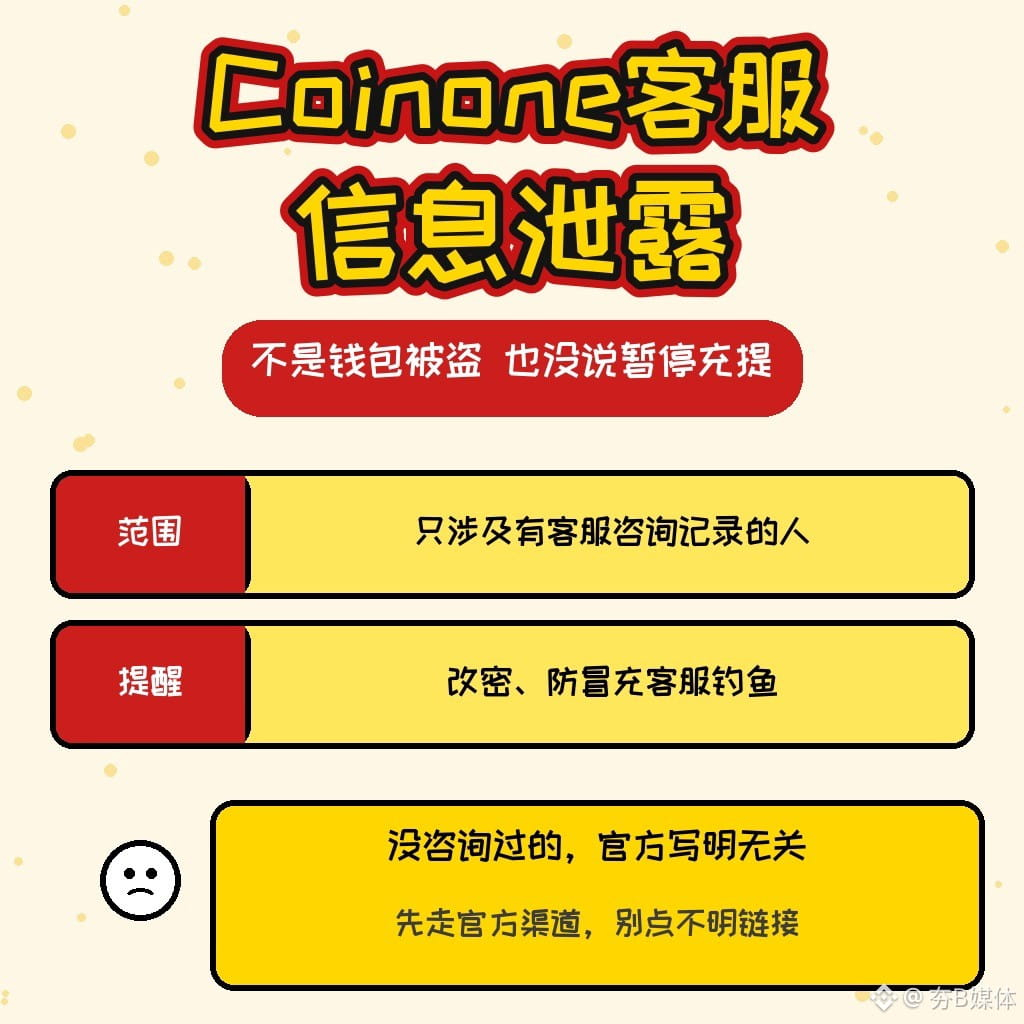
Nhà thầu thuê ngoài chăm sóc khách hàng của Coinone Hàn Quốc bị xâm nhập: Nếu từng có lịch sử tư vấn thì hãy đề phòng phishing trước, không phải ví bị đánh cắp
Sàn giao dịch Hàn Quốc Coinone hôm nay (15/11) lúc 08:00 đã ra thông báo cho biết máy chủ của nhà thầu thuê ngoài chăm sóc khách hàng MetaM đã bị tấn công từ bên ngoài vào khoảng 04:00 ngày 12/11, khiến một phần thông tin cá nhân mà khách hàng để lại khi chat hoặc gọi điện tư vấn có thể đã bị xem hoặc bị rò rỉ. Thông báo chính thức nêu rõ: người dùng không có lịch sử tư vấn với chăm sóc khách hàng thì không liên quan đến vụ rò rỉ này.
Chuyện gì đã xảy ra: Có thể liên quan đến số điện thoại dùng để tư vấn, họ tên, email, tài khoản ngân hàng, mật khẩu, số đăng ký cư trú, địa chỉ, địa chỉ ví và mã định danh giao dịch. Đây là danh sách các mục có khả năng bị ảnh hưởng; dữ liệu thực tế rò rỉ khác nhau tùy từng người, số người bị ảnh hưởng هنوز chưa được công bố. Coinone cho biết tài khoản thành viên, giao dịch và hệ thống ví đang vận hành tách biệt với máy chủ của nhà thầu thuê ngoài, hiện chưa phát hiện các hệ thống này bị xâm nhập trực tiếp; bộ phận CSKH đã chuyển sang tư vấn qua email và đã báo cáo cho cơ quan quản lý Hàn Quốc.
Ai bị ảnh hưởng: Những người từng liên hệ tư vấn với CSKH Coinone là nhóm trực tiếp nhất. Thông tin bị rò rỉ có thể bị dùng để giả mạo CSKH nhằm lừa đảo. Nếu khi tư vấn bạn đã nói hoặc nhập mật khẩu, hãy đổi mật khẩu Coinone, đồng thời đổi cả các mật khẩu đã dùng chung trên những trang web khác. Thông báo chính thức nhấn mạnh rằng họ tuyệt đối không bao giờ hỏi mật khẩu, OTP hoặc mã xác minh qua điện thoại, SMS hay email, cũng không yêu cầu rút tiền hay đổi địa chỉ ví. Những ai chưa từng dùng Coinone, hoặc không có lịch sử tư vấn, không bị ảnh hưởng trực tiếp bởi vụ rò rỉ này. Đây không phải vụ mất cắp ví nóng, và thông báo cũng không đề cập việc tạm dừng nạp/rút.
Sắp tới cần xác nhận gì: Khi nào dịch vụ tra cứu rò rỉ mà phía chính thức đang chuẩn bị sẽ được đưa lên, và liệu số người bị ảnh hưởng cùng phạm vi chính xác có được cập nhật thêm hay không. Nếu nhận được cuộc gọi hoặc đường link nhắc đến nội dung tư vấn của bạn, hãy kiểm tra lại qua kênh chính thức trước.
Gần đây bạn có nhận được cuộc gọi hoặc tin nhắn tự xưng là CSKH Coinone, yêu cầu mã xác minh hoặc đổi địa chỉ rút tiền không?
Không cấu thành lời khuyên đầu tư.
Nguồn: Thông báo chính thức của Coinone “개인정보 유출 사실 관련 안내” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (khoảng 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15 giờ Hồng Kông
#Coinone #信息泄露 #防钓鱼 #媒体B
Sàn giao dịch Hàn Quốc Coinone hôm nay (15/11) lúc 08:00 đã ra thông báo cho biết máy chủ của nhà thầu thuê ngoài chăm sóc khách hàng MetaM đã bị tấn công từ bên ngoài vào khoảng 04:00 ngày 12/11, khiến một phần thông tin cá nhân mà khách hàng để lại khi chat hoặc gọi điện tư vấn có thể đã bị xem hoặc bị rò rỉ. Thông báo chính thức nêu rõ: người dùng không có lịch sử tư vấn với chăm sóc khách hàng thì không liên quan đến vụ rò rỉ này.
Chuyện gì đã xảy ra: Có thể liên quan đến số điện thoại dùng để tư vấn, họ tên, email, tài khoản ngân hàng, mật khẩu, số đăng ký cư trú, địa chỉ, địa chỉ ví và mã định danh giao dịch. Đây là danh sách các mục có khả năng bị ảnh hưởng; dữ liệu thực tế rò rỉ khác nhau tùy từng người, số người bị ảnh hưởng هنوز chưa được công bố. Coinone cho biết tài khoản thành viên, giao dịch và hệ thống ví đang vận hành tách biệt với máy chủ của nhà thầu thuê ngoài, hiện chưa phát hiện các hệ thống này bị xâm nhập trực tiếp; bộ phận CSKH đã chuyển sang tư vấn qua email và đã báo cáo cho cơ quan quản lý Hàn Quốc.
Ai bị ảnh hưởng: Những người từng liên hệ tư vấn với CSKH Coinone là nhóm trực tiếp nhất. Thông tin bị rò rỉ có thể bị dùng để giả mạo CSKH nhằm lừa đảo. Nếu khi tư vấn bạn đã nói hoặc nhập mật khẩu, hãy đổi mật khẩu Coinone, đồng thời đổi cả các mật khẩu đã dùng chung trên những trang web khác. Thông báo chính thức nhấn mạnh rằng họ tuyệt đối không bao giờ hỏi mật khẩu, OTP hoặc mã xác minh qua điện thoại, SMS hay email, cũng không yêu cầu rút tiền hay đổi địa chỉ ví. Những ai chưa từng dùng Coinone, hoặc không có lịch sử tư vấn, không bị ảnh hưởng trực tiếp bởi vụ rò rỉ này. Đây không phải vụ mất cắp ví nóng, và thông báo cũng không đề cập việc tạm dừng nạp/rút.
Sắp tới cần xác nhận gì: Khi nào dịch vụ tra cứu rò rỉ mà phía chính thức đang chuẩn bị sẽ được đưa lên, và liệu số người bị ảnh hưởng cùng phạm vi chính xác có được cập nhật thêm hay không. Nếu nhận được cuộc gọi hoặc đường link nhắc đến nội dung tư vấn của bạn, hãy kiểm tra lại qua kênh chính thức trước.
Gần đây bạn có nhận được cuộc gọi hoặc tin nhắn tự xưng là CSKH Coinone, yêu cầu mã xác minh hoặc đổi địa chỉ rút tiền không?
Không cấu thành lời khuyên đầu tư.
Nguồn: Thông báo chính thức của Coinone “개인정보 유출 사실 관련 안내” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (khoảng 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15 giờ Hồng Kông
#Coinone #信息泄露 #防钓鱼 #媒体B