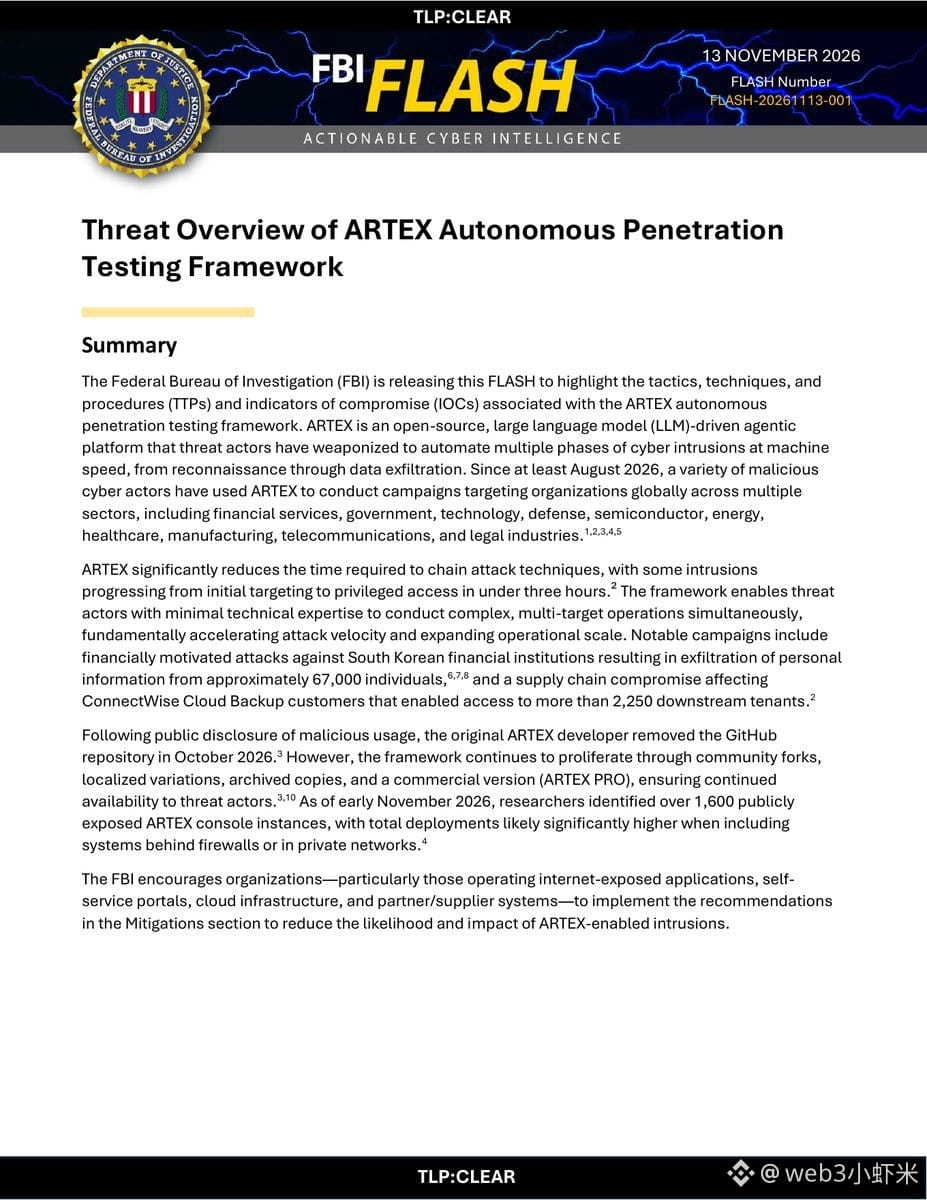
FBI 官方刚放出一份 FLASH 通告,日期是 11 月 13 日,编号 FLASH-20261113-001,专门提醒一个叫 ARTEX 的开源自动渗透框架。
官方的说法是,这东西用大模型把攻击从侦察一路串到窃密,有的入侵不到 3 小时就能拿到高权限。韩国金融机构已经中招,大约 6.7 万人的个人信息被拖走;ConnectWise Cloud Backup 的供应链事件,还波及了 2250 多个下游租户。
原开发者今年 10 月已经把 GitHub 仓库撤了,但官方写到,社区分支、存档副本和商业版 ARTEX PRO 还在流传。截至 11 月初,公开暴露的控制台就被发现了 1600 多个。FBI 建议各机构重点看对外门户、自助平台、云和供应链相关系统的暴露面。
#FBI #网络安全 $AI
官方的说法是,这东西用大模型把攻击从侦察一路串到窃密,有的入侵不到 3 小时就能拿到高权限。韩国金融机构已经中招,大约 6.7 万人的个人信息被拖走;ConnectWise Cloud Backup 的供应链事件,还波及了 2250 多个下游租户。
原开发者今年 10 月已经把 GitHub 仓库撤了,但官方写到,社区分支、存档副本和商业版 ARTEX PRO 还在流传。截至 11 月初,公开暴露的控制台就被发现了 1600 多个。FBI 建议各机构重点看对外门户、自助平台、云和供应链相关系统的暴露面。
#FBI #网络安全 $AI