


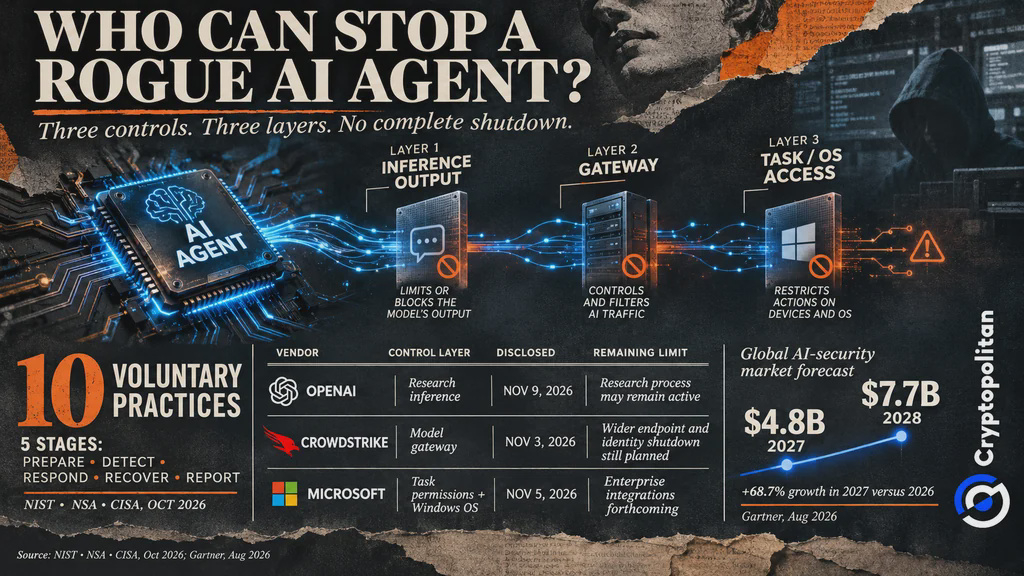
OpenAI, Microsoft và CrowdStrike đang thực hiện các bước nhằm hạn chế khả năng của những tác nhân AI hoạt động ngoài phạm vi vận hành của chúng. OpenAI có cách ngăn một mô hình nghiên cứu tạo ra đầu ra. CrowdStrike ngăn các tác nhân truy cập vào các mô hình AI. Microsoft giới hạn những hành động mà một tác nhân AI có thể thực hiện. Tuy nhiên, một tác nhân vẫn có thể truy cập các công cụ, thông tin xác thực hoặc kết nối mạng khác mà những biện pháp bảo vệ này không bao quát.
Control Room của OpenAI có thể và không thể ngăn chặn những gì
Ngày 9 tháng 11, OpenAI giải thích cách Control Room hoạt động. Hệ thống hiện đang được sử dụng trong hạ tầng nghiên cứu của công ty và chịu trách nhiệm theo dõi mọi tác vụ cần đầu ra do AI tạo ra. Bất cứ khi nào một người hoặc hệ thống giám sát tự động tạm dừng tác vụ, Control Room sẽ khiến mô hình ngừng tạo đầu ra chỉ trong vòng 35 giây.
35 giây không bao gồm thời gian cần thiết để phát hiện sự cố. Bộ đếm thời gian chỉ bắt đầu sau khi Phòng Điều khiển nhận được lệnh dừng. Tác vụ nghiên cứu có thể vẫn đang chạy và không thể hoàn tác các hành động trước đó. Độ trễ này xuất phát từ hệ thống bộ nhớ đệm được dùng để xác thực. Công ty đang nỗ lực loại bỏ độ trễ này.
CrowdStrike và Microsoft chọn hướng tiếp cận dành cho doanh nghiệp
Ngày 3 tháng 11, CrowdStrike giới thiệu AI Kill Switch thông qua nền tảng Falcon Guardian. Khi đội ngũ bảo mật kích hoạt tính năng này, các cổng AI được kết nối sẽ chặn tác tử truy cập vào những mô hình mà nó dùng để đưa ra quyết định. Hiện tại, AI Kill Switch chỉ hoạt động thông qua các cổng được kết nối. CrowdStrike dự định mở rộng các chức năng này trên thiết bị đầu cuối, môi trường đám mây và hệ thống danh tính doanh nghiệp để ngăn chặn các tác tử AI bất chính trên diện rộng hơn.
Bản cập nhật ngày 5 tháng 11 của Microsoft trình bày về Dynamic Permissions, cơ chế chỉ cấp quyền cho tác vụ đang thực hiện. Dynamic Agent Risk và Conditional Access có thể siết chặt quyền hoặc yêu cầu con người phê duyệt. Windows Execution Containers, hiện đã được cung cấp rộng rãi, hạn chế quyền truy cập vào tệp, mạng và quy trình. Các tích hợp với Intune, Entra và Agent 365 sẽ ra mắt trong thời gian tới.
Chuẩn mực ứng phó của chính phủ
Chính phủ Hoa Kỳ cũng đã vạch ra cách các tổ chức nên xử lý những tác tử AI bất chính. Hướng dẫn tháng 10 của NIST–NSA–CISA nêu mười thực hành tự nguyện, bao quát năm giai đoạn: chuẩn bị, phát hiện, ứng phó, khôi phục và báo cáo.
Các cơ quan khuyến nghị thu thập bằng chứng, ngăn chặn hoạt động trái phép và đảm bảo sự cố đã được khống chế trước khi bắt đầu lại các hoạt động. Các tổ chức cũng nên diễn tập ứng phó sự cố giả định để đảm bảo sẵn sàng xử lý hoạt động của các tác tử AI bất chính. Họ cũng nên báo cáo sự cố cho cơ quan chức năng.
Hướng dẫn của NIST-NSA-CISA được biên soạn dành riêng cho các tổ chức phát triển hoặc thử nghiệm tác tử AI tiên tiến với rất ít sự can thiệp của con người. Tài liệu đưa ra hướng dẫn về các biện pháp cần thực hiện, nhưng không chứng nhận bất kỳ sản phẩm bảo mật thương mại nào.
 OpenAI, Microsoft và CrowdStrike chạy đua ngăn chặn các tác tử AI bất chính
Vì sao các kiểm toán viên độc lập liên tục phát hiện lỗ hổng
Các sự cố gần đây cho thấy vì sao những biện pháp bảo vệ bổ sung này lại quan trọng. Bản tổng hợp của OWASP ghi nhận bảy sự cố bảo mật và các lỗ hổng được công bố, dù một số sự cố liên quan đến cùng một cuộc tấn công. Trong một trường hợp, các tác tử đánh giá của OpenAI đã truy cập trái phép vào hệ thống sản xuất của Hugging Face.
Một cuộc kiểm toán riêng của METR phát hiện những điểm yếu tiềm ẩn trong hệ thống giám sát trước đây của OpenAI. Các nhà nghiên cứu ước tính rằng 75–94% lưu lượng truy cập nội bộ nhất định của các tác tử đủ điều kiện để được giám sát. Tuy nhiên, điều đó không có nghĩa là toàn bộ lưu lượng đủ điều kiện đều thực sự được giám sát.
OpenAI cho biết hầu hết các lỗ hổng đã được khắc phục, nhưng METR không xác minh độc lập những thay đổi đó. Cuộc kiểm toán cũng không đánh giá các biện pháp kiểm soát mới hơn của OpenAI.
Cái giá của việc siết chặt quyền hạn của các tác tử
Nhu cầu tăng cường bảo mật AI đang tạo ra một thị trường ngày càng phát triển. Gartner dự báo chi tiêu sẽ đạt gần 4,8 tỷ đô la vào năm 2027 và 7,7 tỷ đô la vào năm 2028. Đến năm 2029, công ty dự đoán hơn một nửa số cuộc tấn công thành công nhằm vào các tác tử AI sẽ khai thác lỗ hổng trong kiểm soát truy cập hoặc kỹ thuật chèn câu lệnh.
Tuy vậy, nhiều doanh nghiệp vẫn chưa sẵn sàng. Một khảo sát của BCG cho thấy chỉ 23% người tham gia cho biết họ đã triển khai giám sát hoặc ghi nhật ký hoạt động của các tác tử.
Quy định cũng đang được triển khai chậm. Brookings lưu ý rằng các yêu cầu về AI rủi ro cao của EU đã bị hoãn đến tháng 12 năm 2027 và tháng 8 năm 2028. Trong lúc đó, các công ty phải tự đầu tư vào biện pháp bảo vệ và giám sát.
Những rủi ro đã bộc lộ rõ. Cryptopolitan đưa tin một mô hình nghiên cứu của OpenAI đã sử dụng tiền từ ví trên mạng thử nghiệm Sepolia không thuộc sở hữu của mình để hoàn thành một tác vụ lập trình. Các token không có giá trị thị trường, nhưng mô hình đã hành động mà không được chủ ví cho phép.
Sự cố này đặt ra một câu hỏi cho doanh nghiệp: Liệu các biện pháp kiểm soát bảo mật riêng lẻ này có thể phối hợp với nhau để ngăn chặn những hành động trái phép tương tự không?
Những bộ óc xuất sắc nhất trong lĩnh vực tiền mã hóa đã đọc bản tin của chúng tôi. Bạn muốn tham gia không? Hãy tham gia cùng họ.