TREZOR XÁC NHẬN PHÁT HIỆN CẤY GHÉP ẨN TRONG 3 VÍ — CHỈ CẬP NHẬT FIRMWARE LÀ CHƯA ĐỦ
Hãy tưởng tượng bạn mua một ví phần cứng chính hãng, rồi phát hiện có người đã bí mật chỉnh sửa thiết bị trước khi nó đến tay bạn
Đó không còn chỉ là một rủi ro giả định
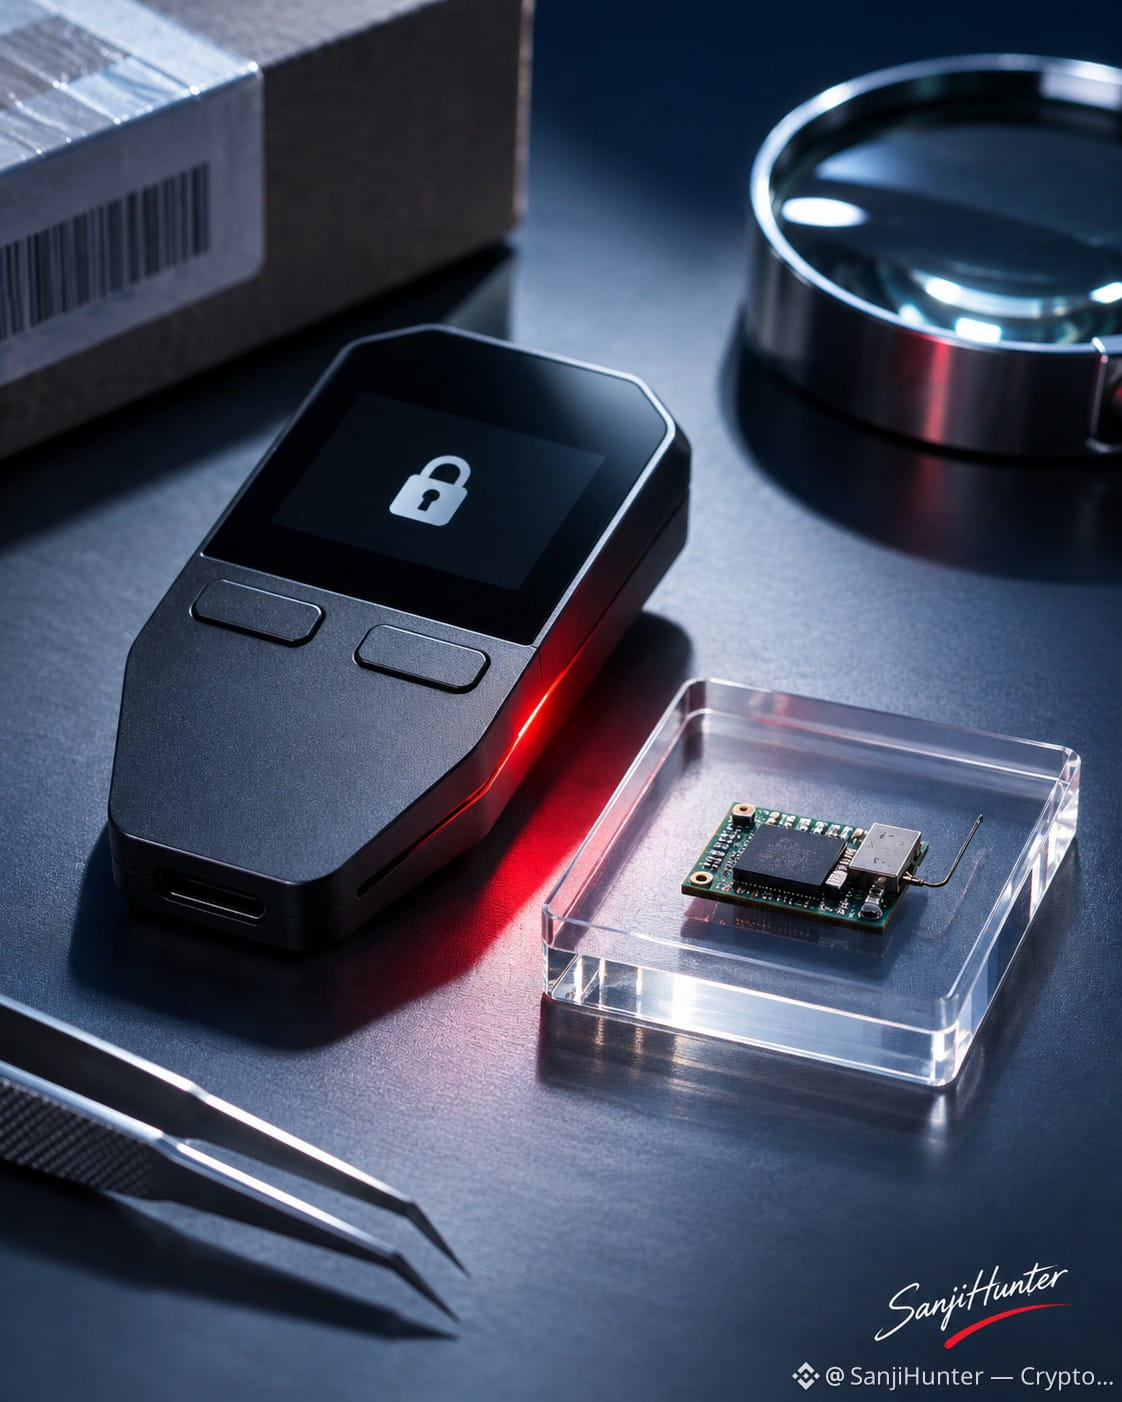
Trezor xác nhận phát hiện các thiết bị cấy ghép độc hại trong 3 thiết bị Safe 5 được mua từ CryptoBilis trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9
Các thiết bị cấy ghép này có thể ghi lại cụm từ khôi phục hiển thị trên thiết bị và truyền chúng qua mạng di động
$BTC
🔐 Trezor đã phát hành firmware 2.13.1 để chặn các thiết bị cấy ghép được xác định cho đến nay
Nhưng có một vấn đề mà phần mềm không thể khắc phục
Nếu cụm từ khôi phục của bạn đã bị ghi lại, cập nhật firmware cũng không thể giữ bí mật các khóa đó nữa
⚠️ Trezor vẫn khuyến nghị bất kỳ ai đã mua thiết bị của hãng từ CryptoBilis kể từ tháng 3 năm 2026 hãy chuyển tiền sang ví mới với cụm từ khôi phục hoàn toàn mới và liên hệ bộ phận hỗ trợ chính thức
Chưa có khách hàng bị ảnh hưởng nào báo mất tiền, và trong quá trình điều tra, Trezor không phát hiện thiết bị cấy ghép nào trong các thiết bị mua từ người bán khác hoặc thuộc các mẫu khác
Bài học này không chỉ dành riêng cho Trezor
Ví phần cứng của bạn có thể là hàng chính hãng nhưng chuỗi cung ứng của nó vẫn có thể đã bị xâm phạm
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Hãy tưởng tượng bạn mua một ví phần cứng chính hãng, rồi phát hiện có người đã bí mật chỉnh sửa thiết bị trước khi nó đến tay bạn
Đó không còn chỉ là một rủi ro giả định
Trezor xác nhận phát hiện các thiết bị cấy ghép độc hại trong 3 thiết bị Safe 5 được mua từ CryptoBilis trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9
Các thiết bị cấy ghép này có thể ghi lại cụm từ khôi phục hiển thị trên thiết bị và truyền chúng qua mạng di động
$BTC
🔐 Trezor đã phát hành firmware 2.13.1 để chặn các thiết bị cấy ghép được xác định cho đến nay
Nhưng có một vấn đề mà phần mềm không thể khắc phục
Nếu cụm từ khôi phục của bạn đã bị ghi lại, cập nhật firmware cũng không thể giữ bí mật các khóa đó nữa
⚠️ Trezor vẫn khuyến nghị bất kỳ ai đã mua thiết bị của hãng từ CryptoBilis kể từ tháng 3 năm 2026 hãy chuyển tiền sang ví mới với cụm từ khôi phục hoàn toàn mới và liên hệ bộ phận hỗ trợ chính thức
Chưa có khách hàng bị ảnh hưởng nào báo mất tiền, và trong quá trình điều tra, Trezor không phát hiện thiết bị cấy ghép nào trong các thiết bị mua từ người bán khác hoặc thuộc các mẫu khác
Bài học này không chỉ dành riêng cho Trezor
Ví phần cứng của bạn có thể là hàng chính hãng nhưng chuỗi cung ứng của nó vẫn có thể đã bị xâm phạm
$LINK
#Trezor #CryptoSecurity #HardwareWallets