


Uber đã bắt đầu liên hệ với hàng nghìn tài xế trên khắp nước Mỹ về sự cố an ninh gần đây liên quan đến một trong những nhà cung cấp AI bên thứ ba của hãng. Vụ vi phạm có thể đã khiến dữ liệu cá nhân của các tài xế bị lộ, bao gồm thông tin trên giấy phép lái xe. Công ty đã nêu chi tiết về sự cố trong các thông báo gửi cho tài xế vào ngày 10 tháng 11.
Uber biết nhà cung cấp của mình bị xâm nhập như thế nào
Nhà cung cấp đã liên hệ với Uber vào ngày 9 tháng 10 năm 2026, sau khi tin tặc lấy được thông tin đăng nhập nội bộ và sử dụng chúng để truy cập vào tài khoản của Uber. Uber cho biết họ đã lập tức ngắt kết nối dữ liệu và mở cuộc điều tra. Đến ngày 13 tháng 10, công ty xác nhận đã có truy cập trái phép vào dữ liệu cá nhân của các tài xế.
Uber đã cung cấp miễn phí cho người dùng dịch vụ giám sát và hỗ trợ chống gian lận của Cyberscout. Cho đến nay, chưa có trường hợp sử dụng sai mục đích nào được báo cáo.
Thông báo gửi các tài xế về sự cố ghi ngày 10 tháng 11, nghĩa là đã 28 ngày kể từ khi việc xác minh được thực hiện. Tuy nhiên, khoảng cách giữa thời điểm xác minh và thời điểm thông báo cho các tài xế bị ảnh hưởng không có nghĩa là đã xảy ra vi phạm nghĩa vụ báo cáo.
Theo TechCrunch đưa tin, nhà cung cấp là Fireworks AI
Theo TechCrunch, nhà cung cấp bị ảnh hưởng là Fireworks AI, công ty cho phép các nhà phát triển truy cập các mô hình AI. Uber cũng xác nhận với ấn phẩm này rằng Fireworks nắm giữ một phần dữ liệu của họ.
Cho đến nay, các số liệu được báo cáo cho thấy có 7.870 người bị ảnh hưởng tại ba bang: 3.430 người ở South Carolina, 2.567 người ở Massachusetts và 1.873 người ở Rhode Island. Sở Bảo vệ Người tiêu dùng South Carolina xác nhận độc lập số liệu của bang này.
Tuy nhiên, quy mô đầy đủ của vụ rò rỉ vẫn chưa rõ. California và Illinois chưa công bố số liệu, nghĩa là tổng số 7.870 chỉ bao gồm ba bang đã báo cáo số liệu. Số tài xế bị ảnh hưởng trên toàn quốc vẫn chưa được xác định.
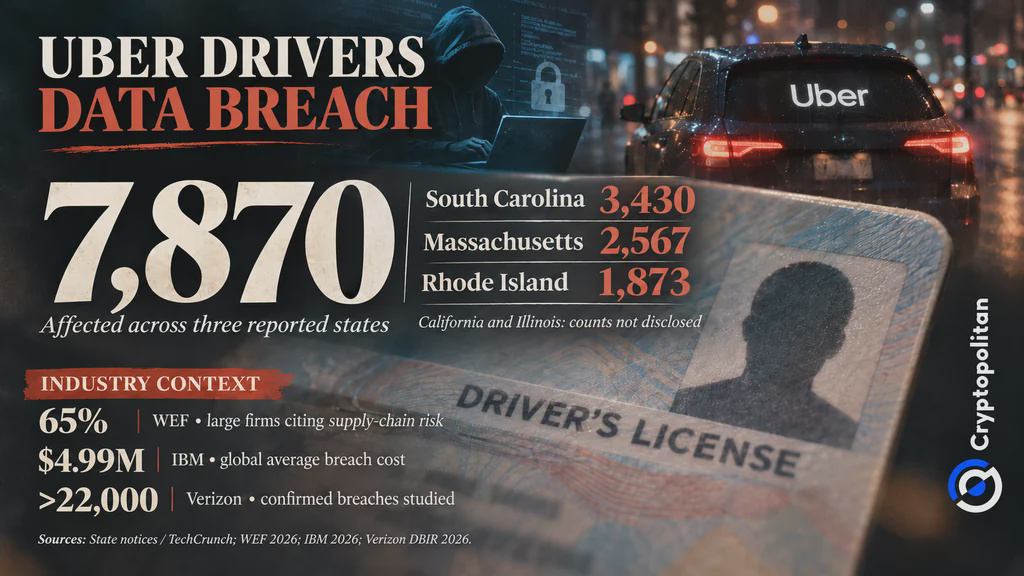 Vụ rò rỉ dữ liệu giấy phép lái xe của tài xế Uber ảnh hưởng đến 7.870 người tại ba bang sau vụ tấn công Fireworks AI
Đánh cắp thông tin đăng nhập liên quan đến “LLMJacking”
Trong bản tin ngày 9 tháng 11, Fireworks thông báo vụ rò rỉ nghiêm trọng hơn việc chỉ đánh cắp thông tin đăng nhập. Thông tin tài khoản và thanh toán đã bị truy cập. Bí mật, bộ dữ liệu và các mô hình AI chưa hoàn thiện của một số khách hàng cũng bị truy cập. Fireworks cho biết số thẻ thanh toán không bị ảnh hưởng.
Công ty cũng tiết lộ một vụ xâm nhập khác. Ngày 23 tháng 10, một nhà cung cấp dịch vụ đám mây lưu trữ các hệ thống của Fireworks đã bị tấn công. Ngày hôm sau, tin tặc sử dụng quyền truy cập vào dịch vụ đám mây đó để lấy thêm thông tin khách hàng. Fireworks cho biết không có vụ xâm nhập thành công nào khác sau ngày 25 tháng 10.
Fireworks đã liên hệ các cuộc tấn công này với LLMJacking, một hình thức tấn công dựa trên việc đánh cắp quyền truy cập vào các mô hình AI. Trong một vụ việc riêng, Google và Mandiant tiết lộ rằng việc sử dụng AI trái phép đã phát sinh chi phí hơn 100.000 USD chỉ trong một ngày. Tuy nhiên, các khoản chi phí này không liên quan đến Uber.
Vì sao vụ rò rỉ này không phải là vụ che đậy năm 2016
Uber từng đối mặt với một vụ rò rỉ dữ liệu nghiêm trọng, nhưng cách công ty ứng phó lần này đã khác. Năm 2018, tổng chưởng lý California công bố thỏa thuận dàn xếp trị giá 148 triệu USD liên quan đến vụ rò rỉ năm 2016 bị che giấu, ảnh hưởng đến 57 triệu người. Các nhà điều tra cho biết Uber đã trả cho tin tặc 100.000 USD để giữ im lặng và không thông báo cho hơn 174.000 tài xế ở California.
Lần này, Uber cho biết họ đã nhanh chóng ngắt kết nối nhà cung cấp bị ảnh hưởng, thông báo cho các tài xế và cung cấp dịch vụ giám sát tín dụng. Cho đến nay, các thông tin công khai không cho thấy bằng chứng về việc che đậy tương tự.
Rủi ro từ bên thứ ba hiện là mối nguy lớn hơn
Vụ rò rỉ mới nhất của Uber làm nổi bật mối lo ngại ngày càng tăng: các công ty có thể mất thông tin nhạy cảm thông qua những nhà cung cấp mà họ phụ thuộc vào. Diễn đàn Kinh tế Thế giới nhận thấy 65% công ty lớn xem các lỗ hổng từ bên thứ ba và chuỗi cung ứng là thách thức lớn nhất đối với khả năng chống chịu trước các mối đe dọa mạng, tăng từ mức 54% vào năm 2025.
Trong khi đó, IBM ước tính chi phí trung bình toàn cầu của một vụ rò rỉ là 4,99 triệu USD. Verizon đã phân tích hơn 22.000 vụ rò rỉ được xác nhận tại 145 quốc gia. Những số liệu này phản ánh các rủi ro an ninh mạng nói chung, chứ không phải tổn thất thực tế của Uber.
Trước đây, Cryptopolitan từng đưa tin về một vụ xâm phạm công cụ AI của bên thứ ba tương tự liên quan đến Vercel. Với Uber, vẫn còn ba câu hỏi chưa có lời giải: Có bao nhiêu tài xế bị ảnh hưởng trên toàn quốc? Cụ thể những thông tin nào đã bị lộ? Những biện pháp bảo vệ nào kiểm soát quyền truy cập của Fireworks vào dữ liệu Uber? Thông báo công khai của công ty chưa trả lời những câu hỏi này.
Nếu bạn đang đọc nội dung này, bạn đã đi trước một bước. Hãy tiếp tục dẫn đầu cùng bản tin của chúng tôi.