🚨 Rủi ro: 10/10 đối với các thiết bị bị ảnh hưởng.
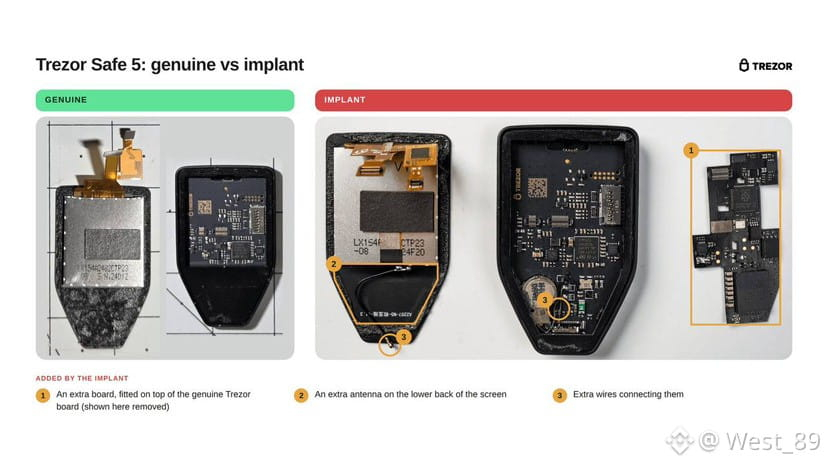
* Phát hiện 3 thiết bị Trezor Safe 5 giả mạo có cài mô-đun gián điệp ẩn.
* Các thiết bị này đã đánh cắp cụm từ seed và cụm mật khẩu.
* Các thiết bị có liên quan đến một đại lý bán lại cũ của CryptoBilis.
* Hiện chưa ghi nhận trường hợp thất thoát tiền nào.
⚠️ Khuyến nghị: chủ sở hữu các thiết bị đáng ngờ nên tạo ví mới với cụm từ seed mới và chuyển tiền vào đó. Chỉ cập nhật firmware là chưa đủ.
* Phát hiện 3 thiết bị Trezor Safe 5 giả mạo có cài mô-đun gián điệp ẩn.
* Các thiết bị này đã đánh cắp cụm từ seed và cụm mật khẩu.
* Các thiết bị có liên quan đến một đại lý bán lại cũ của CryptoBilis.
* Hiện chưa ghi nhận trường hợp thất thoát tiền nào.
⚠️ Khuyến nghị: chủ sở hữu các thiết bị đáng ngờ nên tạo ví mới với cụm từ seed mới và chuyển tiền vào đó. Chỉ cập nhật firmware là chưa đủ.