


Bộ Tư pháp Mỹ hôm thứ Năm cho biết đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD trong số 6,3 tỷ USD tiền mã hóa bị đánh cắp từ Binance.
Lệnh cho phép này bao gồm một phần trong số hơn 2,7 tỷ USD tài sản bị đánh cắp mà các cơ quan chức năng Mỹ và đối tác khu vực tư nhân đã phong tỏa kể từ vụ tấn công ngày 29 tháng 10. Các điều tra viên vẫn đang nỗ lực thu hồi thêm tiền, bộ cho biết trong thông cáo.
FBI quy trách nhiệm vụ tấn công Binance cho nhóm TraderTraitor của Triều Tiên trong một cảnh báo an ninh mạng. Kim Yo Jong, em gái của nhà lãnh đạo Triều Tiên Kim Jong Un, phủ nhận sự liên quan của Triều Tiên.
Binance cho biết họ đã dùng quỹ riêng để bù đắp các tài sản bị ảnh hưởng và ảnh chụp nhanh bằng chứng dự trữ mới cho thấy tài sản của khách hàng được bảo chứng theo tỷ lệ ít nhất 1:1, theo bài đăng hôm thứ Năm của công ty trên X.
Tháng 11 năm 2025, Bộ Tư pháp Mỹ (DOJ) thông báo một chiến dịch thực thi pháp luật riêng nhắm vào khoảng 15 triệu USD tiền điện tử có liên quan đến các tin tặc Triều Tiên được biết đến với tên gọi APT38.
FBI cảnh báo về các cuộc gọi video deepfake của FaceStealer
Trong một vụ việc riêng, nhà chức trách Mỹ đã tịch thu cơ sở hạ tầng đám mây được sử dụng trong FaceStealer, một chiến dịch kỹ nghệ xã hội của Triều Tiên đã đánh cắp hơn 400 triệu USD tiền điện tử trong 18 tháng qua, DOJ cho biết.
Các tin tặc sử dụng những đoạn phim bí mật ghi lại các nạn nhân trước đó và video deepfake do AI tạo ra, mô phỏng các nhân vật nổi tiếng trong lĩnh vực tiền điện tử, để chiếm được lòng tin của mục tiêu trong các cuộc gọi video. DOJ cho biết, chúng dùng các biện pháp khắc phục sự cố giả mạo để lừa mục tiêu cài đặt phần mềm độc hại.
Chiến dịch này nhắm vào những người làm việc trong lĩnh vực tiền điện tử và Web3. Các tin tặc cũng ngày càng nhắm vào các nhà phát triển và người duy trì phần mềm nguồn mở nhằm tìm cách truy cập thiết bị và tài khoản kho mã phần mềm của họ.
FBI đã tịch thu hơn 900 video từ webcam của các nạn nhân FaceStealer theo một lệnh khám xét liên bang. Cục này cũng công bố hướng dẫn về cách tự bảo vệ trước âm mưu này và những việc cần làm sau khi bị xâm nhập trong một thông báo công khai.
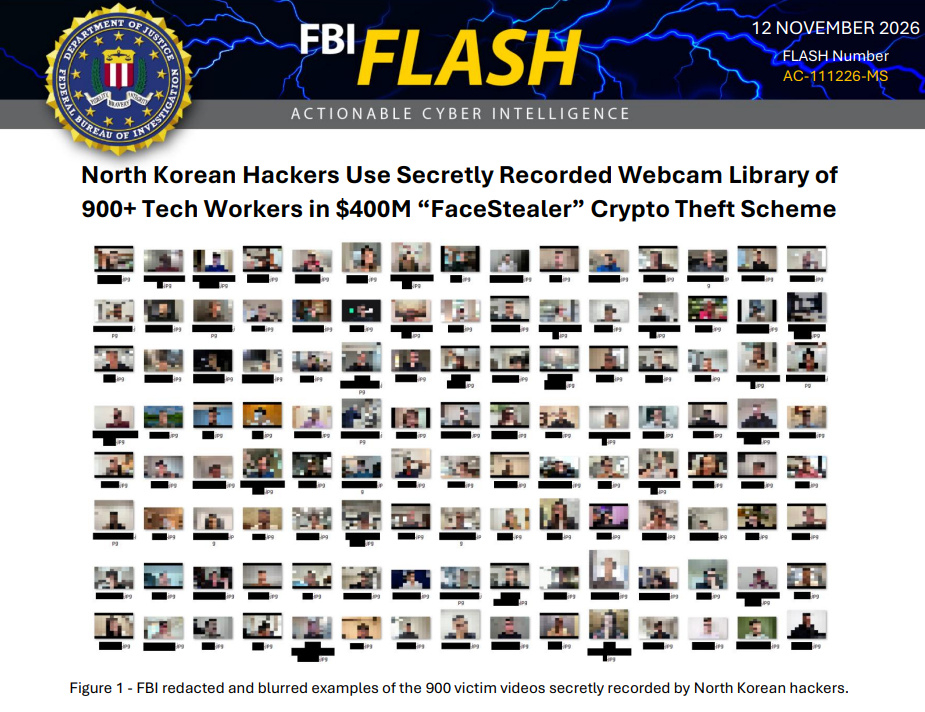
Các ảnh tĩnh đã được biên tập từ video webcam do tin tặc FaceStealer ghi lại. Nguồn: FBI
DOJ cho biết các tin tặc đứng sau FaceStealer được công chúng biết đến dưới nhiều tên gọi, bao gồm Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff và Stardust Chollima.
Tạp chí: Nhà sáng lập THORChain bác bỏ yêu cầu đóng băng, CZ cảm ơn Cơ quan Mật vụ: Điểm tin Hodler