Ghê thật, hacker đánh cắp 900 đoạn video khuôn mặt, lừa lấy hơn 400 triệu USD chỉ trong 18 tháng!
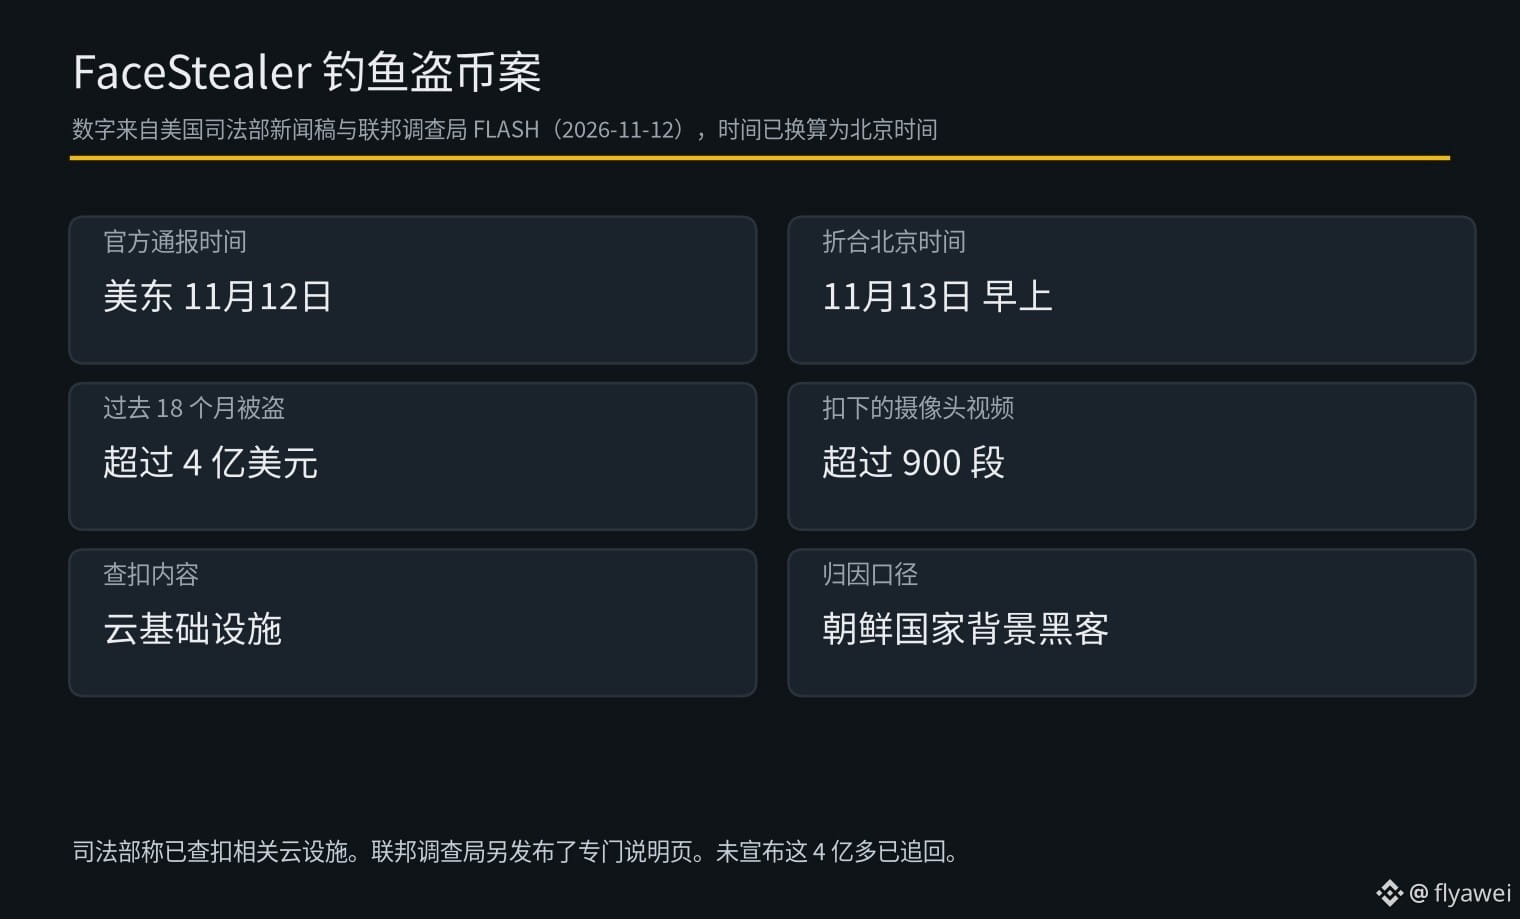
Ngày 12/11 theo giờ miền Đông nước Mỹ, Bộ Tư pháp Mỹ thông báo đã thu giữ một hạ tầng đám mây mà FBI gọi là FaceStealer. FBI cho biết trong 18 tháng qua, thủ đoạn này đã đánh cắp hơn 400 triệu USD tài sản tiền mã hóa từ những người hoạt động trong lĩnh vực tiền mã hóa và Web3, đồng thời thu giữ hơn 900 đoạn video từ camera của các nạn nhân theo lệnh khám xét liên bang.
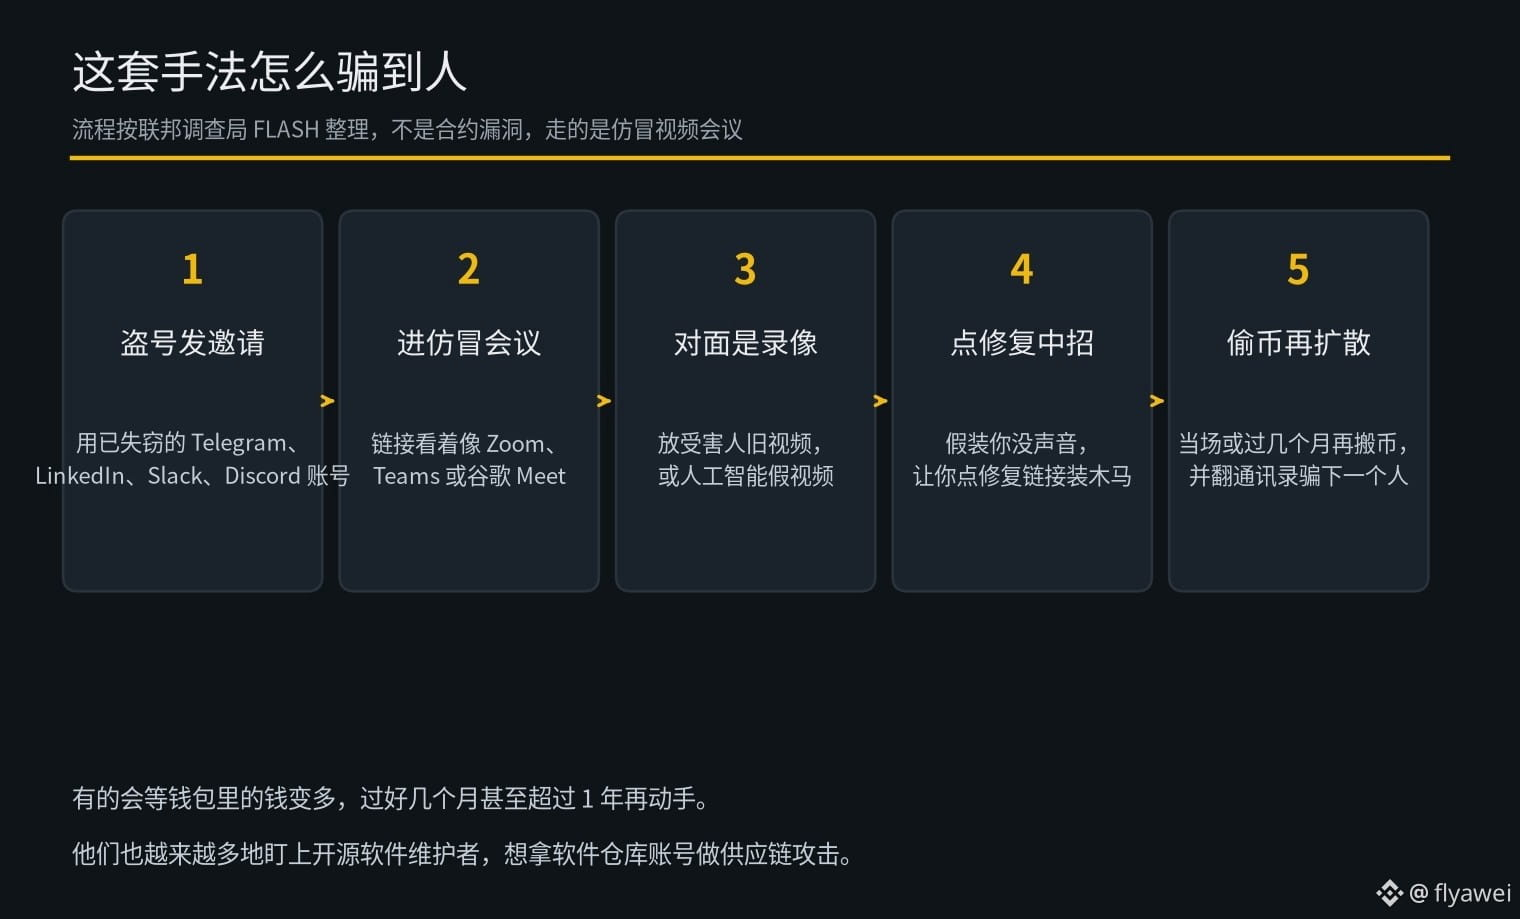
Thủ đoạn diễn ra như sau: Trước tiên, chúng dùng các tài khoản mạng xã hội hoặc tài khoản công việc bị đánh cắp để gửi lời mời họp video, thường qua Telegram, LinkedIn, Slack hoặc Discord. Đường liên kết trông giống Zoom, Microsoft Teams hoặc Google Meet, nhưng khi nhấp vào lại dẫn đến trang web giả mạo. Khi nạn nhân truy cập, phía bên kia phát video ghi hình những nạn nhân trước đó; một số video còn được ghép với hình ảnh giả của những người nổi tiếng trong ngành, tạo bằng trí tuệ nhân tạo. Giữa cuộc họp, chúng giả vờ nói rằng phía nạn nhân không có tiếng, rồi bảo họ nhấp vào liên kết để sửa lỗi — và mã độc Trojan được cài vào máy.
Sau khi chiếm được máy tính, có nạn nhân bị lấy tiền mã hóa ngay lập tức, còn một số người phải đợi vài tháng, thậm chí hơn một năm, đến khi tiền trong ví tăng lên rồi mới ra tay. Chúng còn lục danh bạ để tiếp tục lừa người tiếp theo. FBI cũng cho biết nhóm này ngày càng nhắm vào những người duy trì phần mềm mã nguồn mở, nhằm chiếm tài khoản kho mã và thực hiện các cuộc tấn công chuỗi cung ứng.
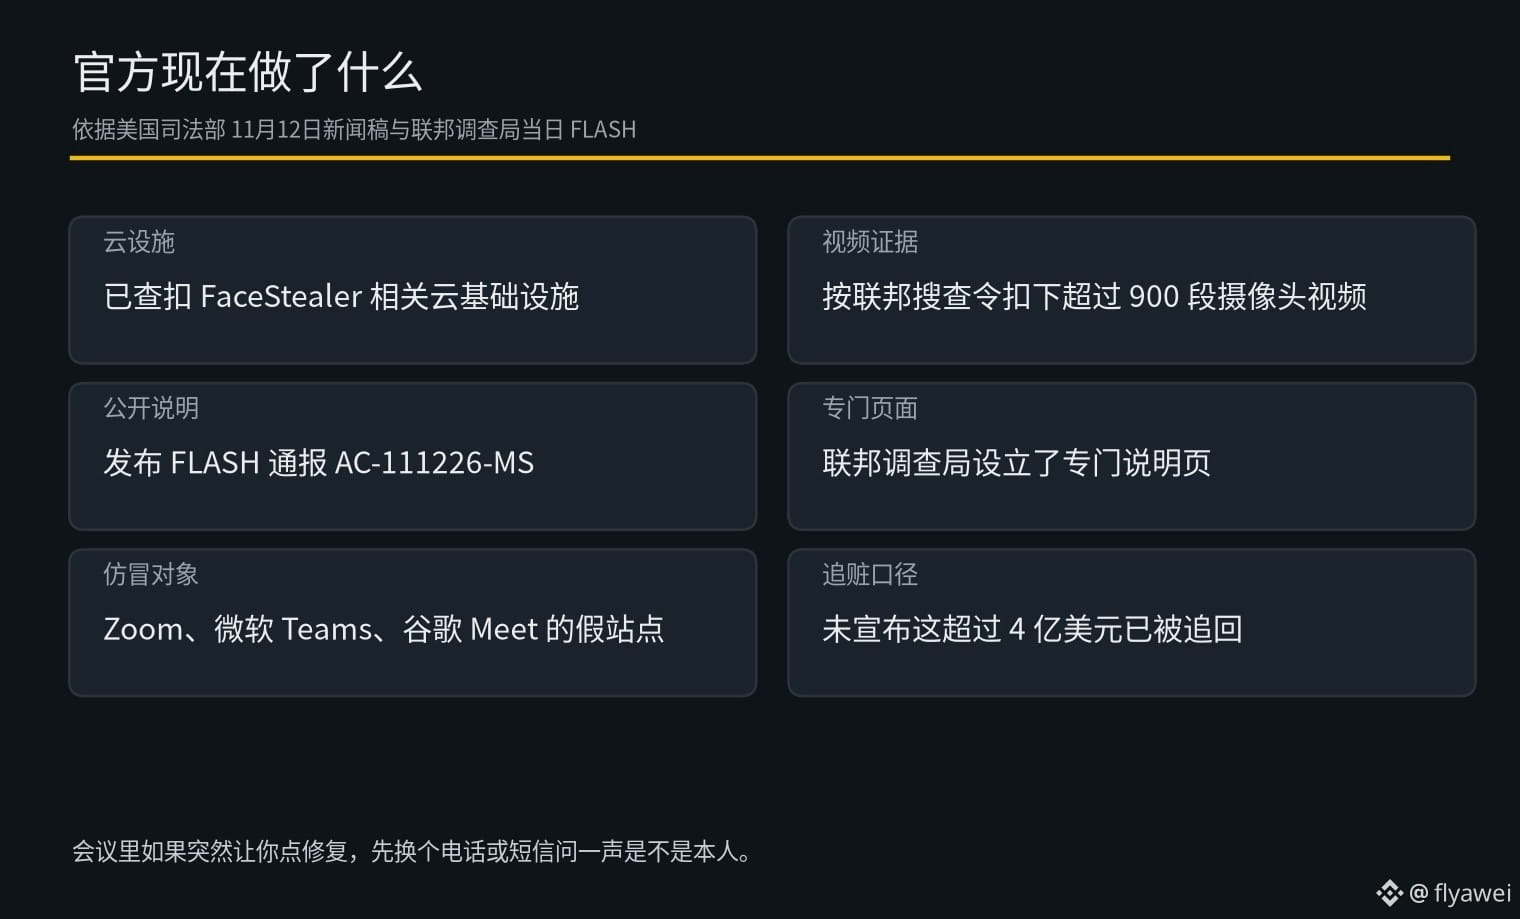
Thủ đoạn này lợi dụng lòng tin giữa người với người. Nếu trong cuộc họp video có ai đó đột nhiên yêu cầu bạn nhấp vào liên kết sửa lỗi, tốt nhất hãy gọi điện hoặc nhắn tin qua một kênh khác để xác nhận người ở đầu dây bên kia có đúng là người đó không.
Người mới nên tìm hiểu nhiều, thao tác ít; mua tiền mã hóa thì chỉ mua $BTC
Ngày 12/11 theo giờ miền Đông nước Mỹ, Bộ Tư pháp Mỹ thông báo đã thu giữ một hạ tầng đám mây mà FBI gọi là FaceStealer. FBI cho biết trong 18 tháng qua, thủ đoạn này đã đánh cắp hơn 400 triệu USD tài sản tiền mã hóa từ những người hoạt động trong lĩnh vực tiền mã hóa và Web3, đồng thời thu giữ hơn 900 đoạn video từ camera của các nạn nhân theo lệnh khám xét liên bang.
Thủ đoạn diễn ra như sau: Trước tiên, chúng dùng các tài khoản mạng xã hội hoặc tài khoản công việc bị đánh cắp để gửi lời mời họp video, thường qua Telegram, LinkedIn, Slack hoặc Discord. Đường liên kết trông giống Zoom, Microsoft Teams hoặc Google Meet, nhưng khi nhấp vào lại dẫn đến trang web giả mạo. Khi nạn nhân truy cập, phía bên kia phát video ghi hình những nạn nhân trước đó; một số video còn được ghép với hình ảnh giả của những người nổi tiếng trong ngành, tạo bằng trí tuệ nhân tạo. Giữa cuộc họp, chúng giả vờ nói rằng phía nạn nhân không có tiếng, rồi bảo họ nhấp vào liên kết để sửa lỗi — và mã độc Trojan được cài vào máy.
Sau khi chiếm được máy tính, có nạn nhân bị lấy tiền mã hóa ngay lập tức, còn một số người phải đợi vài tháng, thậm chí hơn một năm, đến khi tiền trong ví tăng lên rồi mới ra tay. Chúng còn lục danh bạ để tiếp tục lừa người tiếp theo. FBI cũng cho biết nhóm này ngày càng nhắm vào những người duy trì phần mềm mã nguồn mở, nhằm chiếm tài khoản kho mã và thực hiện các cuộc tấn công chuỗi cung ứng.
Thủ đoạn này lợi dụng lòng tin giữa người với người. Nếu trong cuộc họp video có ai đó đột nhiên yêu cầu bạn nhấp vào liên kết sửa lỗi, tốt nhất hãy gọi điện hoặc nhắn tin qua một kênh khác để xác nhận người ở đầu dây bên kia có đúng là người đó không.
Người mới nên tìm hiểu nhiều, thao tác ít; mua tiền mã hóa thì chỉ mua $BTC