


Tin tặc Triều Tiên đã dùng các tài khoản đánh cắp từ những nạn nhân trước đó để mời các mục tiêu mới tham gia cuộc gọi video, rồi phát những đoạn webcam bí mật ghi lại hình ảnh người quen của các mục tiêu đó.
Theo Bộ Tư pháp Mỹ hôm thứ Năm, chiêu thức này, được FBI đặt tên là FaceStealer, đã đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng.
Bộ này đã đánh sập hạ tầng đám mây của FaceStealer. FBI cũng đã thu giữ hơn 900 video webcam của các nạn nhân trong vụ việc theo lệnh khám xét liên bang.
Bộ Tư pháp Mỹ cho biết một sự cố âm thanh giả đã lừa các mục tiêu cài phần mềm độc hại
DOJ cho biết trong một thông cáo rằng các nhóm này nhắm vào những người làm việc trong lĩnh vực tiền mã hóa và web3. Khi mục tiêu tham gia cuộc gọi, tin tặc ghi lại hình ảnh từ webcam của chính người đó rồi phát đoạn phim đã ghi trước về một người quen, giả vờ như có đồng nghiệp đáng tin cậy đang tham gia cuộc gọi.
Tin tặc tạo video deepfake về những nhân vật có ảnh hưởng trong lĩnh vực tiền mã hóa và web3 bằng thứ mà cơ quan này gọi là “siêu trí tuệ”, rồi phát chúng trong chính những cuộc họp đó.
Giữa cuộc gọi, một sự cố kỹ thuật giả xuất hiện, chẳng hạn như mục tiêu không được nghe thấy.
Sau đó là một liên kết/lời nhắc để “khắc phục” sự cố. Liên kết này âm thầm cài phần mềm độc hại.
Khi máy tính bị xâm nhập, tin tặc có thể đánh cắp tiền mã hóa hoặc lợi dụng quyền truy cập của mục tiêu vào các hệ thống khác. Trong một số trường hợp, vụ trộm và chiếm đoạt tài khoản xảy ra sau vụ đột nhập ban đầu vài tháng, thậm chí hơn một năm.
Tin tặc cũng rà soát danh sách liên hệ, mạng xã hội và ứng dụng nhắn tin của từng nạn nhân mới. Những người liên hệ cá nhân và công việc được phát hiện ở đó trở thành mục tiêu tiếp theo.
“Chiêu thức này khai thác lòng tin của chúng ta vào các nền tảng hội nghị truyền hình phổ biến và những mối quan hệ cá nhân quý giá. Nếu bạn không thể hình dung ra tình huống mình có thể trở thành nạn nhân, thì bạn chưa suy nghĩ đủ sáng tạo.”
Patrick Grandy, trợ lý giám đốc phụ trách Văn phòng FBI tại Los Angeles, cho biết.
FaceStealer nhắm vào các nhà phát triển mã nguồn mở khi DOJ phong tỏa 1,2 tỷ đô la
Các nhà phát triển phần mềm mã nguồn mở ngày càng trở thành mục tiêu. Tin tặc nhắm vào thiết bị và tài khoản kho lưu trữ mã mà họ kiểm soát; theo DOJ, việc này dường như nhằm tạo điều kiện cho các cuộc tấn công chuỗi cung ứng.
Cơ quan này cho biết FaceStealer có liên hệ với các nhóm Triều Tiên mang tên Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff và Stardust Chollima.
Tháng 2, Cryptopolitan đưa tin UNC1069 chiếm quyền kiểm soát tài khoản Telegram của một lãnh đạo trong ngành tiền mã hóa để dụ mục tiêu tham gia cuộc gọi Zoom giả. Sau đó, những kẻ tấn công giả vờ có vấn đề về âm thanh và khiến nạn nhân chạy các lệnh khắc phục sự cố.
FBI đã công bố một báo cáo về cách thức hoạt động của chiêu thức này, trong đó có các bước bảo vệ và lời khuyên dành cho nạn nhân. Cơ quan này cũng lập một trang web về FaceStealer làm trung tâm tài nguyên.
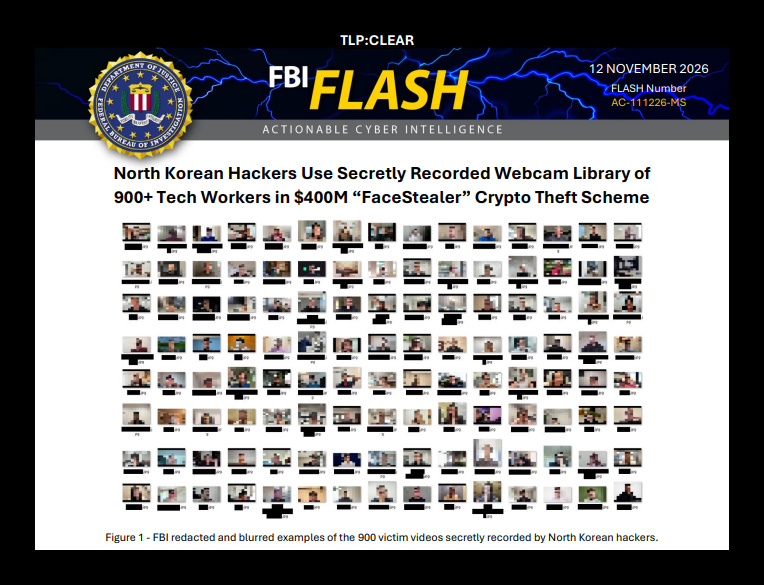 Các ví dụ đã che và làm mờ trong số 900 video webcam của nạn nhân, trích từ báo cáo FLASH của FBI được đăng trên IC3 ngày 12 tháng 11 năm 2026.
DOJ tiến hành tịch thu FaceStealer cùng với một hành động khác. Cơ quan này được tòa chấp thuận tịch thu hoặc phong tỏa hơn 1,2 tỷ đô la bị đánh cắp từ Binance, một phần trong hơn 2,7 tỷ đô la đã bị đóng băng cho đến nay.
Cơ quan này quy trách nhiệm cho các tin tặc quân sự Triều Tiên mà họ gọi là TraderTraitor, cáo buộc nhóm này rút hơn 6 tỷ đô la từ sàn giao dịch vào khoảng ngày 29 tháng 10. Triều Tiên phủ nhận mọi liên quan.
“Chính phủ Triều Tiên dùng tiền thu được từ các vụ đánh cắp tiền mã hóa để tài trợ cho chế độ bất hảo và chương trình vũ khí phi pháp của mình,” M. Scott Proctor, Phó Trợ lý Bộ trưởng Tư pháp thứ nhất phụ trách An ninh Quốc gia, cho biết.
TraderTraitor vẫn đang rửa số tiền từ Binance thông qua các cầu nối tiền mã hóa, dịch vụ trộn tiền và sàn giao dịch. Những nỗ lực truy vết, đóng băng, tịch thu và sung công số tiền này vẫn đang tiếp diễn.
Những bộ óc xuất sắc nhất trong ngành tiền mã hóa đã đọc bản tin của chúng tôi. Bạn muốn tham gia không? Hãy cùng họ.