Đã kiểm tra 48 người, xác nhận 3 ví lạnh bị cài bo mạch đánh cắp cụm từ khôi phục
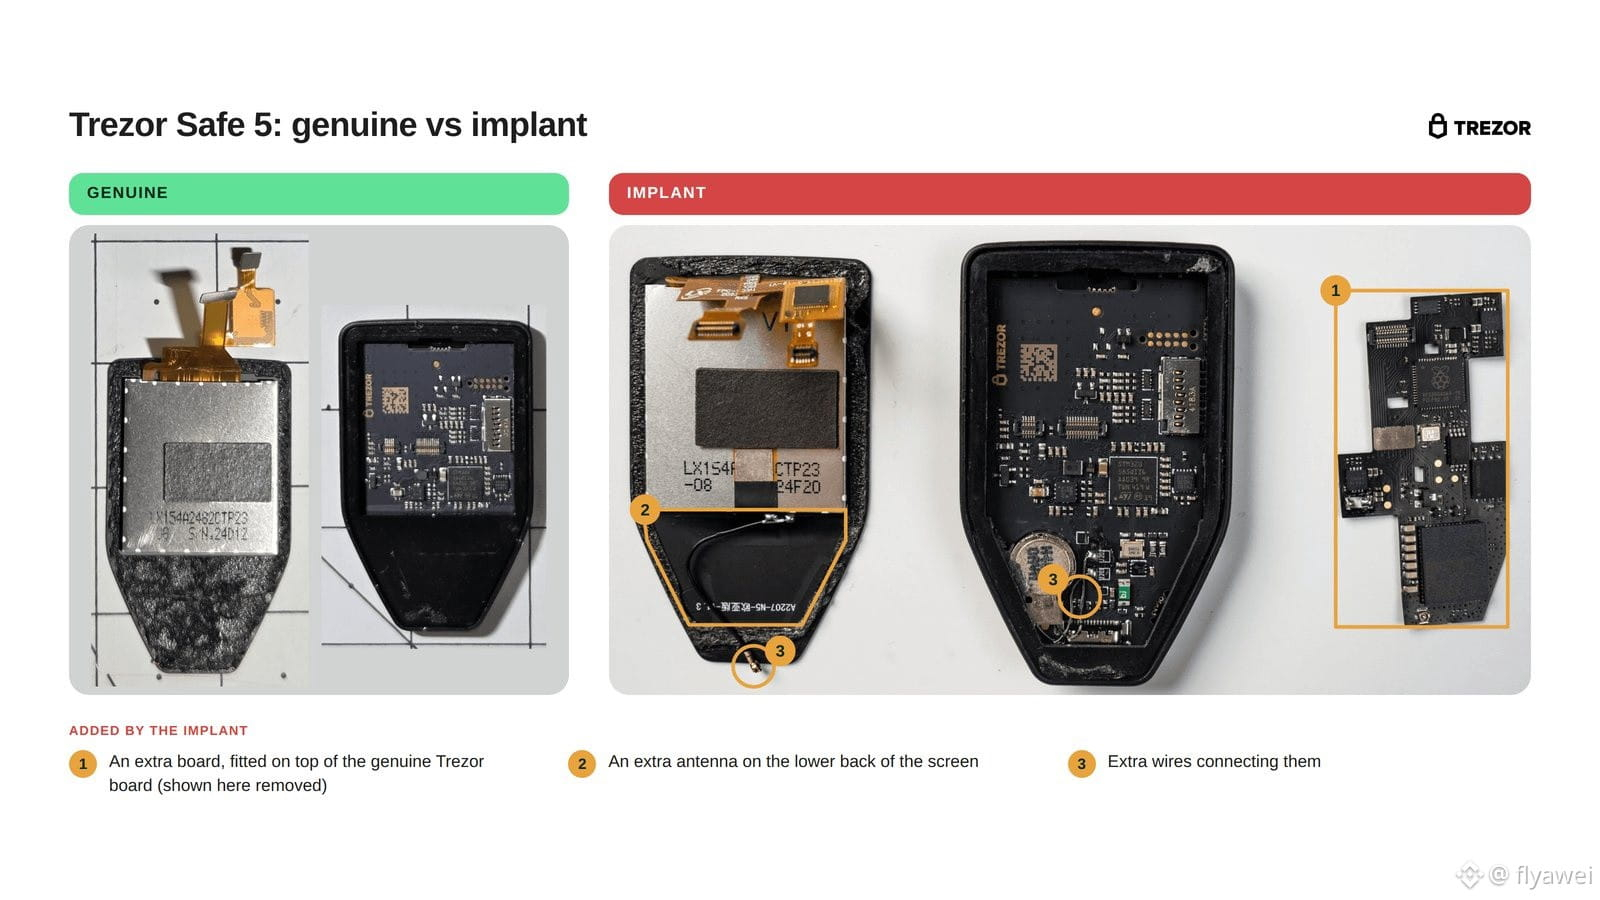
Tối qua, Trezor chính thức công bố kết quả điều tra. Phòng thí nghiệm đã tháo kiểm tra một chiếc Safe 5 bị báo cáo, cùng với ảnh bên trong của hai thiết bị do người dùng gửi đến, qua đó xác nhận tổng cộng có 3 ví lạnh bị cài bo mạch có thể đánh cắp cụm từ khôi phục. Cả 3 thiết bị đều được mua từ nhà phân phối CryptoBilis ở Đông Nam Á trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9 năm 2026.
Sau báo cáo hồi tháng 10, hãng đã đề nghị những người từng mua thiết bị tại đây liên hệ với họ. Đến nay có 48 người phản hồi; thiết bị của họ đang được kiểm tra tại phòng thí nghiệm hoặc qua ảnh nội bộ. Hãng cũng kiểm tra thiết bị từ các nhà phân phối khác trong cùng khu vực, nhưng chưa phát hiện dấu hiệu bị can thiệp hay mẫu máy nào khác bị ảnh hưởng. Cả 3 chủ sở hữu đều cho biết tiền của họ vẫn chưa bị mất.
Ngày 11 tháng 11, hãng phát hành firmware 2.13.1. Theo thông báo chính thức, sau khi cài đặt, những bo mạch cài cắm hiện có sẽ không thể lấy trộm nội dung hiển thị trên màn hình nữa. Tuy nhiên, nếu cụm từ khôi phục đã bị gửi đi từ trước thì bản cập nhật này không thể khắc phục được; những người đã mua thiết bị tại đây vẫn cần chuyển tiền sang ví mới được tạo bằng cụm từ khôi phục mới. Ai đã mua bất kỳ mẫu nào tại đây kể từ tháng 3 năm 2026 đều có thể liên hệ hãng để đổi máy mới. Mạng lưới nhà phân phối cũng đã bị cắt giảm khoảng 80%.
Bo mạch này được kẹp giữa bo mạch chủ và màn hình, chỉ đánh cắp chứ không chỉnh sửa dữ liệu. Khi cụm từ khôi phục hoặc mật khẩu xuất hiện trên màn hình, nó sẽ ghi lại, mã hóa rồi truyền qua mạng di động đến máy chủ của đối tượng. Nếu không kết nối được, nó sẽ lưu lại và liên tục thử gửi đi.
Theo tôi, rủi ro vẫn nằm ở khâu nhập hàng. Hãng đã nói rõ số lượng thiết bị và bản vá, nhưng những người đã mua không thể chỉ cập nhật firmware rồi cho là xong.
Người mới nên tìm hiểu kỹ, hạn chế thao tác; mua coin thì chỉ mua $BTC
Tối qua, Trezor chính thức công bố kết quả điều tra. Phòng thí nghiệm đã tháo kiểm tra một chiếc Safe 5 bị báo cáo, cùng với ảnh bên trong của hai thiết bị do người dùng gửi đến, qua đó xác nhận tổng cộng có 3 ví lạnh bị cài bo mạch có thể đánh cắp cụm từ khôi phục. Cả 3 thiết bị đều được mua từ nhà phân phối CryptoBilis ở Đông Nam Á trong khoảng thời gian từ ngày 20 tháng 8 đến ngày 23 tháng 9 năm 2026.
Sau báo cáo hồi tháng 10, hãng đã đề nghị những người từng mua thiết bị tại đây liên hệ với họ. Đến nay có 48 người phản hồi; thiết bị của họ đang được kiểm tra tại phòng thí nghiệm hoặc qua ảnh nội bộ. Hãng cũng kiểm tra thiết bị từ các nhà phân phối khác trong cùng khu vực, nhưng chưa phát hiện dấu hiệu bị can thiệp hay mẫu máy nào khác bị ảnh hưởng. Cả 3 chủ sở hữu đều cho biết tiền của họ vẫn chưa bị mất.
Ngày 11 tháng 11, hãng phát hành firmware 2.13.1. Theo thông báo chính thức, sau khi cài đặt, những bo mạch cài cắm hiện có sẽ không thể lấy trộm nội dung hiển thị trên màn hình nữa. Tuy nhiên, nếu cụm từ khôi phục đã bị gửi đi từ trước thì bản cập nhật này không thể khắc phục được; những người đã mua thiết bị tại đây vẫn cần chuyển tiền sang ví mới được tạo bằng cụm từ khôi phục mới. Ai đã mua bất kỳ mẫu nào tại đây kể từ tháng 3 năm 2026 đều có thể liên hệ hãng để đổi máy mới. Mạng lưới nhà phân phối cũng đã bị cắt giảm khoảng 80%.
Bo mạch này được kẹp giữa bo mạch chủ và màn hình, chỉ đánh cắp chứ không chỉnh sửa dữ liệu. Khi cụm từ khôi phục hoặc mật khẩu xuất hiện trên màn hình, nó sẽ ghi lại, mã hóa rồi truyền qua mạng di động đến máy chủ của đối tượng. Nếu không kết nối được, nó sẽ lưu lại và liên tục thử gửi đi.
Theo tôi, rủi ro vẫn nằm ở khâu nhập hàng. Hãng đã nói rõ số lượng thiết bị và bản vá, nhưng những người đã mua không thể chỉ cập nhật firmware rồi cho là xong.
Người mới nên tìm hiểu kỹ, hạn chế thao tác; mua coin thì chỉ mua $BTC