


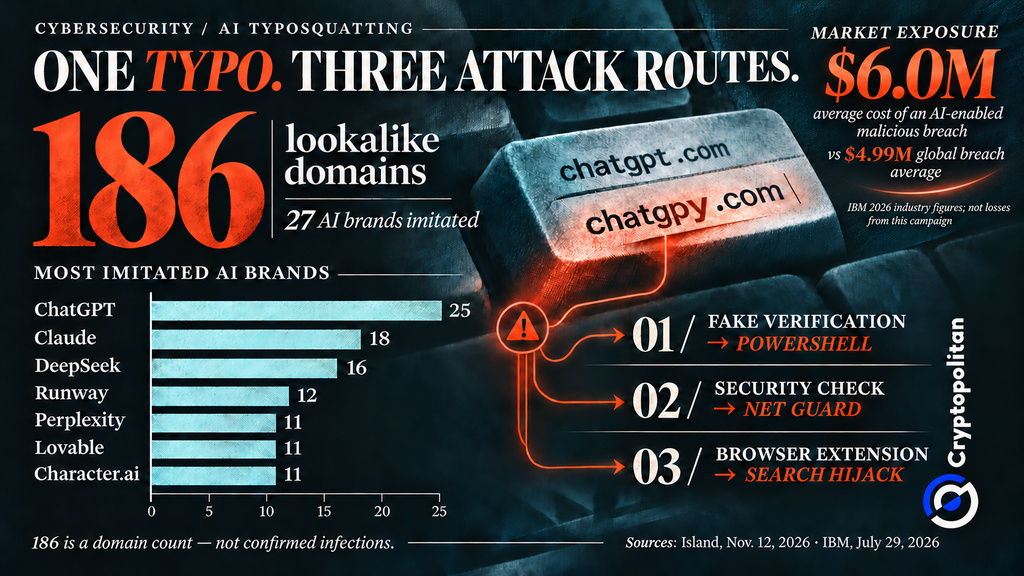
Việc viết sai tên miền của một công cụ AI có thể dẫn đến hậu quả nghiêm trọng hơn việc chỉ nhìn thấy trang báo lỗi. Trong báo cáo công bố ngày 12 tháng 11, Island, công ty chuyên về bảo mật trình duyệt doanh nghiệp, phát hiện 186 tên miền trông giống tên miền của 27 thương hiệu AI đã biết. Con số này nói đến các địa chỉ web, chứ không phải các trường hợp nhiễm mã độc đã được xác nhận. Một số địa chỉ chuyển hướng người dùng đến các trang quảng cáo, trong khi số khác đưa họ đến các trang web độc hại.
Một lỗi đánh máy đưa bạn đến một nơi khác
Island gọi phương thức này là “TypoPrompting”. ChatGPT là thương hiệu AI bị giả mạo nhiều nhất, với 25 tên miền nhái. Claude đứng tiếp theo với 18 tên miền, DeepSeek có 16 và Runway có 12. Perplexity, Lovable và Character.ai mỗi thương hiệu có 11 tên miền.
Không phải địa chỉ giả mạo nào trông giống thật cũng dẫn đến cùng một nơi. Một số tạo ra doanh thu quảng cáo. Những địa chỉ khác đưa khách truy cập đến các đơn vị môi giới lưu lượng truy cập, nơi quyết định chuyển hướng họ dựa trên vị trí, trình duyệt hoặc thiết bị.
Ba con đường từ tên miền gõ sai đến phần mềm độc hại
Island phát hiện có ba con đường bị tin tặc khai thác liên quan đến các địa chỉ giả mạo. Con đường đầu tiên bắt đầu từ cloude[.]ai, một tên miền bị viết sai có liên quan đến Claude. Khách truy cập bị chuyển hướng đến một trang xác minh Cloudflare giả mạo, yêu cầu người dùng Windows chạy lệnh PowerShell. Trang này tạo ra một mạng lưới gồm 211 tên miền, trong đó có các tên miền mạo danh những công ty không liên quan đến lĩnh vực AI.
Con đường thứ hai dẫn đến một trang “Kiểm tra bảo mật” giả mạo quảng bá Net Guard. Dù ứng dụng này có trên Microsoft Store, Island phát hiện ứng dụng có thể chiếm quyền kiểm soát trình duyệt và chạy các tập lệnh được gửi từ xa.
Con đường thứ ba gồm 30 tiện ích mở rộng trình duyệt chiếm quyền kiểm soát các lượt tìm kiếm. Trong số đó, 13 tiện ích đã bị gỡ bỏ, còn 17 tiện ích vẫn đang được sử dụng, với tổng cộng 972.000 người dùng. Con số này được lấy từ danh sách trên các cửa hàng tiện ích mở rộng, chứ không phải từ những trường hợp lây nhiễm đã được xác nhận.
Vì sao ClickFix vượt qua được các biện pháp phòng vệ tự động
Trang kiểm tra Cloudflare giả mạo sử dụng ClickFix. Như Microsoft giải thích, thủ đoạn này khiến mọi người tự chạy các lệnh độc hại trong những công cụ Windows quen thuộc. Điều đó có thể giúp các cuộc tấn công vượt qua những biện pháp phòng vệ tự động.
Công ty bảo mật trình duyệt Push Security dẫn số liệu của Microsoft cho biết tỷ lệ chuyển đổi của ClickFix trong việc phát tán phần mềm độc hại là 96,3%. ClickFix cũng chiếm hơn một nửa số vụ tấn công được Push phát hiện mỗi tháng. Không số liệu nào trong hai số liệu này đo lường chiến dịch của Island.
Ai kiếm lời khi một lượt truy cập gặp sự cố
Ngay cả một lượt truy cập dừng lại trước khi thiết bị bị nhiễm mã độc vẫn có thể đem lại tiền. Island liên kết một số lượt chuyển hướng với khoản thanh toán từ quảng cáo và tiếp thị liên kết thông qua các mã theo dõi dùng chung.
Công ty bảo mật DNS Infoblox phát hiện hơn 90% lượt truy cập trong các thử nghiệm tên miền đỗ của họ dẫn đến lừa đảo, phần mềm không mong muốn hoặc mã độc.
Riêng công ty bảo mật chuỗi cung ứng phần mềm Socket đã xác định được 319 tiện ích mở rộng chiếm quyền kiểm soát tìm kiếm với khoảng 13,4 triệu người dùng. Đây là những cuộc điều tra riêng biệt, không phải các nạn nhân TypoPrompting bổ sung.
 186 tên miền AI giả mạo nhắm vào người dùng ChatGPT và Claude bằng các chiêu bẫy mã độc
Trình duyệt bị chiếm quyền kiểm soát có thể khiến doanh nghiệp tổn thất ra sao
Đối với doanh nghiệp, trình duyệt bị chiếm quyền kiểm soát có thể gây ra mối đe dọa lớn hơn nhiều so với việc bị chuyển hướng ngoài ý muốn. Kẻ tấn công có thể truy cập vào tài khoản công ty hoặc hệ thống nội bộ. Tuy nhiên, Island chưa xác định được bất kỳ tổn thất tài chính nào từ chiến dịch này.
Các phát hiện rộng hơn về an ninh mạng cho thấy những rủi ro liên quan. Báo cáo năm 2026 của Verizon cho biết xâm nhập hệ thống là kiểu vi phạm dữ liệu phổ biến nhất, chiếm 61%. Nghiên cứu năm 2026 của IBM cho thấy các vụ vi phạm dữ liệu độc hại có ứng dụng AI gây thiệt hại trung bình 6 triệu USD, cao hơn mức trung bình chung là 4,99 triệu USD.
Cả hai con số đều không bao gồm tổn thất từ các tên miền AI giả mạo của Island. Khi ngày càng nhiều công ty chạy theo xu hướng sử dụng công cụ AI, báo cáo triển vọng năm 2026 của OECD cảnh báo rằng an ninh số đang trở thành mối quan ngại ngày càng lớn.
Độc giả có thể làm gì ngay bây giờ?
Ngoài ra còn có những rủi ro khác, vượt xa việc chỉ gõ sai địa chỉ web. Trong một chiến dịch khác, Cryptopolitan từng đưa tin rằng hơn 260.000 người dùng Chrome đã cài đặt ít nhất 30 tiện ích mở rộng độc hại giả dạng trợ lý AI. Cả hai trường hợp đều cho thấy kẻ tấn công lợi dụng lòng tin của mọi người vào các thương hiệu AI quen thuộc như thế nào. Những biện pháp phòng ngừa tương tự có thể giúp người dùng tránh các chiêu bẫy này: đánh dấu trang web AI chính thức, tuyệt đối không chạy lệnh trong cửa sổ dòng lệnh theo yêu cầu của trang web và thường xuyên kiểm tra các tiện ích mở rộng trình duyệt đã cài đặt. Bật xác thực hai yếu tố để tăng cường bảo vệ. Doanh nghiệp cũng nên hạn chế các tiện ích bổ sung chưa được cấp phép.
Đừng chỉ đọc tin tức tiền mã hóa. Hãy hiểu về chúng. Đăng ký nhận bản tin của chúng tôi. Hoàn toàn miễn phí.