Theo dõi

Đăng

燕寶Melissa
·
--
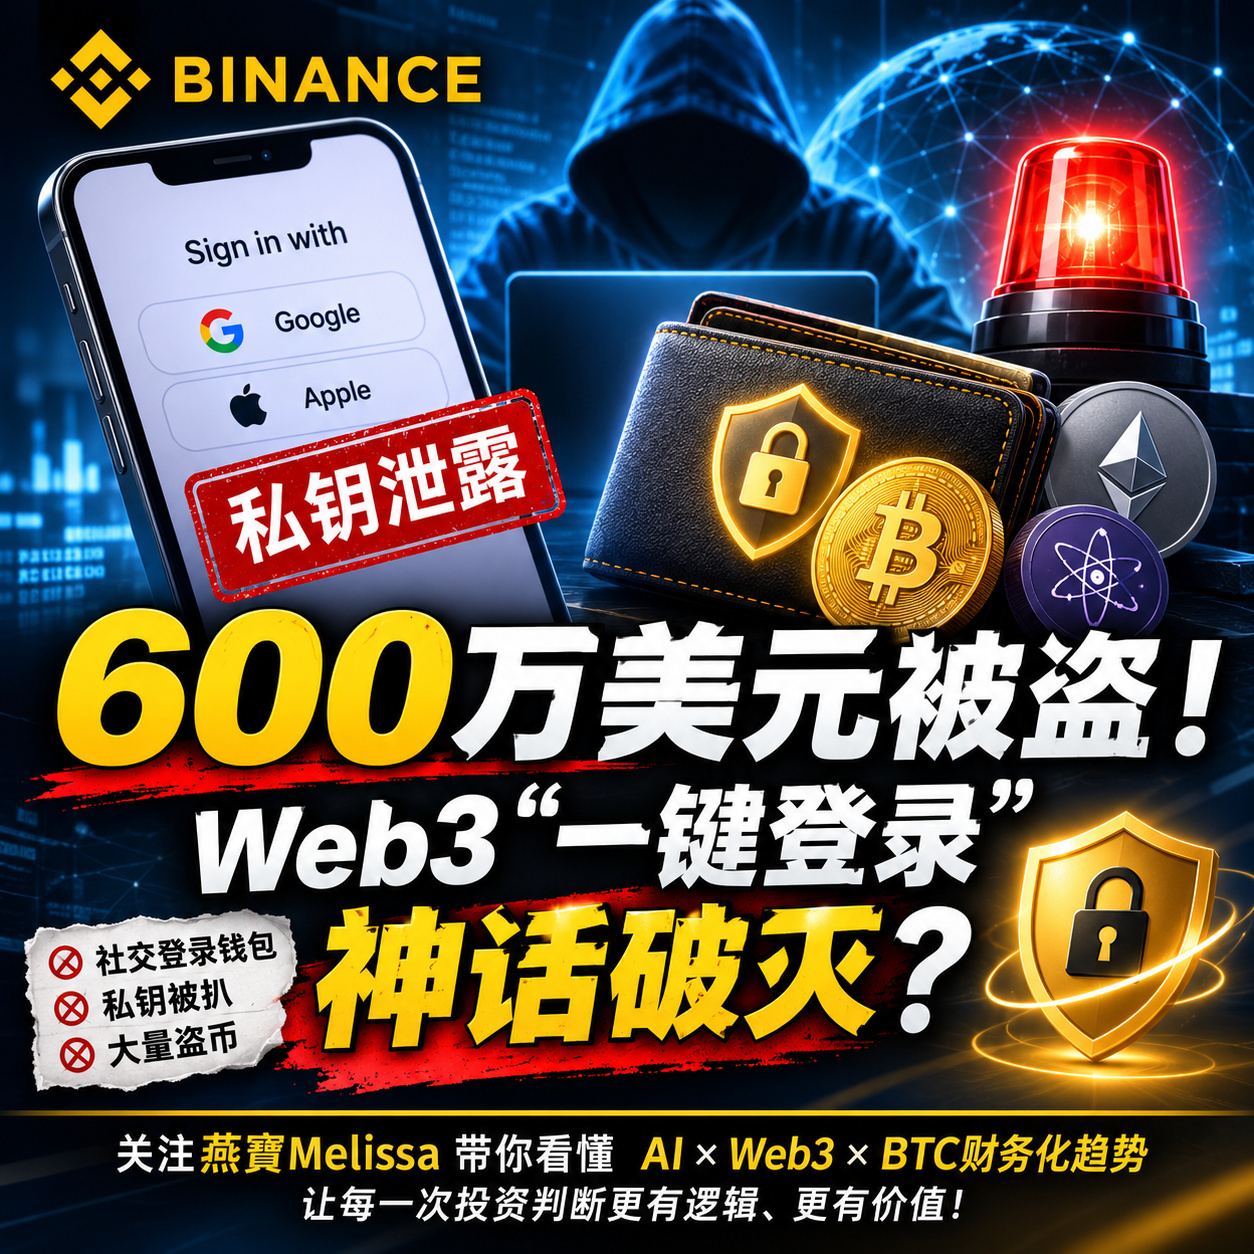
Tăng giá🚨 Lần “đăng nhập một chạm” đắt giá nhất trong giới tiền mã hóa: ít nhất 6 triệu USD bị đánh cắp!
Xóa bỏ cụm từ khôi phục có thực sự giúp ví an toàn hơn?
Sự cố bảo mật của Web3Auth đã gióng lên hồi chuông cảnh báo cho toàn ngành Web3!
Trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11, cơ sở hạ tầng Web3Auth đã xảy ra sự cố bảo mật nghiêm trọng, khiến khóa riêng tư của một số ví Keplr được tạo bằng cách đăng nhập xã hội qua Google / Apple bị lộ.
Đơn vị phân tích dữ liệu on-chain Bitquery đã theo dõi và phát hiện:
🔴 Ít nhất 44.041 ví thuộc hệ sinh thái Cosmos và 7.603 ví Injective có liên quan đến các giao dịch chuyển tiền bất thường.
🔴 Tổng số tiền được truy vết on-chain lên tới ít nhất 6,01 triệu USD.
🔴 Keplr đã tạm ngừng đăng nhập bằng Google / Apple và phối hợp với Web3Auth triển khai hoạt động bảo vệ tài sản theo hình thức white hat.
⚠️ Điểm mấu chốt đây:
Theo thông tin ban đầu từ Keplr: các ví được tạo bằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng bởi sự cố này.
Trong khi đó, một số ví đăng nhập xã hội lại chính là nhóm chịu ảnh hưởng nặng nề nhất trong sự cố bảo mật lần này.
Điều này cho thấy một vấn đề dễ bị bỏ qua:
Đăng nhập tiện lợi không đồng nghĩa với khóa riêng tư an toàn.
Tài khoản Google, Apple chỉ là phương thức xác thực danh tính; yếu tố thực sự quyết định độ an toàn của ví là cơ chế tạo, lưu trữ, mã hóa và khôi phục khóa riêng tư.
Sự cố lần này cũng khiến chúng ta phải suy ngẫm lại:
1️⃣ Rốt cuộc nên cân bằng giữa sự tiện lợi và tính bảo mật như thế nào?
2️⃣ Khi cơ sở hạ tầng ví của bên thứ ba gặp sự cố, liệu người dùng có thực sự nắm quyền kiểm soát tài sản của mình?
3️⃣ Khi khóa riêng tư phụ thuộc vào dịch vụ bên thứ ba, tính phi tập trung mà bạn nói đến còn lại bao nhiêu?
Không có khóa của bạn, không có tiền của bạn.
Hãy nhớ:
Trong giới tiền mã hóa, công nghệ có thể liên tục phát triển, nhưng không bao giờ được đánh đổi sự an toàn tài sản để lấy sự tiện lợi.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB
Xóa bỏ cụm từ khôi phục có thực sự giúp ví an toàn hơn?
Sự cố bảo mật của Web3Auth đã gióng lên hồi chuông cảnh báo cho toàn ngành Web3!
Trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11, cơ sở hạ tầng Web3Auth đã xảy ra sự cố bảo mật nghiêm trọng, khiến khóa riêng tư của một số ví Keplr được tạo bằng cách đăng nhập xã hội qua Google / Apple bị lộ.
Đơn vị phân tích dữ liệu on-chain Bitquery đã theo dõi và phát hiện:
🔴 Ít nhất 44.041 ví thuộc hệ sinh thái Cosmos và 7.603 ví Injective có liên quan đến các giao dịch chuyển tiền bất thường.
🔴 Tổng số tiền được truy vết on-chain lên tới ít nhất 6,01 triệu USD.
🔴 Keplr đã tạm ngừng đăng nhập bằng Google / Apple và phối hợp với Web3Auth triển khai hoạt động bảo vệ tài sản theo hình thức white hat.
⚠️ Điểm mấu chốt đây:
Theo thông tin ban đầu từ Keplr: các ví được tạo bằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng bởi sự cố này.
Trong khi đó, một số ví đăng nhập xã hội lại chính là nhóm chịu ảnh hưởng nặng nề nhất trong sự cố bảo mật lần này.
Điều này cho thấy một vấn đề dễ bị bỏ qua:
Đăng nhập tiện lợi không đồng nghĩa với khóa riêng tư an toàn.
Tài khoản Google, Apple chỉ là phương thức xác thực danh tính; yếu tố thực sự quyết định độ an toàn của ví là cơ chế tạo, lưu trữ, mã hóa và khôi phục khóa riêng tư.
Sự cố lần này cũng khiến chúng ta phải suy ngẫm lại:
1️⃣ Rốt cuộc nên cân bằng giữa sự tiện lợi và tính bảo mật như thế nào?
2️⃣ Khi cơ sở hạ tầng ví của bên thứ ba gặp sự cố, liệu người dùng có thực sự nắm quyền kiểm soát tài sản của mình?
3️⃣ Khi khóa riêng tư phụ thuộc vào dịch vụ bên thứ ba, tính phi tập trung mà bạn nói đến còn lại bao nhiêu?
Không có khóa của bạn, không có tiền của bạn.
Hãy nhớ:
Trong giới tiền mã hóa, công nghệ có thể liên tục phát triển, nhưng không bao giờ được đánh đổi sự an toàn tài sản để lấy sự tiện lợi.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB