经销商动手脚,这锅真不该固件背。
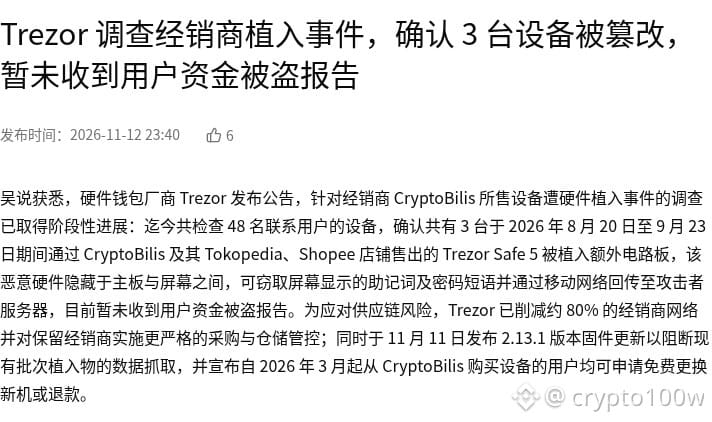
Trezor 公布经销商 CryptoBilis 所售设备遭硬件植入事件的阶段性调查:已检查 48 名主动联系用户的设备,确认 3 台在 2026 年被第三方篡改,目前尚未收到用户资金被盗报告。报道称,涉事设备为 2026 年 8 月 20 日至 9 月 23 日期间通过 CryptoBilis 及其 Tokopedia、Shopee 店铺售出的 Trezor Safe 5,恶意电路板藏于主板与屏幕之间,可窃取助记词及密码短语并经移动网络回传。Trezor 已削减约 80% 的经销商网络,并于 11 月 11 日发布 2.13.1 版本固件更新;公告安排,自 2026 年 3 月起从 CryptoBilis 购买设备的用户可申请免费更换新机或退款。
观点上,这是供应链攻击,风险点不在 Trezor 固件本身,而在二级经销商拿到设备后动手脚。对持有者最实际的意义是:只要通过非官方渠道购入过硬件钱包,就不要沿用包装内附带的助记词,应自己在设备上重新生成并核对固件签名;已生成过预置助记词的用户,建议立即把资产转移到全新钱包并作废旧助记词。
情景一:若后续排查范围扩大、篡改手法被披露,自托管安全叙事会继续承压。情景二:若冲击面被官方调查结果和零资金损失控制在有限范围,情绪可能逐步回稳。你更在意经销商名单收紧,还是固件更新能否彻底阻断现有批次植入物?
来源:吴说
配图1:Trezor 确认 3 台经销商设备被硬件篡改 · 来源页面截图
图片来源:https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852
Trezor 公布经销商 CryptoBilis 所售设备遭硬件植入事件的阶段性调查:已检查 48 名主动联系用户的设备,确认 3 台在 2026 年被第三方篡改,目前尚未收到用户资金被盗报告。报道称,涉事设备为 2026 年 8 月 20 日至 9 月 23 日期间通过 CryptoBilis 及其 Tokopedia、Shopee 店铺售出的 Trezor Safe 5,恶意电路板藏于主板与屏幕之间,可窃取助记词及密码短语并经移动网络回传。Trezor 已削减约 80% 的经销商网络,并于 11 月 11 日发布 2.13.1 版本固件更新;公告安排,自 2026 年 3 月起从 CryptoBilis 购买设备的用户可申请免费更换新机或退款。
观点上,这是供应链攻击,风险点不在 Trezor 固件本身,而在二级经销商拿到设备后动手脚。对持有者最实际的意义是:只要通过非官方渠道购入过硬件钱包,就不要沿用包装内附带的助记词,应自己在设备上重新生成并核对固件签名;已生成过预置助记词的用户,建议立即把资产转移到全新钱包并作废旧助记词。
情景一:若后续排查范围扩大、篡改手法被披露,自托管安全叙事会继续承压。情景二:若冲击面被官方调查结果和零资金损失控制在有限范围,情绪可能逐步回稳。你更在意经销商名单收紧,还是固件更新能否彻底阻断现有批次植入物?
来源:吴说
配图1:Trezor 确认 3 台经销商设备被硬件篡改 · 来源页面截图
图片来源:https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852