Tác nhân AI lại gặp sự cố bảo mật, lần này là NEAR AI.
Theo các nguồn tin như Decrypt, báo cáo sự cố ngày 9/11 của NEAR AI xác nhận: ngày 8/11, kẻ tấn công đã khai thác lỗ hổng thực thi mã từ xa trong SGLang để xâm nhập một máy chủ suy luận, sau đó mò vào mạng nội bộ, tải xuống thông tin của khoảng 100 người dùng (như tên, email), đồng thời xem lịch sử trò chuyện của 18 Agent. Khóa API của 2 khách hàng đám mây cũng bị lộ trong nhật ký và đã bị thu hồi.
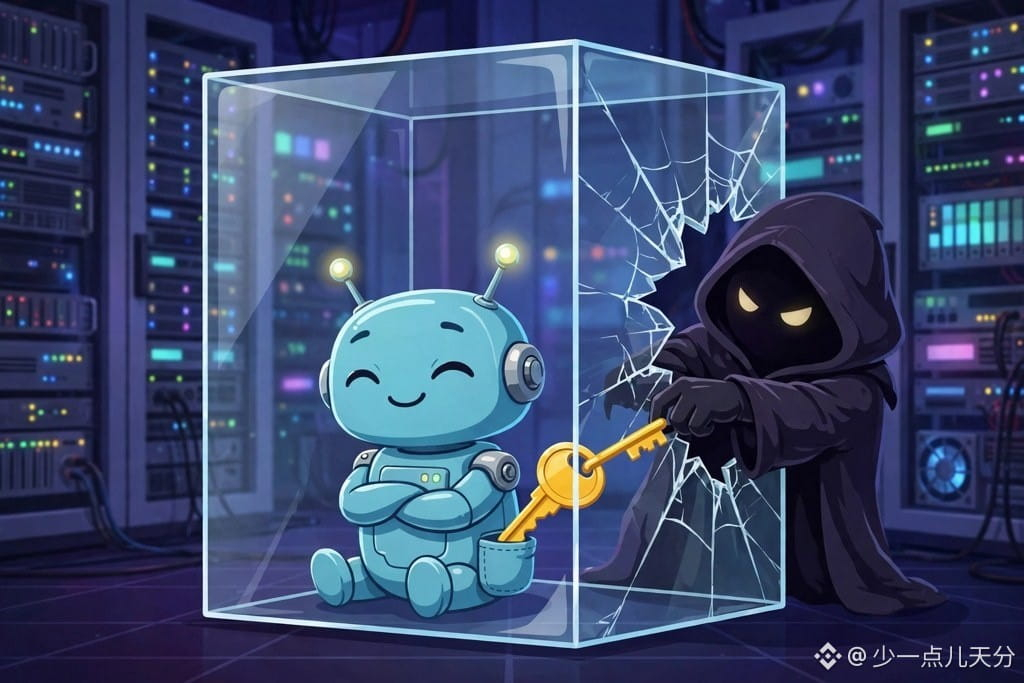
Điều đau lòng nhất là tính toán bảo mật — điểm nhấn của NEAR AI — cũng không ngăn được vụ việc: các yêu cầu chạy trong chế độ bảo mật vào ngày 8/11 cũng có thể bị người khác theo dõi. Giải thích chính thức khá thẳng thắn: tính toán bảo mật giúp chống lại nhà vận hành và máy chủ chủ, nhưng không thể bảo vệ trước lỗ hổng trong chính phần mềm chạy bên trong enclave. May là các tin nhắn riêng đã lưu và tệp tải lên không bị truy cập; bản thân blockchain NEAR không bị ảnh hưởng; lỗ hổng đã được vá và dịch vụ đám mây đã khôi phục.
Đây là sự cố bảo mật AI Agent thứ ba trong vòng một tuần (trước đó còn có Chainstack và vụ Claude Code làm lộ khóa). Tác nhân càng giỏi, chìa khóa càng quý.
Các bạn có dám giao tài sản thật cho AI Agent không?
Quan điểm cá nhân, không cấu thành lời khuyên đầu tư
$NEAR #AI #Crypto #NEAR
Theo các nguồn tin như Decrypt, báo cáo sự cố ngày 9/11 của NEAR AI xác nhận: ngày 8/11, kẻ tấn công đã khai thác lỗ hổng thực thi mã từ xa trong SGLang để xâm nhập một máy chủ suy luận, sau đó mò vào mạng nội bộ, tải xuống thông tin của khoảng 100 người dùng (như tên, email), đồng thời xem lịch sử trò chuyện của 18 Agent. Khóa API của 2 khách hàng đám mây cũng bị lộ trong nhật ký và đã bị thu hồi.
Điều đau lòng nhất là tính toán bảo mật — điểm nhấn của NEAR AI — cũng không ngăn được vụ việc: các yêu cầu chạy trong chế độ bảo mật vào ngày 8/11 cũng có thể bị người khác theo dõi. Giải thích chính thức khá thẳng thắn: tính toán bảo mật giúp chống lại nhà vận hành và máy chủ chủ, nhưng không thể bảo vệ trước lỗ hổng trong chính phần mềm chạy bên trong enclave. May là các tin nhắn riêng đã lưu và tệp tải lên không bị truy cập; bản thân blockchain NEAR không bị ảnh hưởng; lỗ hổng đã được vá và dịch vụ đám mây đã khôi phục.
Đây là sự cố bảo mật AI Agent thứ ba trong vòng một tuần (trước đó còn có Chainstack và vụ Claude Code làm lộ khóa). Tác nhân càng giỏi, chìa khóa càng quý.
Các bạn có dám giao tài sản thật cho AI Agent không?
Quan điểm cá nhân, không cấu thành lời khuyên đầu tư
$NEAR #AI #Crypto #NEAR