Người dùng iPhone khoan lướt đi: Binance vừa đưa ra cảnh báo, cụm từ khôi phục ví trong điện thoại của bạn có thể đang bị một ứng dụng khác âm thầm xem trộm.
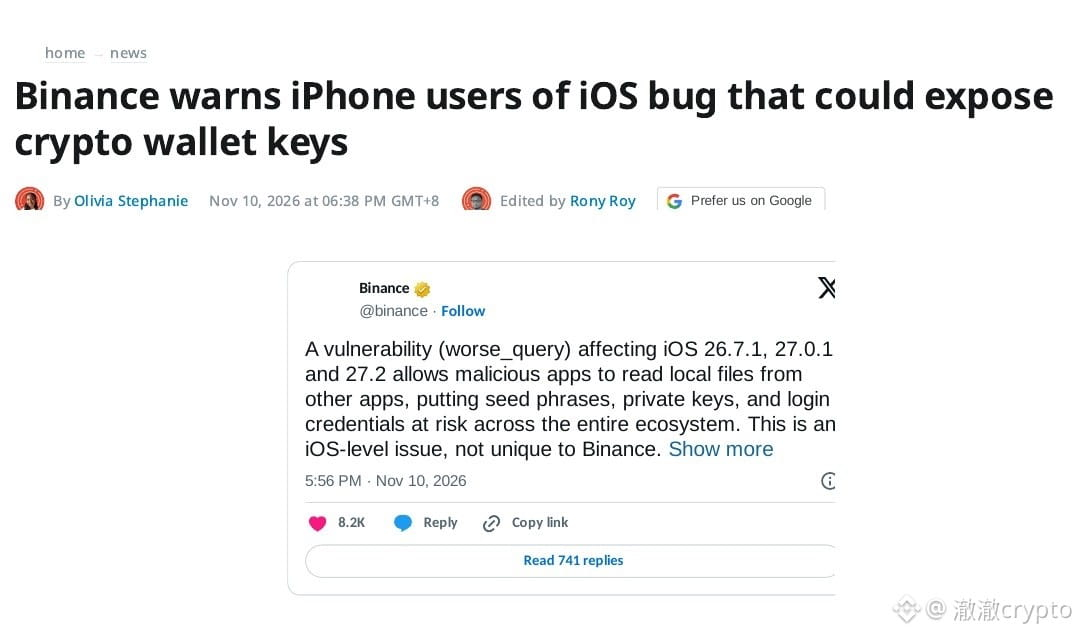
Đã rõ: Ngày 10 tháng 11, Binance đăng cảnh báo bảo mật trên X: lỗ hổng iOS worse_query ảnh hưởng đến các phiên bản 26.7.1, 27.0.1, 27.2; ứng dụng độc hại có thể đọc tệp cục bộ của ứng dụng khác, khiến cụm từ khôi phục, khóa riêng tư và thông tin đăng nhập đều có nguy cơ bị đánh cắp.
Lỗ hổng được nhà nghiên cứu forcequitOS công khai trên GitHub từ ngày 8 tháng 11. Đây là lỗi thoát khỏi sandbox, không phải jailbreak; Apple phát hành phiên bản 27.2.1 và 26.7.3 vào ngày 9 tháng 11, nhưng ghi chú bảo mật không đề cập đến worse_query, nên chưa ai dám chắc lỗi đã được khắc phục hay chưa.
Hiện chưa có vụ việc thực tế nào ghi nhận tài sản bị đánh cắp do lỗ hổng này, theo xác nhận trực tiếp từ người phát ngôn của Binance.
Theo tôi: đáng sợ nhưng không cần hoảng loạn, bạn có thể chủ động kiểm soát — lỗ hổng này chỉ ảnh hưởng đến người cài ứng dụng không rõ nguồn gốc; hiện chưa có bằng chứng cho thấy ứng dụng được cài từ các kênh chính thức có thể bị ảnh hưởng.
Tôi sẽ làm gì: xóa mọi tệp IPA cài ngoài và ký thủ công, cập nhật iOS cùng tất cả ứng dụng lên phiên bản mới nhất; nếu nghi ngờ bị ảnh hưởng, hãy dùng thiết bị sạch để tạo ví mới, chuyển tài sản sang đó và đặt lại các phiên đăng nhập. Apple xác nhận phiên bản 27.2.1 đã vá lỗ hổng, thông tin trên không còn đúng.
Tại thời điểm đăng bài, BTC ở mức 73,298 đô la, giảm 1.89% trong 24 giờ.
Điện thoại của bạn hiện có ứng dụng cài ngoài nào không? Có hay không?
$BTC $ETH $SOL
#币安 #Bảo mật iOS
Đã rõ: Ngày 10 tháng 11, Binance đăng cảnh báo bảo mật trên X: lỗ hổng iOS worse_query ảnh hưởng đến các phiên bản 26.7.1, 27.0.1, 27.2; ứng dụng độc hại có thể đọc tệp cục bộ của ứng dụng khác, khiến cụm từ khôi phục, khóa riêng tư và thông tin đăng nhập đều có nguy cơ bị đánh cắp.
Lỗ hổng được nhà nghiên cứu forcequitOS công khai trên GitHub từ ngày 8 tháng 11. Đây là lỗi thoát khỏi sandbox, không phải jailbreak; Apple phát hành phiên bản 27.2.1 và 26.7.3 vào ngày 9 tháng 11, nhưng ghi chú bảo mật không đề cập đến worse_query, nên chưa ai dám chắc lỗi đã được khắc phục hay chưa.
Hiện chưa có vụ việc thực tế nào ghi nhận tài sản bị đánh cắp do lỗ hổng này, theo xác nhận trực tiếp từ người phát ngôn của Binance.
Theo tôi: đáng sợ nhưng không cần hoảng loạn, bạn có thể chủ động kiểm soát — lỗ hổng này chỉ ảnh hưởng đến người cài ứng dụng không rõ nguồn gốc; hiện chưa có bằng chứng cho thấy ứng dụng được cài từ các kênh chính thức có thể bị ảnh hưởng.
Tôi sẽ làm gì: xóa mọi tệp IPA cài ngoài và ký thủ công, cập nhật iOS cùng tất cả ứng dụng lên phiên bản mới nhất; nếu nghi ngờ bị ảnh hưởng, hãy dùng thiết bị sạch để tạo ví mới, chuyển tài sản sang đó và đặt lại các phiên đăng nhập. Apple xác nhận phiên bản 27.2.1 đã vá lỗ hổng, thông tin trên không còn đúng.
Tại thời điểm đăng bài, BTC ở mức 73,298 đô la, giảm 1.89% trong 24 giờ.
Điện thoại của bạn hiện có ứng dụng cài ngoài nào không? Có hay không?
$BTC $ETH $SOL
#币安 #Bảo mật iOS