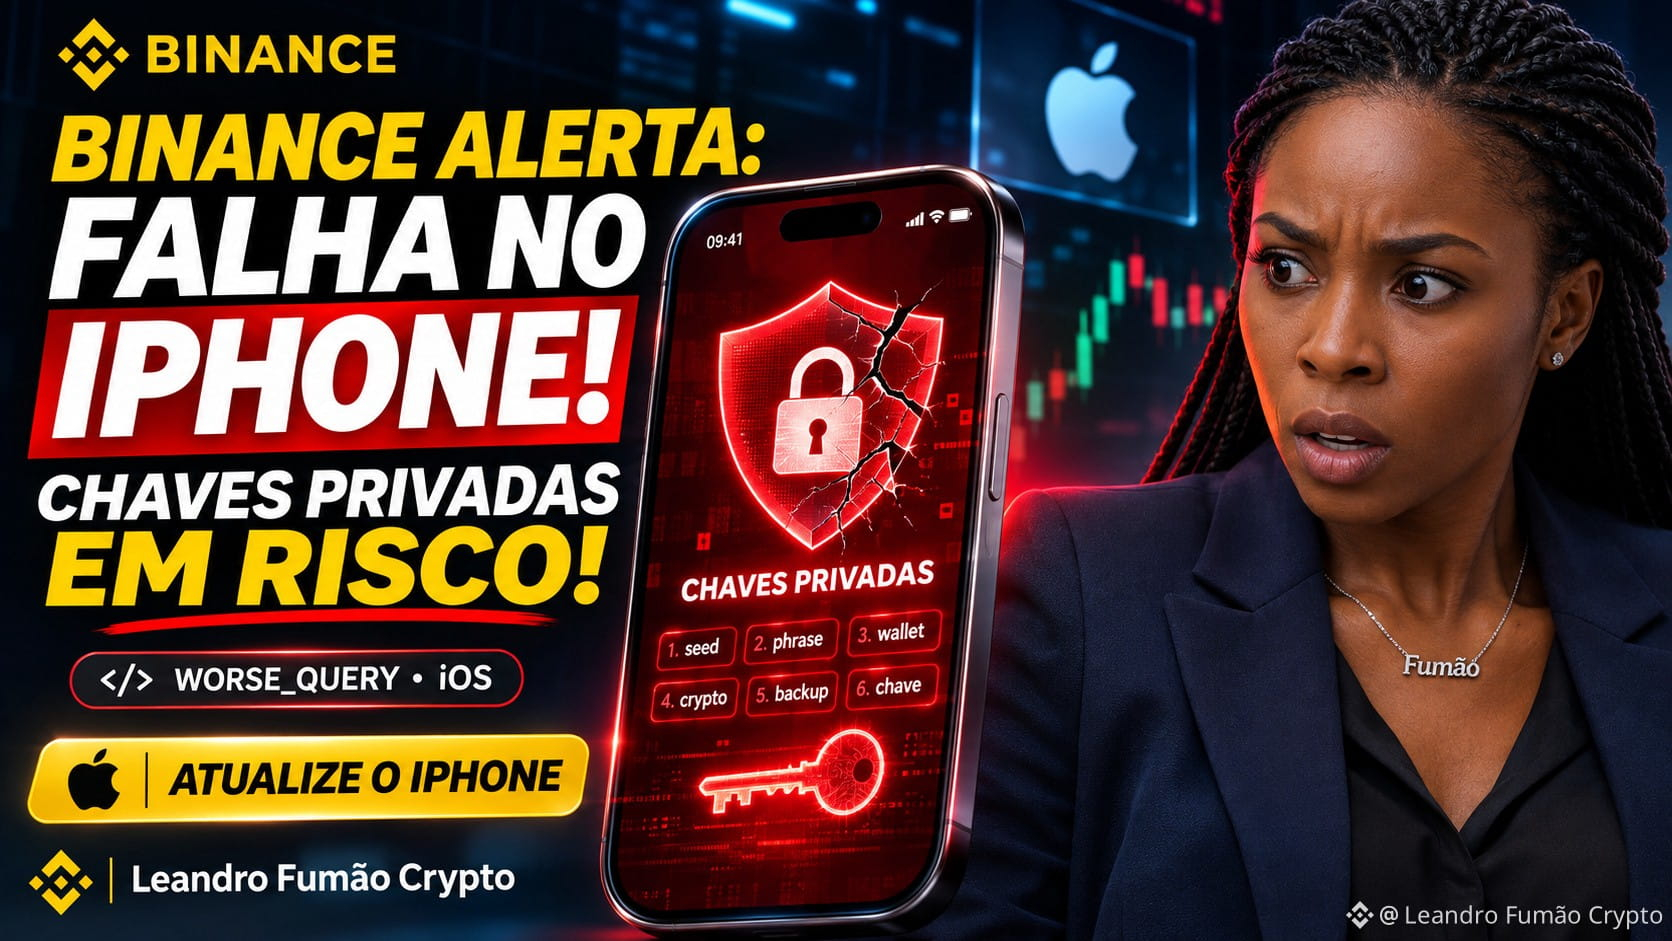
❖⚠️📱 BINANCE PHÁT CẢNH BÁO KHẨN CẤP! LỖI TRÊN IPHONE CÓ THỂ KHIẾN TIỀN MÃ HÓA CỦA BẠN BỊ LỘ❗ 🔐
💥🤳🏻 Một lỗ hổng được phát hiện trong hệ điều hành của Apple đã khiến cộng đồng tiền mã hóa cảnh giác!
Lỗi có tên worse_query có thể cho phép các ứng dụng độc hại truy cập vào tệp nội bộ của những ứng dụng khác được cài đặt trên iPhone.
⚠️ NHỮNG GÌ ĐANG BỊ ĐE DỌA?
🔑 Khóa riêng của ví kỹ thuật số.
🔐 Cụm từ khôi phục (seed phrase).
💰 Thông tin đăng nhập và quyền truy cập vào các dịch vụ tiền mã hóa.
Nếu những thông tin này được lưu trữ mà không có biện pháp bảo vệ phù hợp, tội phạm có thể tìm cách sử dụng chúng để truy cập vào tài sản kỹ thuật số.
🔥 NHỮNG PHIÊN BẢN NÀO BỊ ẢNH HƯỞNG?
Theo cảnh báo do Binance công bố $BNB :
🔴 iOS 26.7.1
🔴 iOS 27.0.1
🔴 iOS 27.2
Nhà nghiên cứu forcequitOS đã chứng minh rằng lỗ hổng này có thể vượt qua cơ chế cách ly bảo mật giữa các ứng dụng, được gọi là sandbox.
🍎 APPLE ĐÃ KHẮC PHỤC SỰ CỐ CHƯA?
Ngày 9 tháng 11, Apple đã phát hành các bản cập nhật iOS 27.2.1 và 26.7.3.
Nhưng có một chi tiết quan trọng!
⚠️ Ghi chú chính thức không xác nhận cụ thể rằng lỗi worse_query đã được khắc phục.
Các nhà nghiên cứu bảo mật cho rằng những bản cập nhật này giúp giảm rủi ro, nhưng vẫn còn nghi vấn liệu lỗ hổng đã được loại bỏ hoàn toàn hay chưa.
🛡️ LÀM THẾ NÀO ĐỂ BẢO VỆ TIỀN MÃ HÓA CỦA BẠN?
✅ Cập nhật iOS và các ứng dụng của bạn.
✅ Gỡ bỏ các ứng dụng được cài đặt từ những nguồn không xác định.
✅ Tránh lưu cụm từ khôi phục trong ảnh, ghi chú hoặc các tệp không được bảo vệ.
✅ Cân nhắc sử dụng ví phần cứng để lưu trữ tài sản có giá trị cao.
✅ Nếu nghi ngờ thiết bị đã bị xâm phạm, hãy dùng một thiết bị an toàn để tạo ví mới và chuyển tiền vào đó.
🚨 QUAN TRỌNG:
Lỗ hổng này không có nghĩa là tất cả iPhone đều đã bị xâm nhập!
Cho đến nay, chưa có vụ đánh cắp tiền mã hóa nào được xác nhận là có liên quan đến worse_query.
💬 CÒN BẠN THÌ SAO?
Bạn nghĩ lưu tiền mã hóa trên điện thoại có an toàn không, hay thích dùng ví phần cứng hơn?
#Binance #iPhone #SegurancaCripto
💥🤳🏻 Một lỗ hổng được phát hiện trong hệ điều hành của Apple đã khiến cộng đồng tiền mã hóa cảnh giác!
Lỗi có tên worse_query có thể cho phép các ứng dụng độc hại truy cập vào tệp nội bộ của những ứng dụng khác được cài đặt trên iPhone.
⚠️ NHỮNG GÌ ĐANG BỊ ĐE DỌA?
🔑 Khóa riêng của ví kỹ thuật số.
🔐 Cụm từ khôi phục (seed phrase).
💰 Thông tin đăng nhập và quyền truy cập vào các dịch vụ tiền mã hóa.
Nếu những thông tin này được lưu trữ mà không có biện pháp bảo vệ phù hợp, tội phạm có thể tìm cách sử dụng chúng để truy cập vào tài sản kỹ thuật số.
🔥 NHỮNG PHIÊN BẢN NÀO BỊ ẢNH HƯỞNG?
Theo cảnh báo do Binance công bố $BNB :
🔴 iOS 26.7.1
🔴 iOS 27.0.1
🔴 iOS 27.2
Nhà nghiên cứu forcequitOS đã chứng minh rằng lỗ hổng này có thể vượt qua cơ chế cách ly bảo mật giữa các ứng dụng, được gọi là sandbox.
🍎 APPLE ĐÃ KHẮC PHỤC SỰ CỐ CHƯA?
Ngày 9 tháng 11, Apple đã phát hành các bản cập nhật iOS 27.2.1 và 26.7.3.
Nhưng có một chi tiết quan trọng!
⚠️ Ghi chú chính thức không xác nhận cụ thể rằng lỗi worse_query đã được khắc phục.
Các nhà nghiên cứu bảo mật cho rằng những bản cập nhật này giúp giảm rủi ro, nhưng vẫn còn nghi vấn liệu lỗ hổng đã được loại bỏ hoàn toàn hay chưa.
🛡️ LÀM THẾ NÀO ĐỂ BẢO VỆ TIỀN MÃ HÓA CỦA BẠN?
✅ Cập nhật iOS và các ứng dụng của bạn.
✅ Gỡ bỏ các ứng dụng được cài đặt từ những nguồn không xác định.
✅ Tránh lưu cụm từ khôi phục trong ảnh, ghi chú hoặc các tệp không được bảo vệ.
✅ Cân nhắc sử dụng ví phần cứng để lưu trữ tài sản có giá trị cao.
✅ Nếu nghi ngờ thiết bị đã bị xâm phạm, hãy dùng một thiết bị an toàn để tạo ví mới và chuyển tiền vào đó.
🚨 QUAN TRỌNG:
Lỗ hổng này không có nghĩa là tất cả iPhone đều đã bị xâm nhập!
Cho đến nay, chưa có vụ đánh cắp tiền mã hóa nào được xác nhận là có liên quan đến worse_query.
💬 CÒN BẠN THÌ SAO?
Bạn nghĩ lưu tiền mã hóa trên điện thoại có an toàn không, hay thích dùng ví phần cứng hơn?
#Binance #iPhone #SegurancaCripto