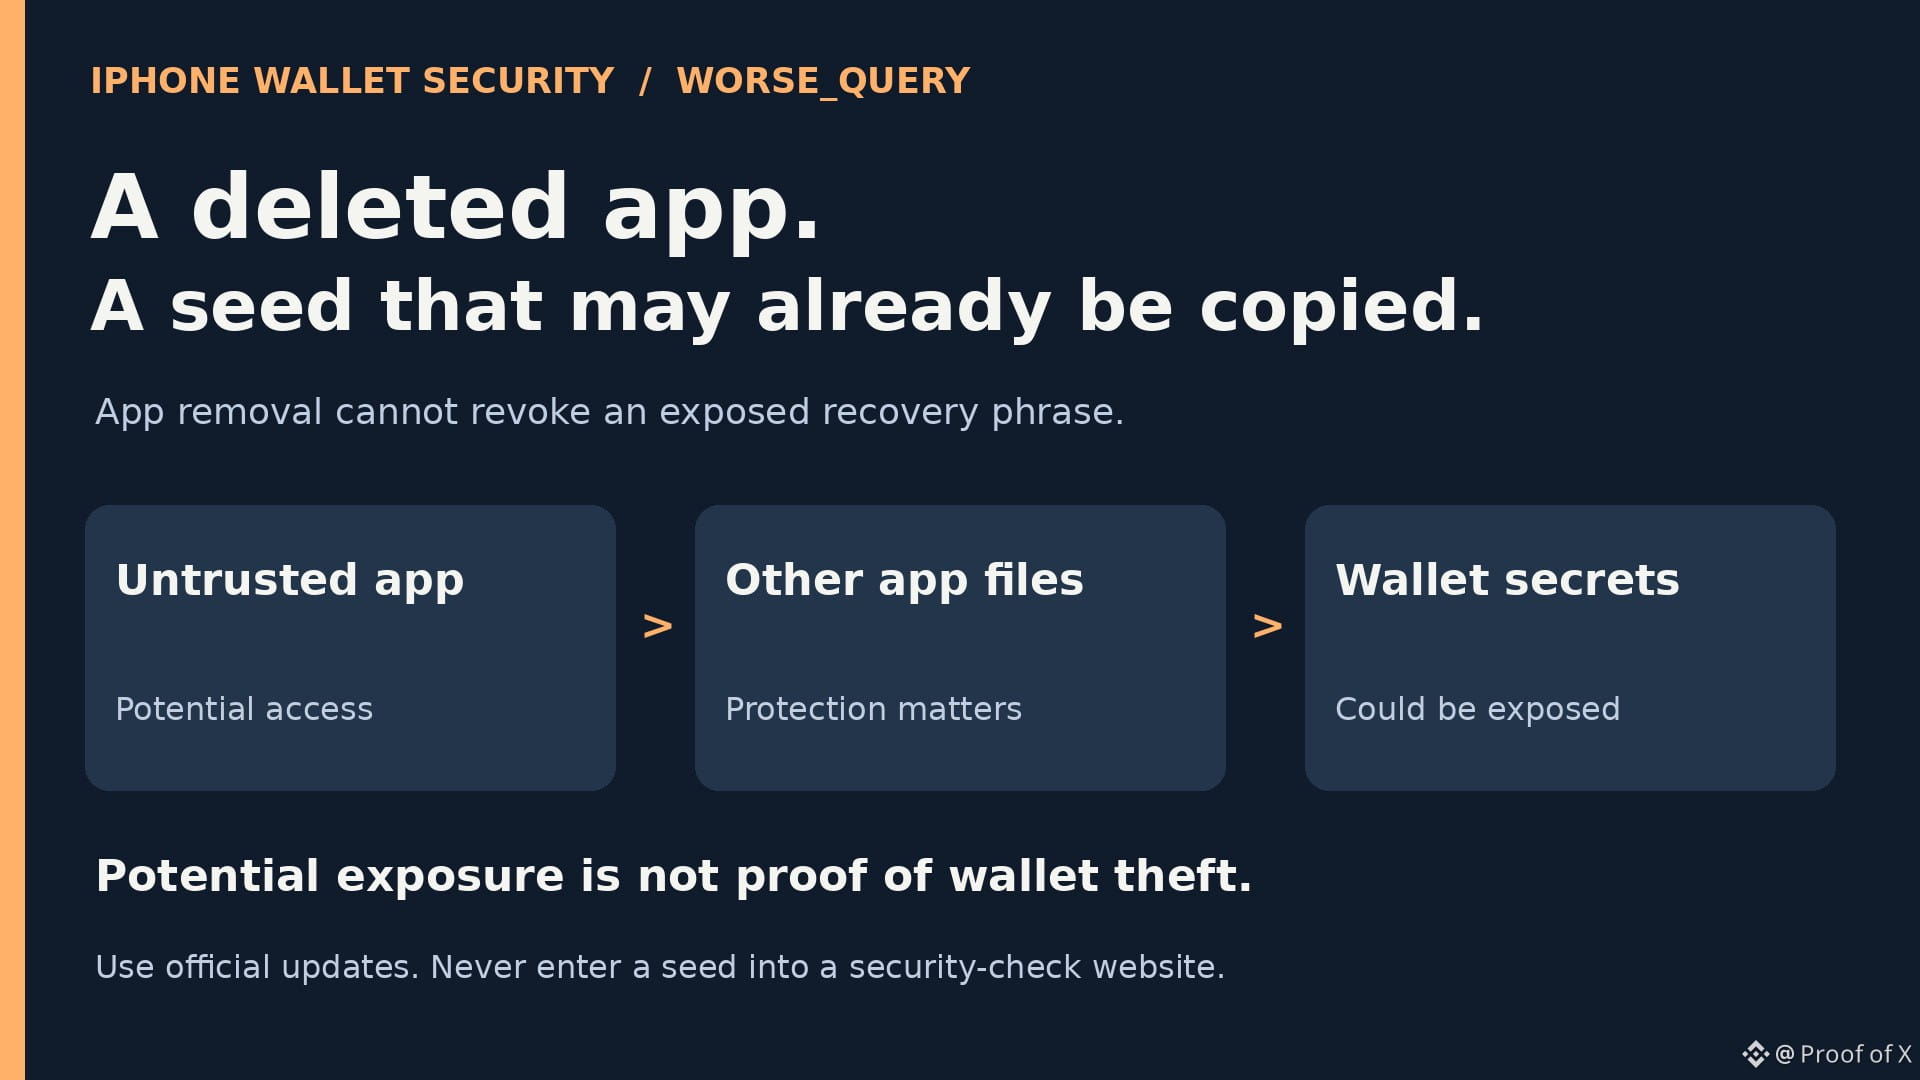
🚨 Tóm tắt: Một ứng dụng iPhone không đáng tin cậy có thể khiến các bí mật trong ví $BTC của bạn gặp rủi ro. Cảnh báo worse_query của Binance là mối lo ngại nghiêm trọng về việc lưu ký: xóa ứng dụng không thể thu hồi cụm từ khôi phục đã bị sao chép.
Cảnh báo ngày 10 tháng 11 của Binance liên quan đến một lỗ hổng thoát khỏi sandbox iOS, có thể cho phép ứng dụng độc hại đọc các tệp cục bộ của ứng dụng khác. Cảnh báo này không chỉ liên quan đến Binance: điều cần quan tâm là ví của bạn lưu trữ dữ liệu nhạy cảm trên thiết bị như thế nào.
Cảnh báo đề cập đến iOS 26.7.1, 27.0.1 và 27.2. Đây cũng là các phiên bản đã được kiểm thử và liệt kê trong một công cụ xây dựng dựa trên kỹ thuật này; nghiên cứu nền tảng mô tả phạm vi rộng hơn. Cho rằng mọi phiên bản khác đều an toàn là một sai lầm.
Điều này không chứng minh rằng mọi ví đều bị ảnh hưởng hay tiền đã bị đánh cắp. Truy cập được vào các tệp ứng dụng không đồng nghĩa với việc có thể vượt qua mã hóa hoặc xem được mọi khóa riêng tư. Rủi ro bị lộ phụ thuộc vào những gì được lưu trữ và cách bảo vệ chúng.
Gỡ bỏ các ứng dụng tải từ nguồn không đáng tin cậy và cập nhật iOS cũng như ứng dụng qua các kênh chính thức. Ghi chú bảo mật ngày 9 tháng 11 của Apple không xác nhận rõ ràng việc khắc phục lỗi worse_query. Nếu nghi ngờ thiết bị đã bị xâm nhập, Binance khuyến nghị tạo ví mới trên một thiết bị sạch, chuyển tiền sang ví đó và đặt lại các phiên đăng nhập đang hoạt động.
Quan điểm của tôi: Hãy tập trung vào việc kiểm soát khóa, chứ không chỉ danh sách ứng dụng trên điện thoại. Đổi mật khẩu ví hoặc xóa ứng dụng không thể vô hiệu hóa cụm từ khôi phục đã bị lộ. Đừng bao giờ nhập cụm từ đó vào một trang web được cho là dùng để kiểm tra bảo mật.
Không phải lời khuyên tài chính. Hãy tự nghiên cứu.
Cảnh báo ngày 10 tháng 11 của Binance liên quan đến một lỗ hổng thoát khỏi sandbox iOS, có thể cho phép ứng dụng độc hại đọc các tệp cục bộ của ứng dụng khác. Cảnh báo này không chỉ liên quan đến Binance: điều cần quan tâm là ví của bạn lưu trữ dữ liệu nhạy cảm trên thiết bị như thế nào.
Cảnh báo đề cập đến iOS 26.7.1, 27.0.1 và 27.2. Đây cũng là các phiên bản đã được kiểm thử và liệt kê trong một công cụ xây dựng dựa trên kỹ thuật này; nghiên cứu nền tảng mô tả phạm vi rộng hơn. Cho rằng mọi phiên bản khác đều an toàn là một sai lầm.
Điều này không chứng minh rằng mọi ví đều bị ảnh hưởng hay tiền đã bị đánh cắp. Truy cập được vào các tệp ứng dụng không đồng nghĩa với việc có thể vượt qua mã hóa hoặc xem được mọi khóa riêng tư. Rủi ro bị lộ phụ thuộc vào những gì được lưu trữ và cách bảo vệ chúng.
Gỡ bỏ các ứng dụng tải từ nguồn không đáng tin cậy và cập nhật iOS cũng như ứng dụng qua các kênh chính thức. Ghi chú bảo mật ngày 9 tháng 11 của Apple không xác nhận rõ ràng việc khắc phục lỗi worse_query. Nếu nghi ngờ thiết bị đã bị xâm nhập, Binance khuyến nghị tạo ví mới trên một thiết bị sạch, chuyển tiền sang ví đó và đặt lại các phiên đăng nhập đang hoạt động.
Quan điểm của tôi: Hãy tập trung vào việc kiểm soát khóa, chứ không chỉ danh sách ứng dụng trên điện thoại. Đổi mật khẩu ví hoặc xóa ứng dụng không thể vô hiệu hóa cụm từ khôi phục đã bị lộ. Đừng bao giờ nhập cụm từ đó vào một trang web được cho là dùng để kiểm tra bảo mật.
Không phải lời khuyên tài chính. Hãy tự nghiên cứu.