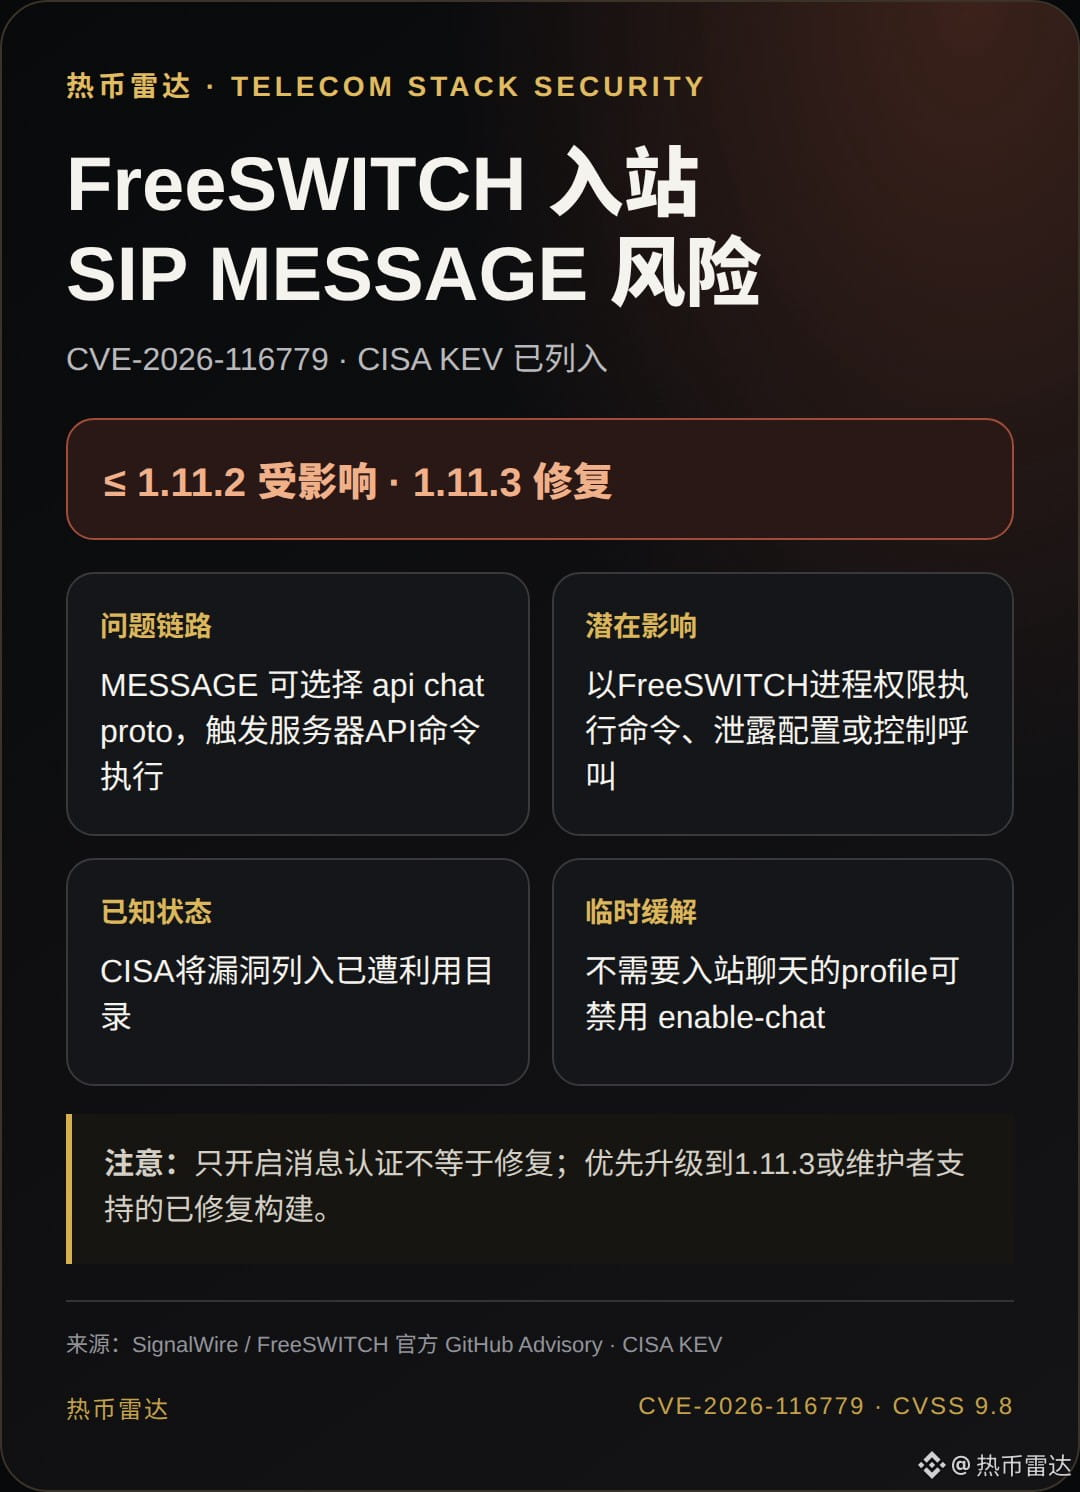
SIP MESSAGE gửi đến FreeSWITCH không chỉ tiềm ẩn rủi ro trò chuyện: thông báo của nhóm bảo trì cho biết phiên bản 1.11.2 trở về trước cho phép tin nhắn chọn giao thức chat `api`, khiến máy chủ thực thi lệnh API/OS với quyền của tiến trình FreeSWITCH; CISA đã thêm CVE-2026-116779 vào danh mục lỗ hổng đã bị khai thác. Phiên bản chính thức khắc phục lỗi là 1.11.3; với các profile chưa thể nâng cấp và không cần trò chuyện đến, nhóm bảo trì khuyến nghị tắt `enable-chat`. Chỉ bật xác thực tin nhắn không thể chặn hoàn toàn con đường này. Nguồn: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Bài viết này có thể đủ điều kiện nhận thưởng nội dung Binance Square Write to Earn, tùy theo điều kiện và quy định của nền tảng; đây không phải lời khuyên giao dịch.
Bài viết này có thể đủ điều kiện nhận thưởng nội dung Binance Square Write to Earn, tùy theo điều kiện và quy định của nền tảng; đây không phải lời khuyên giao dịch.