HACKER BINANCE TÌM CÁCH RỬA 1 TỶ USD QUA THORCHAIN VÀ CHAINFLIP — CUỘC ĐUA RỬA TIỀN XUYÊN CHUỖI LỚN NHẤT HAY CÁI BẪY ĐÓNG BĂNG SẮP TỚI?
Chiến dịch xử lý hậu quả vụ hack trị giá hàng tỷ đô la đang biến thành một cuộc đấu trí tốc độ cao đầy căng thẳng.
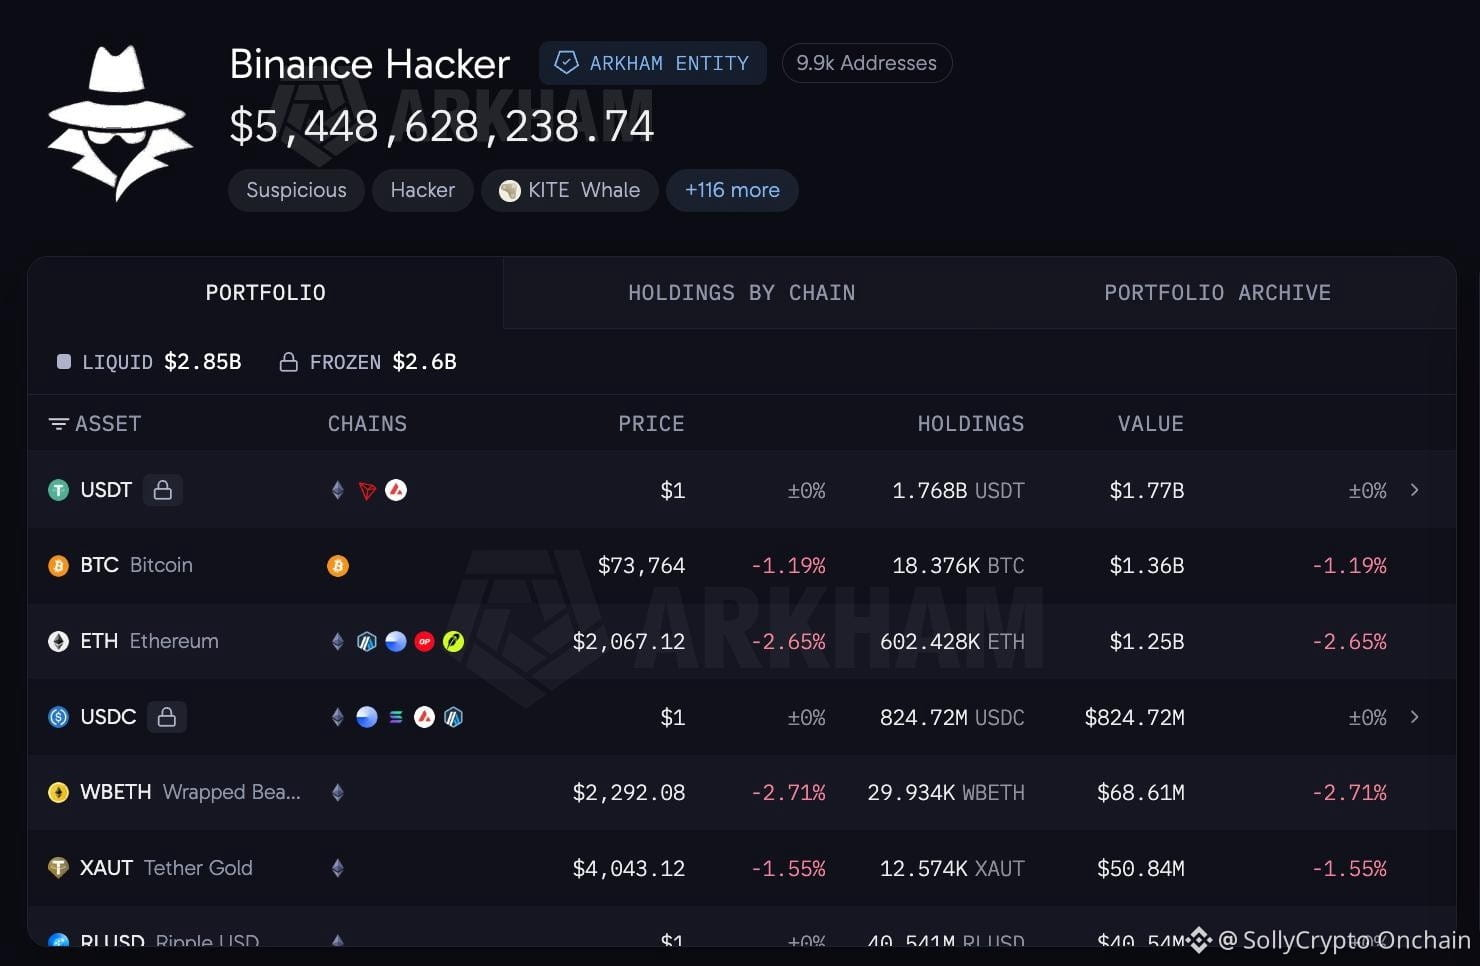
Trong số tài sản ước tính 6,34 tỷ USD bị đánh cắp trong vụ khai thác lỗ hổng Binance, dữ liệu on-chain cho thấy hacker đã tích cực chuyển gần 891,37 triệu USD qua các mạng lưới thanh khoản xuyên chuỗi trong vài ngày qua. Khoảng 2,60 tỷ USD đã bị các đơn vị phát hành stablecoin và giao thức bảo mật đóng băng, trong khi 2,85 tỷ USD khác vẫn có thể truy cập qua các ví đa chuỗi, nâng tổng lượng tài sản chưa bị đóng băng còn lại lên gần 5,45 tỷ USD.
Để né các danh sách đen của giao thức, hacker đang ráo riết luân chuyển tiền qua các dịch vụ hoán đổi xuyên chuỗi phi tập trung như THORChain và Chainflip.
Đây nên được xem là cảnh báo nghiêm trọng về biến động mạnh và nguy cơ xả hàng, khi những khoản tiền khổng lồ bị đánh cắp tìm cách rút ra thông qua các bể hoán đổi phi tập trung.
Đây là dòng thời gian chính xác mà các nhà giao dịch cá nhân thường bỏ sót: khi những kẻ xấu xử lý hàng tỷ đô la tài sản tiền mã hóa bị chia nhỏ, các sàn giao dịch tập trung sẽ đóng băng địa chỉ chỉ trong vài phút. Để qua mặt biện pháp này, hacker dựa vào các bộ định tuyến xuyên chuỗi không cần cấp phép, không lưu ký như THORChain và Chainflip, nơi hợp đồng thông minh thực hiện giao dịch hoán đổi mà không yêu cầu giấy tờ tùy thân. Tuy nhiên, vì các giao thức này hoạt động minh bạch trên chuỗi, các đơn vị vận hành nút, công ty bảo mật và người xác thực nhanh chóng phối hợp để vá logic định tuyến, cập nhật danh sách đen và đóng băng các bể thanh khoản đang giữ tiền có nguồn gốc bất hợp pháp.
Mối nguy cơ thực sự về mặt cấu trúc đối với các nhà giao dịch cá nhân là việc cung cấp thanh khoản cho những bể bị các đối tượng khai thác lỗ hổng xuyên chuỗi nhắm đến. Khi hacker xả lượng tài sản đã hoán đổi trị giá hàng triệu đô la vào các bể tạo lập thị trường tự động (AMM), các nhà cung cấp thanh khoản (LP) thường phải đối mặt với tổn thất tạm thời cực lớn hoặc phát hiện phần sở hữu trong bể của mình bị kẹt do các lệnh dừng khẩn cấp theo cơ chế quản trị.
Bạn nghĩ các trình xác thực của THORChain và Chainflip có kịp chặn hacker trước khi thêm một tỷ đô la nữa bị chuyển đi không, hay kẻ tấn công sẽ rửa thành công số tài sản còn lại?
#BinanceHacks
Chiến dịch xử lý hậu quả vụ hack trị giá hàng tỷ đô la đang biến thành một cuộc đấu trí tốc độ cao đầy căng thẳng.
Trong số tài sản ước tính 6,34 tỷ USD bị đánh cắp trong vụ khai thác lỗ hổng Binance, dữ liệu on-chain cho thấy hacker đã tích cực chuyển gần 891,37 triệu USD qua các mạng lưới thanh khoản xuyên chuỗi trong vài ngày qua. Khoảng 2,60 tỷ USD đã bị các đơn vị phát hành stablecoin và giao thức bảo mật đóng băng, trong khi 2,85 tỷ USD khác vẫn có thể truy cập qua các ví đa chuỗi, nâng tổng lượng tài sản chưa bị đóng băng còn lại lên gần 5,45 tỷ USD.
Để né các danh sách đen của giao thức, hacker đang ráo riết luân chuyển tiền qua các dịch vụ hoán đổi xuyên chuỗi phi tập trung như THORChain và Chainflip.
Đây nên được xem là cảnh báo nghiêm trọng về biến động mạnh và nguy cơ xả hàng, khi những khoản tiền khổng lồ bị đánh cắp tìm cách rút ra thông qua các bể hoán đổi phi tập trung.
Đây là dòng thời gian chính xác mà các nhà giao dịch cá nhân thường bỏ sót: khi những kẻ xấu xử lý hàng tỷ đô la tài sản tiền mã hóa bị chia nhỏ, các sàn giao dịch tập trung sẽ đóng băng địa chỉ chỉ trong vài phút. Để qua mặt biện pháp này, hacker dựa vào các bộ định tuyến xuyên chuỗi không cần cấp phép, không lưu ký như THORChain và Chainflip, nơi hợp đồng thông minh thực hiện giao dịch hoán đổi mà không yêu cầu giấy tờ tùy thân. Tuy nhiên, vì các giao thức này hoạt động minh bạch trên chuỗi, các đơn vị vận hành nút, công ty bảo mật và người xác thực nhanh chóng phối hợp để vá logic định tuyến, cập nhật danh sách đen và đóng băng các bể thanh khoản đang giữ tiền có nguồn gốc bất hợp pháp.
Mối nguy cơ thực sự về mặt cấu trúc đối với các nhà giao dịch cá nhân là việc cung cấp thanh khoản cho những bể bị các đối tượng khai thác lỗ hổng xuyên chuỗi nhắm đến. Khi hacker xả lượng tài sản đã hoán đổi trị giá hàng triệu đô la vào các bể tạo lập thị trường tự động (AMM), các nhà cung cấp thanh khoản (LP) thường phải đối mặt với tổn thất tạm thời cực lớn hoặc phát hiện phần sở hữu trong bể của mình bị kẹt do các lệnh dừng khẩn cấp theo cơ chế quản trị.
Bạn nghĩ các trình xác thực của THORChain và Chainflip có kịp chặn hacker trước khi thêm một tỷ đô la nữa bị chuyển đi không, hay kẻ tấn công sẽ rửa thành công số tài sản còn lại?
#BinanceHacks