


Chưa đầy 3 phút sau khi một ví Ethereum từ khối genesis năm 2015 của mạng lưới lần đầu gửi tiền sau 11 năm, những kẻ lừa đảo bắt đầu rải các giao dịch bụi vào ví này.
Chủ sở hữu đã chuyển 2.154,94 ETH, trị giá khoảng 4,6 triệu USD vào thời điểm đó, đến đúng địa chỉ, phớt lờ những địa chỉ giả mạo trông tương tự.
Hai địa chỉ giả mạo có đuôi 1A44 đã sao chép địa chỉ người nhận mới
Địa chỉ này lần đầu nhận ether trong khối genesis của Ethereum vào tháng 7 năm 2015, và nhận thêm 755 ETH vào tháng 3 năm 2016. Địa chỉ không gửi đi khoản nào cho đến cuối ngày thứ Hai, khi thực hiện một giao dịch thử trị giá 106 USD, tương đương 0,05 ETH, lúc 22:04 UTC.
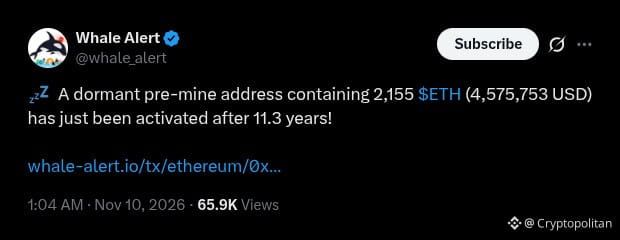
Whale Alert đánh dấu giao dịch này là từ một địa chỉ pre-mine không hoạt động, chứa 2,155 ETH và vừa hoạt động trở lại sau 11,3 năm.
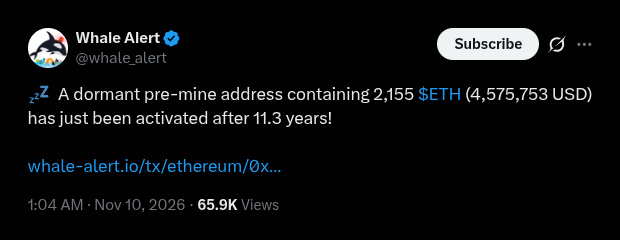 Whale Alert đánh dấu địa chỉ pre-mine không hoạt động đã thức tỉnh sau 11,3 năm, theo bài đăng của @whale_alert trên X vào tối muộn ngày 9 tháng 11 năm 2026 (UTC).
Cuộc thử nghiệm được chuyển sang một địa chỉ mới bắt đầu bằng 0x1321beb8 và kết thúc bằng 1A44. Chỉ trong vòng ba phút, ví cũ bắt đầu nhận những khoản ETH nhỏ từ hai địa chỉ được tạo ra để trông giống địa chỉ nhận đó.
Địa chỉ thứ nhất bắt đầu bằng 0x13211f, địa chỉ còn lại bắt đầu bằng 0x1321FB. Cả hai đều kết thúc bằng 1A44.
Cả hai địa chỉ giả mạo đều được cấp vốn bởi các tài khoản mà Etherscan gắn nhãn “Fake_Phishing”. Địa chỉ giả mạo hoạt động tích cực hơn đã gửi 43 khoản tiền bụi đến ví genesis.
Chủ sở hữu đã gửi 2,154.94 ETH đến đúng địa chỉ sau đó 38 phút
Lúc 22:20 UTC, ví mới gửi đi 0.01 ETH và gần như toàn bộ số tiền này đã được gửi trả lại ba phút sau.
38 phút sau lần thử đầu tiên, vào lúc 22:42 UTC, ví cũ đã gửi toàn bộ 2,154.94 ETH đến địa chỉ chính xác 0x1321beb8. Ví genesis hiện còn khoảng 0.0004 ETH, còn địa chỉ nhận có khoảng 2,155 ETH.
Địa chỉ giả mạo 0x1321FB lại gửi tiền vào lúc 23:03 UTC, còn một địa chỉ giả mạo thứ ba kết thúc bằng 1A44 đã gửi các giao dịch có giá trị bằng 0 vào lúc 03:36 và 03:49 UTC ngày thứ Ba.
Thủ đoạn đầu độc địa chỉ lợi dụng cách ví rút gọn các địa chỉ dài. Thay vì hiển thị đủ 42 ký tự, ví hiển thị dạng như 0x6D90…2E48.
Kẻ tấn công tạo hàng triệu địa chỉ tùy ý cho đến khi tìm được một địa chỉ có ký tự đầu và cuối trùng với địa chỉ liên hệ thật của mục tiêu.
Sau đó, chúng gửi một khoản tiền bụi hoặc giao dịch có giá trị bằng 0 để địa chỉ giả xuất hiện trong lịch sử giao dịch gần đây của nạn nhân. Nếu người dùng sao chép địa chỉ đó cho lần thanh toán tiếp theo, họ sẽ gửi tiền cho kẻ tấn công.
Không thể đảo ngược các giao dịch Ethereum.
Tháng 12 năm 2025, một nhà giao dịch mất khoảng 50 triệu USD bằng USDT sau khi một tập lệnh đầu độc lịch sử giao dịch ngay sau giao dịch thử nghiệm trị giá 50 USD.
Tháng 1 năm 2026, một nạn nhân đã gửi 4,556 ETH (12,25 triệu USD) đến một địa chỉ do kẻ tấn công kiểm soát. Một nạn nhân khác mất 600.000 USD vào tháng 2.
Theo Cryptopolitan, mỗi ngày có hơn một triệu vụ đầu độc địa chỉ trên Ethereum. Tháng 1, Citi cảnh báo rằng thư rác đang đẩy số lượng giao dịch Ethereum lên mức kỷ lục, trong đó phần lớn giao dịch có giá trị dưới 1 USD.
Nếu bạn đang đọc bài này, nghĩa là bạn đã đi trước một bước. Hãy tiếp tục dẫn đầu cùng bản tin của chúng tôi.