
Bản cập nhật này khắc phục một lỗ hổng nhưng vẫn để ngỏ một lỗ hổng khác. Hãy thận trọng.
Bản cập nhật Bitcoin Lightning xử lý lỗi MPTCP nhưng để lộ vấn đề trong nhân Linux
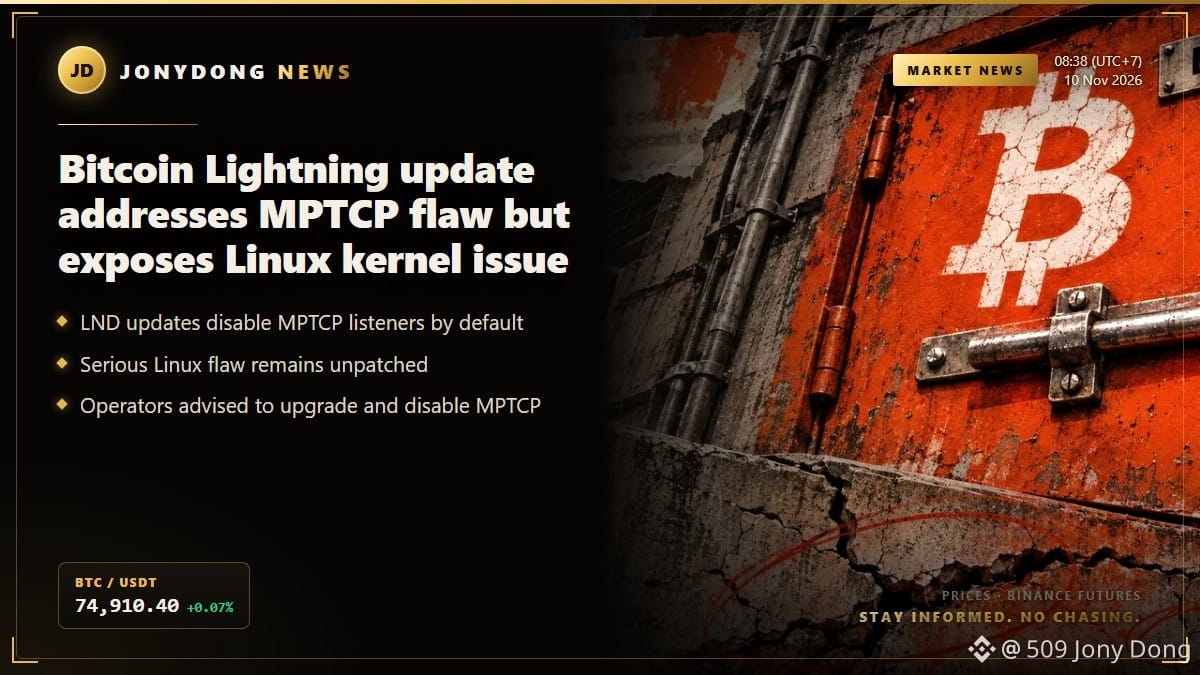
Các nhà vận hành Bitcoin Lightning đang đối mặt với tình thế tiến thoái lưỡng nan về bảo mật sau những bản cập nhật LND mới nhất. Các bản phát hành mới, v0.20.7-beta và v0.21.6-beta, đã tắt các trình lắng nghe Multipath TCP (MPTCP) theo mặc định, qua đó đóng một con đường khai thác lỗ hổng. Tuy nhiên, một lỗi nghiêm trọng trong nhân Linux vẫn chưa được xử lý, có khả năng khiến các nhà vận hành gặp rủi ro.
Vấn đề trong nhân liên quan đến việc khai thác bộ nhớ đã được giải phóng trong quá trình xử lý kết nối TCP IPv4; Ubuntu đánh giá mức độ nghiêm trọng của lỗi này với điểm CVSS 9.8. Dù bản cập nhật LND xử lý một con đường cụ thể thông qua các trình lắng nghe MPTCP, nó không loại bỏ rủi ro từ những dịch vụ khác đang lộ diện trên cùng máy. Điều này có nghĩa là một hệ thống chưa được vá vẫn có thể bị tấn công.
Các nhà vận hành được khuyến nghị nâng cấp ứng dụng LND, tắt MPTCP trên máy chủ và theo dõi các bản vá nhân Linux do nhà phân phối phát hành. Hướng dẫn bao gồm những lệnh cụ thể để đảm bảo các thiết lập được áp dụng chính xác. Các nhà vận hành cần thực hiện những bước này khi môi trường bảo mật không ngừng thay đổi, ảnh hưởng đến niềm tin và chức năng của Lightning Network trên Bitcoin.
$BTC
#Security #CryptoNews
Bản cập nhật Bitcoin Lightning xử lý lỗi MPTCP nhưng để lộ vấn đề trong nhân Linux
Các nhà vận hành Bitcoin Lightning đang đối mặt với tình thế tiến thoái lưỡng nan về bảo mật sau những bản cập nhật LND mới nhất. Các bản phát hành mới, v0.20.7-beta và v0.21.6-beta, đã tắt các trình lắng nghe Multipath TCP (MPTCP) theo mặc định, qua đó đóng một con đường khai thác lỗ hổng. Tuy nhiên, một lỗi nghiêm trọng trong nhân Linux vẫn chưa được xử lý, có khả năng khiến các nhà vận hành gặp rủi ro.
Vấn đề trong nhân liên quan đến việc khai thác bộ nhớ đã được giải phóng trong quá trình xử lý kết nối TCP IPv4; Ubuntu đánh giá mức độ nghiêm trọng của lỗi này với điểm CVSS 9.8. Dù bản cập nhật LND xử lý một con đường cụ thể thông qua các trình lắng nghe MPTCP, nó không loại bỏ rủi ro từ những dịch vụ khác đang lộ diện trên cùng máy. Điều này có nghĩa là một hệ thống chưa được vá vẫn có thể bị tấn công.
Các nhà vận hành được khuyến nghị nâng cấp ứng dụng LND, tắt MPTCP trên máy chủ và theo dõi các bản vá nhân Linux do nhà phân phối phát hành. Hướng dẫn bao gồm những lệnh cụ thể để đảm bảo các thiết lập được áp dụng chính xác. Các nhà vận hành cần thực hiện những bước này khi môi trường bảo mật không ngừng thay đổi, ảnh hưởng đến niềm tin và chức năng của Lightning Network trên Bitcoin.
$BTC
#Security #CryptoNews