Vụ khai thác lỗ hổng Ví Keplr trị giá 6 triệu USD thông qua Web3Auth - Đây là câu chuyện thực sự
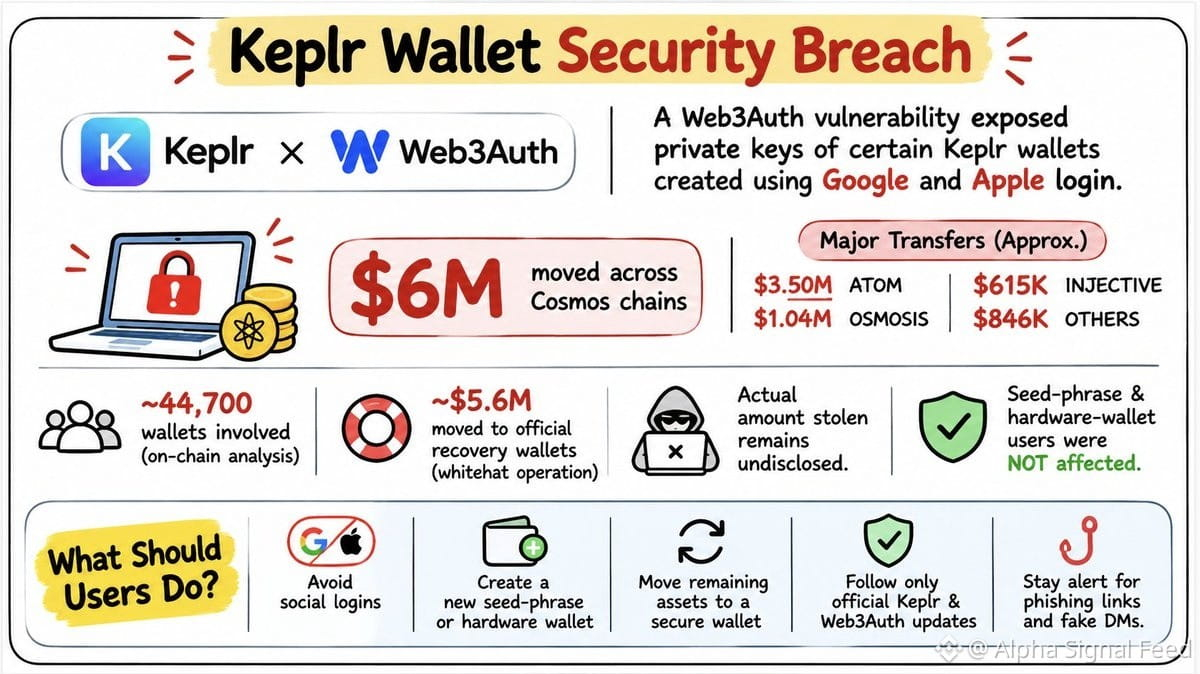
Lỗ hổng của Web3Auth làm lộ khóa riêng tư của các ví Keplr sử dụng đăng nhập mạng xã hội bằng Google/Apple. Hàng nghìn ví bị xâm phạm, nhưng phần lớn số tiền đã được các hacker mũ trắng cứu trước khi kẻ tấn công kịp rút cạn.
Diễn biến vụ việc:
Ngày 6 tháng 11 năm 2026 - Một vụ xâm nhập hạ tầng Web3Auth nhắm vào các ví Keplr đăng nhập bằng mạng xã hội. Tài khoản đăng nhập Google và Apple bị lộ. Người dùng cụm từ khôi phục và ví phần cứng vẫn an toàn.
6 triệu USD được chuyển qua các chuỗi Cosmos:
$ATOM - 3,5 triệu USD
$OSMO - 1,04 triệu USD
$INJ - 615.000 USD
$AKT - 422.000 USD
$TIA - 238.000 USD
Noble - 108.000 USD
$DYDX - 62.000 USD
$BBN - 16.000 USD
Điểm mấu chốt: Phần lớn số tiền này được các hacker mũ trắng khẩn cấp thu hồi, KHÔNG phải lợi nhuận của tin tặc. Khoảng 5,6 triệu USD đã được chuyển vào các ví thu hồi chính thức. Số tiền thực tế kẻ tấn công lấy được? Vẫn chưa rõ.
44.700 ví được đánh dấu trong các tập dữ liệu. Thiệt hại thực tế có thể nhỏ hơn nhiều so với những gì các tiêu đề báo chí đưa tin.
Điều này thực sự có nghĩa là gì:
Ví “phi tập trung” của bạn sẽ không còn phi tập trung nếu lớp xác thực chạy thông qua Web3Auth hoặc bất kỳ nhà cung cấp bên thứ ba nào. Chỉ một lỗ hổng trong hệ thống của họ cũng có thể làm lộ khóa của bạn.
Đăng nhập bằng mạng xã hội rất tiện lợi, cho đến khi không còn như vậy. Đó là lý do ví phần cứng và cụm từ khôi phục do chính bạn nắm giữ ra đời.
Nếu bạn đã đăng nhập Keplr bằng Google/Apple:
Ngừng sử dụng ví đó ngay lập tức
Tạo ví mới bằng cụm từ khôi phục mới hoặc dùng ví phần cứng
Chuyển tài sản có tính thanh khoản ra ngoài theo hướng dẫn chính thức của Keplr
Kiểm tra riêng các tài sản đang staking
Bỏ qua mọi tin nhắn riêng đề nghị “hỗ trợ khôi phục”
Chỉ tin tưởng các kênh chính thức của @keplrwallet và @Web3Auth.
Tóm lại:
Sự tiện lợi luôn có cái giá của nó. Thuê ngoài xác thực đồng nghĩa với việc thuê ngoài rủi ro. Kẻ tấn công xâm nhập được vì nhà cung cấp dịch vụ đăng nhập gặp sự cố, chứ không phải vì các chuỗi Cosmos bị lỗi.
Phần lớn số tiền đã được cứu, nhưng bài học rất rõ ràng: Hãy tự nắm giữ khóa của mình, nếu không người khác sẽ làm điều đó.
Lỗ hổng của Web3Auth làm lộ khóa riêng tư của các ví Keplr sử dụng đăng nhập mạng xã hội bằng Google/Apple. Hàng nghìn ví bị xâm phạm, nhưng phần lớn số tiền đã được các hacker mũ trắng cứu trước khi kẻ tấn công kịp rút cạn.
Diễn biến vụ việc:
Ngày 6 tháng 11 năm 2026 - Một vụ xâm nhập hạ tầng Web3Auth nhắm vào các ví Keplr đăng nhập bằng mạng xã hội. Tài khoản đăng nhập Google và Apple bị lộ. Người dùng cụm từ khôi phục và ví phần cứng vẫn an toàn.
6 triệu USD được chuyển qua các chuỗi Cosmos:
$ATOM - 3,5 triệu USD
$OSMO - 1,04 triệu USD
$INJ - 615.000 USD
$AKT - 422.000 USD
$TIA - 238.000 USD
Noble - 108.000 USD
$DYDX - 62.000 USD
$BBN - 16.000 USD
Điểm mấu chốt: Phần lớn số tiền này được các hacker mũ trắng khẩn cấp thu hồi, KHÔNG phải lợi nhuận của tin tặc. Khoảng 5,6 triệu USD đã được chuyển vào các ví thu hồi chính thức. Số tiền thực tế kẻ tấn công lấy được? Vẫn chưa rõ.
44.700 ví được đánh dấu trong các tập dữ liệu. Thiệt hại thực tế có thể nhỏ hơn nhiều so với những gì các tiêu đề báo chí đưa tin.
Điều này thực sự có nghĩa là gì:
Ví “phi tập trung” của bạn sẽ không còn phi tập trung nếu lớp xác thực chạy thông qua Web3Auth hoặc bất kỳ nhà cung cấp bên thứ ba nào. Chỉ một lỗ hổng trong hệ thống của họ cũng có thể làm lộ khóa của bạn.
Đăng nhập bằng mạng xã hội rất tiện lợi, cho đến khi không còn như vậy. Đó là lý do ví phần cứng và cụm từ khôi phục do chính bạn nắm giữ ra đời.
Nếu bạn đã đăng nhập Keplr bằng Google/Apple:
Ngừng sử dụng ví đó ngay lập tức
Tạo ví mới bằng cụm từ khôi phục mới hoặc dùng ví phần cứng
Chuyển tài sản có tính thanh khoản ra ngoài theo hướng dẫn chính thức của Keplr
Kiểm tra riêng các tài sản đang staking
Bỏ qua mọi tin nhắn riêng đề nghị “hỗ trợ khôi phục”
Chỉ tin tưởng các kênh chính thức của @keplrwallet và @Web3Auth.
Tóm lại:
Sự tiện lợi luôn có cái giá của nó. Thuê ngoài xác thực đồng nghĩa với việc thuê ngoài rủi ro. Kẻ tấn công xâm nhập được vì nhà cung cấp dịch vụ đăng nhập gặp sự cố, chứ không phải vì các chuỗi Cosmos bị lỗi.
Phần lớn số tiền đã được cứu, nhưng bài học rất rõ ràng: Hãy tự nắm giữ khóa của mình, nếu không người khác sẽ làm điều đó.