
Tình hình này làm dấy lên những lo ngại nghiêm trọng về bảo mật ví. Điều quan trọng là phải biết khóa của bạn có an toàn hay đã bị xâm phạm.
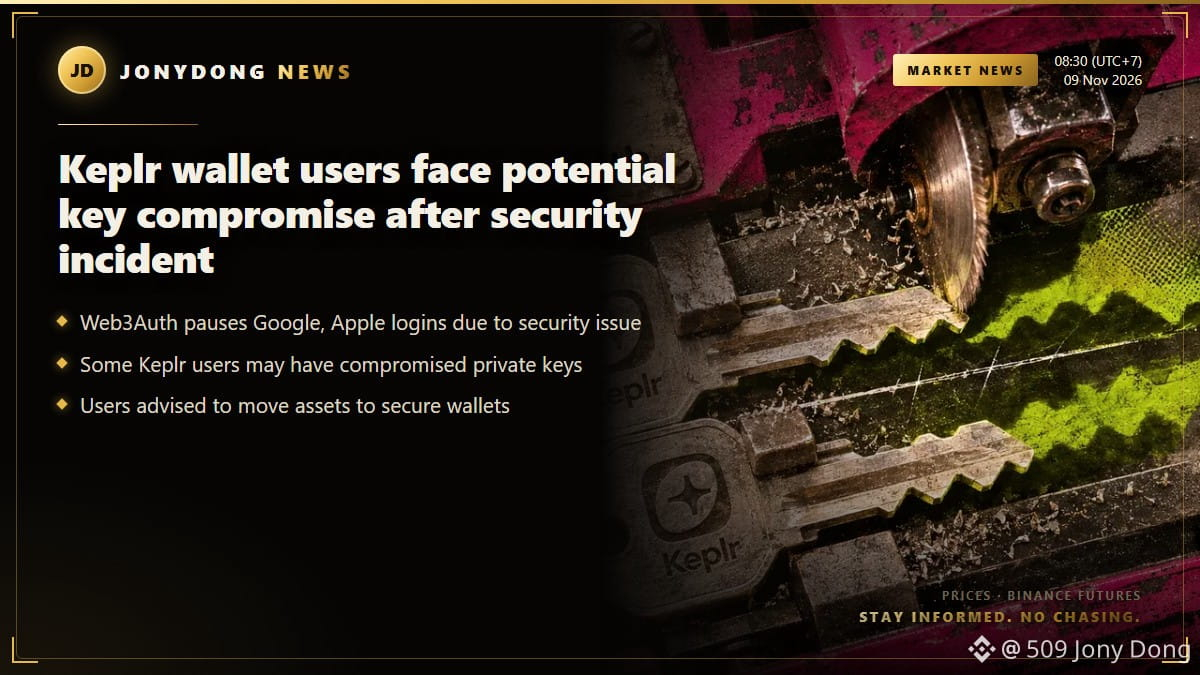
Người dùng ví Keplr có nguy cơ bị lộ khóa sau sự cố bảo mật
Ngày 7 tháng 11, Keplr báo cáo các giao dịch trái phép trên những tài khoản được tạo bằng thông tin đăng nhập Google hoặc Apple. Sau khi Web3Auth phát hiện sự cố bảo mật trong cơ sở hạ tầng, ảnh hưởng đến một số ví, Keplr đã tạm ngưng các phương thức đăng nhập này. Việc tạm ngưng làm dấy lên lo ngại về khả năng truy cập, đồng thời cho thấy một vấn đề nghiêm trọng hơn: khóa riêng tư của một số người dùng có thể đã bị xâm phạm.
Thông báo của Web3Auth cho biết sự cố bảo mật xảy ra vào ngày 6 tháng 11, dẫn đến một đợt bảo trì và dịch vụ vẫn chưa được xác nhận là đã khôi phục. Tài liệu bảo mật cập nhật của Keplr lưu ý rằng các tài khoản đăng nhập bằng Google được cấp khóa riêng tư dạng thập lục phân thay vì cụm từ khôi phục, và khóa này được lưu trữ cục bộ trên thiết bị của người dùng. Tuy nhiên, tình trạng của những khóa này trong sự cố hiện tại vẫn chưa rõ.
Keplr khuyến cáo người dùng có tài khoản có khả năng bị ảnh hưởng không gửi thêm tiền và chuyển số tài sản còn lại sang các tài khoản được bảo vệ bằng cụm từ khôi phục hoặc ví phần cứng. Hướng dẫn này nhằm bảo vệ người dùng trong khi cuộc điều tra về vụ xâm nhập ảnh hưởng đến một số tài khoản đăng nhập bằng mạng xã hội vẫn đang tiếp diễn.
Đối với nhà giao dịch và người dùng tiền mã hóa, sự cố này cho thấy tầm quan trọng của việc nắm rõ tình trạng bảo mật của khóa riêng tư. Sự cố cũng nhấn mạnh sự cần thiết của các phương án khôi phục an toàn, đặc biệt khi sử dụng thông tin đăng nhập mạng xã hội. Khi tình hình tiếp diễn, việc theo dõi cập nhật từ Web3Auth và Keplr sẽ rất quan trọng để đảm bảo an toàn cho tài sản.
#Security #Wallet #CryptoNews
Người dùng ví Keplr có nguy cơ bị lộ khóa sau sự cố bảo mật
Ngày 7 tháng 11, Keplr báo cáo các giao dịch trái phép trên những tài khoản được tạo bằng thông tin đăng nhập Google hoặc Apple. Sau khi Web3Auth phát hiện sự cố bảo mật trong cơ sở hạ tầng, ảnh hưởng đến một số ví, Keplr đã tạm ngưng các phương thức đăng nhập này. Việc tạm ngưng làm dấy lên lo ngại về khả năng truy cập, đồng thời cho thấy một vấn đề nghiêm trọng hơn: khóa riêng tư của một số người dùng có thể đã bị xâm phạm.
Thông báo của Web3Auth cho biết sự cố bảo mật xảy ra vào ngày 6 tháng 11, dẫn đến một đợt bảo trì và dịch vụ vẫn chưa được xác nhận là đã khôi phục. Tài liệu bảo mật cập nhật của Keplr lưu ý rằng các tài khoản đăng nhập bằng Google được cấp khóa riêng tư dạng thập lục phân thay vì cụm từ khôi phục, và khóa này được lưu trữ cục bộ trên thiết bị của người dùng. Tuy nhiên, tình trạng của những khóa này trong sự cố hiện tại vẫn chưa rõ.
Keplr khuyến cáo người dùng có tài khoản có khả năng bị ảnh hưởng không gửi thêm tiền và chuyển số tài sản còn lại sang các tài khoản được bảo vệ bằng cụm từ khôi phục hoặc ví phần cứng. Hướng dẫn này nhằm bảo vệ người dùng trong khi cuộc điều tra về vụ xâm nhập ảnh hưởng đến một số tài khoản đăng nhập bằng mạng xã hội vẫn đang tiếp diễn.
Đối với nhà giao dịch và người dùng tiền mã hóa, sự cố này cho thấy tầm quan trọng của việc nắm rõ tình trạng bảo mật của khóa riêng tư. Sự cố cũng nhấn mạnh sự cần thiết của các phương án khôi phục an toàn, đặc biệt khi sử dụng thông tin đăng nhập mạng xã hội. Khi tình hình tiếp diễn, việc theo dõi cập nhật từ Web3Auth và Keplr sẽ rất quan trọng để đảm bảo an toàn cho tài sản.
#Security #Wallet #CryptoNews